Je winkelwagen is leeg
Producten die je toevoegt, verschijnen hier.
Een brute force-aanval is een methode waarbij een aanvaller systematisch alle mogelijke combinaties probeert om toegang te krijgen tot een systeem.
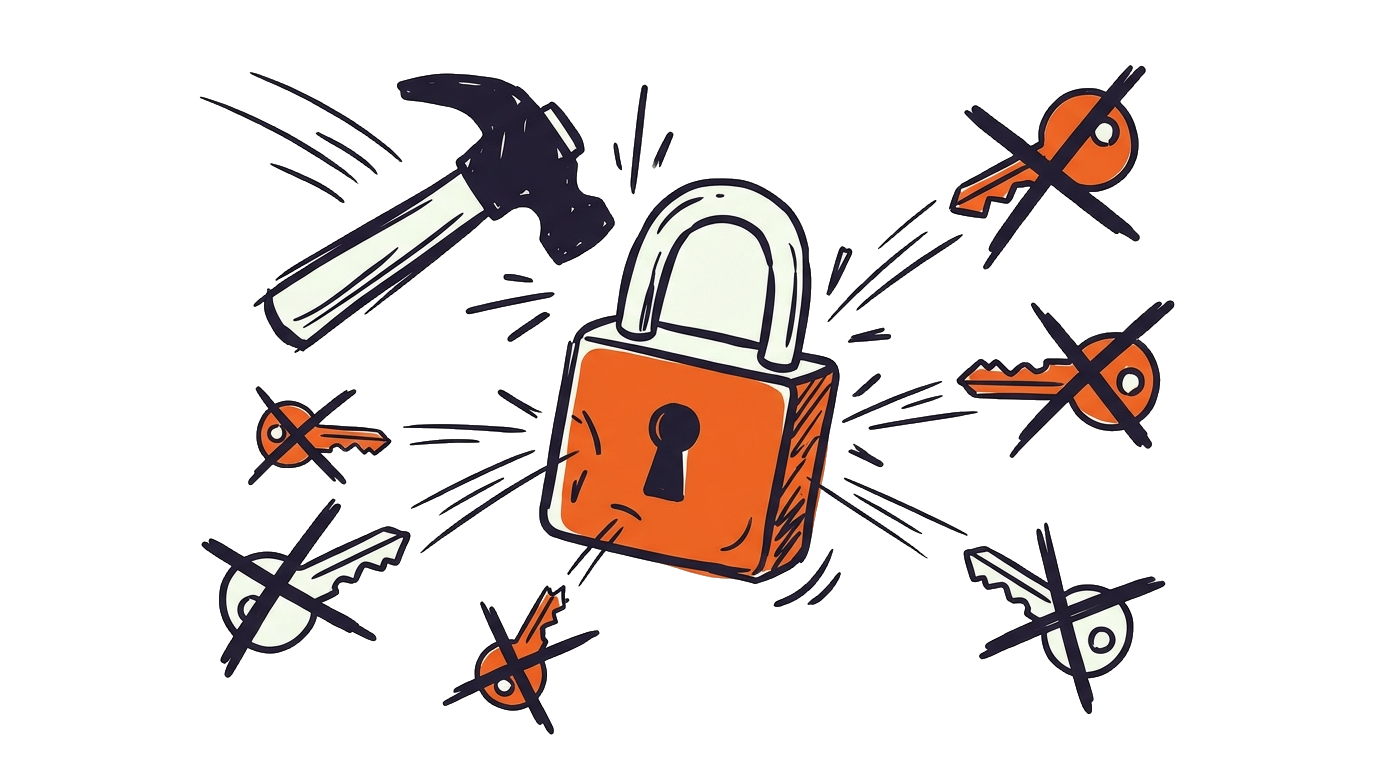
Een brute force-aanval (Nederlands: brute kracht-aanval) is een aanvalsmethode waarbij een aanvaller systematisch alle mogelijke combinaties van wachtwoorden, encryptiesleutels of inloggegevens uitprobeert. De naam "brute force" verwijst naar de brute kracht waarmee de aanvaller toegang probeert te verkrijgen. Deze methode is tijdrovend en inefficiënt, maar wel 100% trefzeker als er genoeg tijd is.
De aanval werkt door geautomatiseerde software die in zeer hoge snelheid duizenden tot miljoenen combinaties per seconde kan proberen. Moderne grafische kaarten (GPU's) kunnen bijvoorbeeld 200 miljard wachtwoordcombinaties van 8 tekens doorlopen in slechts 48 minuten. Aanvallers richten zich vaak op zwakke wachtwoorden, gebruiken woordenboeken met veelvoorkomende wachtwoorden, of gebruiken eerder gelekte inloggegevens (credential stuffing).
Bescherming tegen brute force-aanvallen is essentieel. Multi-factor authenticatie (MFA) is de meest effectieve verdediging en voorkomt volgens Microsoft 99,9% van alle aanvallen. Andere maatregelen zijn sterke wachtwoorden (minimaal 12 tekens met letters, cijfers en symbolen), accountvergrendeling na meerdere mislukte pogingen, en rate limiting om het aantal inlogpogingen per tijdseenheid te beperken.
Bij KeurigOnline beschermen we alle hostingaccounts standaard met meerdere beveiligingslagen tegen brute force-aanvallen. Onze servers gebruiken automatische IP-blokkering, rate limiting en monitoring om verdachte activiteit te detecteren. We raden al onze klanten aan om sterke wachtwoorden te gebruiken en waar mogelijk tweefactorauthenticatie in te schakelen.
Brute force-aanvallen bestaan al zo lang als er wachtwoorden zijn. De methode ontstond in de vroege dagen van computers als een van de eerste hacktechnieken. Naarmate computers krachtiger werden en wachtwoordbeveiliging gemeengoed werd, nam ook het gebruik van brute force-aanvallen toe.
Een belangrijk moment in de geschiedenis was in 1998, toen de Electronic Frontier Foundation (EFF) Deep Crack bouwde, een speciale computer die het Data Encryption Standard (DES) kon kraken via brute force. Dit toonde aan dat DES niet langer veilig was. Het boek Brute Force: Cracking the Data Encryption Standard van Matt Curtin documenteert deze historische gebeurtenis.
Belangrijke ontwikkelingen:
De opkomst van krachtige grafische kaarten (GPU's) en FPGA-technologie heeft brute force-aanvallen veel effectiever gemaakt. Volgens recente statistieken zijn brute force-aanvallen verantwoordelijk voor 5% van alle datalekken, en 80% van alle hack-gerelateerde inbreuken omvat brute force of gecompromitteerde inloggegevens.
Online bronnen:
Boeken: