Je winkelwagen is leeg
Producten die je toevoegt, verschijnen hier.
DMARC is een e-mailbeveiligingsprotocol dat domeinen beschermt tegen phishing en spoofing via SPF en DKIM.
Actueel: Hosting vereniging: zo kies je webhosting voor je club
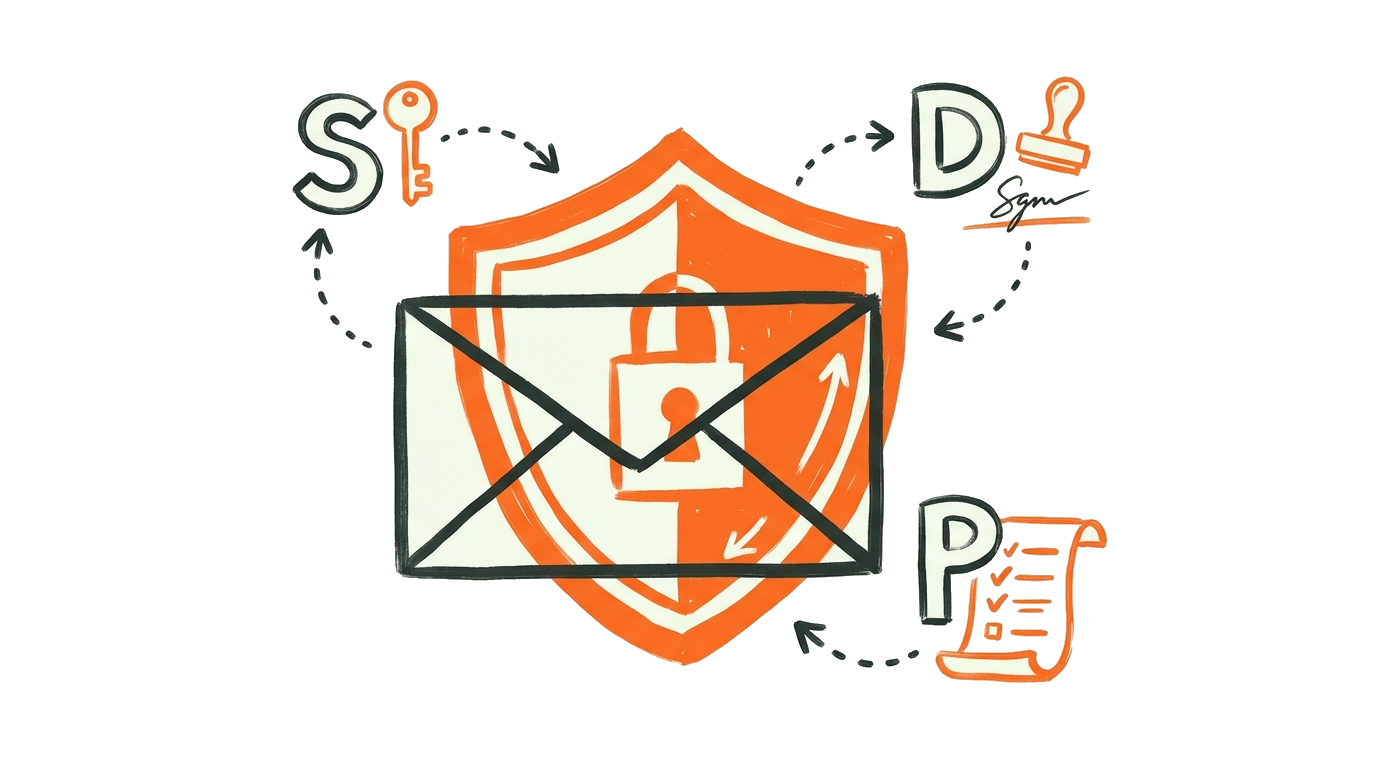
DMARC staat voor Domain-based Message Authentication, Reporting and Conformance. Het is een protocol dat domeinbezitters beschermt tegen misbruik van hun domeinnaam in e-mails. Phishers en spammers gebruiken vaak valse afzenderadressen om vertrouwen te wekken. DMARC voorkomt dit door te verifieren dat e-mails echt van het vermelde domein komen.
DMARC bouwt voort op twee bestaande protocollen: SPF en DKIM. SPF controleert of de verzendende server geautoriseerd is. DKIM voegt een digitale handtekening toe aan elke e-mail. DMARC combineert deze twee checks en geeft instructies aan ontvangende mailservers. Als een e-mail de controles niet doorstaat, kan de server deze markeren als spam, in quarantaine plaatsen of helemaal weigeren.
Het protocol werkt via DNS-records. Domeinbezitters publiceren een DMARC-policy in hun DNS. Deze policy vertelt mailservers hoe ze moeten omgaan met e-mails die de authenticatie falen. Er zijn drie opties: p=none (alleen rapporteren), p=quarantine (naar spam) of p=reject (weigeren).
DMARC biedt ook rapportages. Domeinbezitters ontvangen regelmatig rapporten over wie hun domein gebruikt voor e-mail. Zo kunnen ze misbruik snel detecteren. Veel overheidsorganisaties en grote bedrijven verplichten inmiddels DMARC voor alle e-mailverkeer.
DMARC ontstond in 2010, toen 15 technologiebedrijven samenwerkten aan een oplossing tegen phishing. Bedrijven als Google, Microsoft, PayPal en Yahoo bundelden hun expertise om een protocol te ontwikkelen dat domeinmisbruik kon tegengaan.
De eerste specificatie verscheen op 30 januari 2012. In maart 2015 publiceerde de IETF het officiele document RFC 7489. Dit document definieerde DMARC als "Informational" standaard.
Belangrijke mijlpalen: