Je winkelwagen is leeg
Producten die je toevoegt, verschijnen hier.
MTA-STS (MTA Strict Transport Security) is een standaard waarmee je afdwingt dat mail via een versleutelde TLS-verbinding binnenkomt.
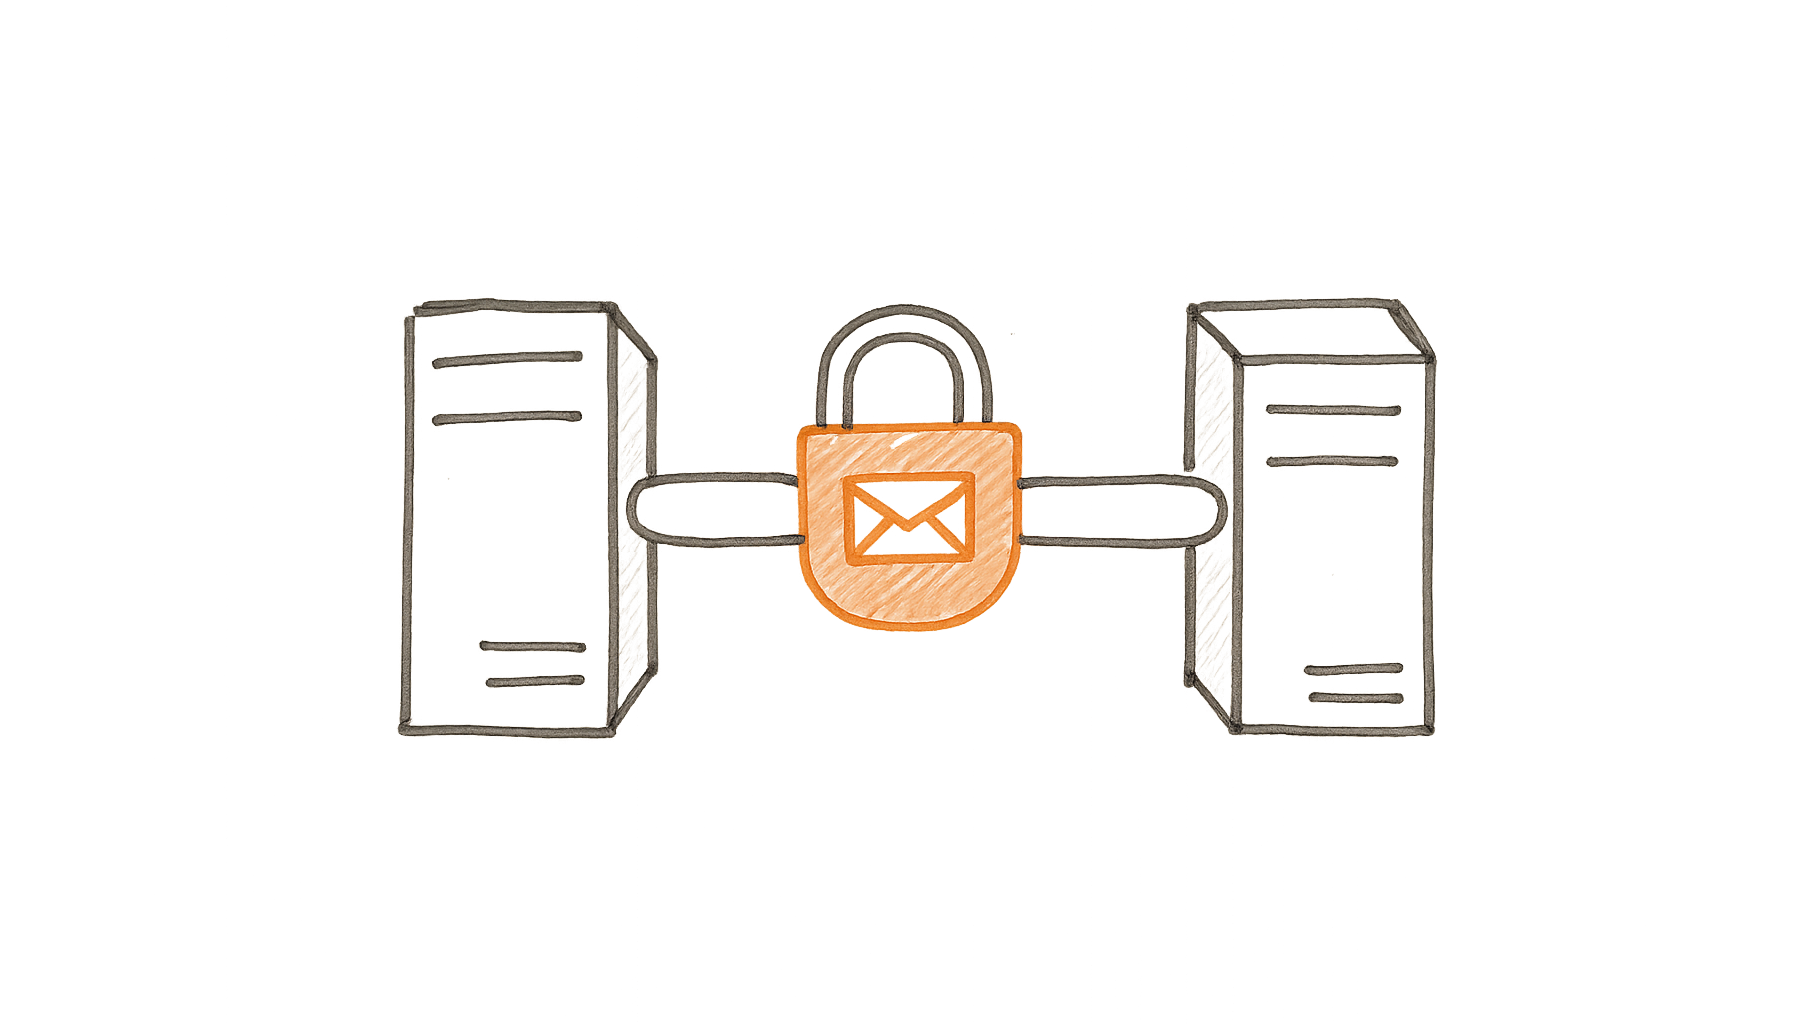
MTA-STS is een standaard waarmee je als domeineigenaar vastlegt dat andere mailservers mail voor jouw domein alleen via een versleutelde en gecontroleerde verbinding mogen afleveren. MTA staat voor Mail Transfer Agent, oftewel de mailserver, en STS voor Strict Transport Security. Het idee lijkt op HSTS voor websites.
Mailservers versleutelen hun verkeer met STARTTLS, maar dat is vrijblijvend. Een aanvaller tussen twee servers kan de versleuteling wegfilteren, waarna de mail onversleuteld doorgaat: een downgrade-aanval. Met MTA-STS weet de verzendende server vooraf dat jouw domein TLS verwacht, met een geldig certificaat voor de naam van je mailserver. In de modus enforce levert hij de mail niet af als dat ontbreekt.
MTA-STS bestaat uit twee delen. Een TXT-record onder _mta-sts.jouwdomein.nl, bijvoorbeeld v=STSv1; id=20261022, meldt dat er een beleid is. Het beleid zelf is een tekstbestand op https://mta-sts.jouwdomein.nl/.well-known/mta-sts.txt met de modus, de toegestane mailservers en een max_age in seconden, zoals 604800 voor een week. Pas je het beleid aan, verander dan ook de id, zodat verzenders het opnieuw ophalen.
Begin altijd met de modus testing en zet er een TLS-RPT-record naast, zodat je rapporten krijgt zonder dat er mail blijft liggen. MTA-STS werkt alleen als de mailserver uit je MX-record een geldig certificaat heeft voor precies die naam, dus vraag dat na bij je mailprovider voordat je enforce instelt. Staat je DNS bij KeurigOnline, dan zet je het TXT-record in Mijn KeurigOnline via Mijn domeinen, Beheren en DNS Beheren. Nederlandse overheden gebruiken vooral DANE, dat hetzelfde doel bereikt via DNSSEC en TLSA-records.
MTA-STS is ontwikkeld door mensen van Google, Oath (Yahoo), Comcast en Microsoft, als alternatief voor DANE dat geen DNSSEC nodig heeft. In plaats daarvan leunt MTA-STS op gewone webcertificaten en HTTPS. Het verscheen in september 2018 als RFC 8461, samen met de rapportagestandaard TLS-RPT.
Belangrijke mijlpalen: