Je winkelwagen is leeg
Producten die je toevoegt, verschijnen hier.
Een zone transfer (AXFR of IXFR) kopieert de DNS-records van een domein van de primaire naar een secundaire nameserver.
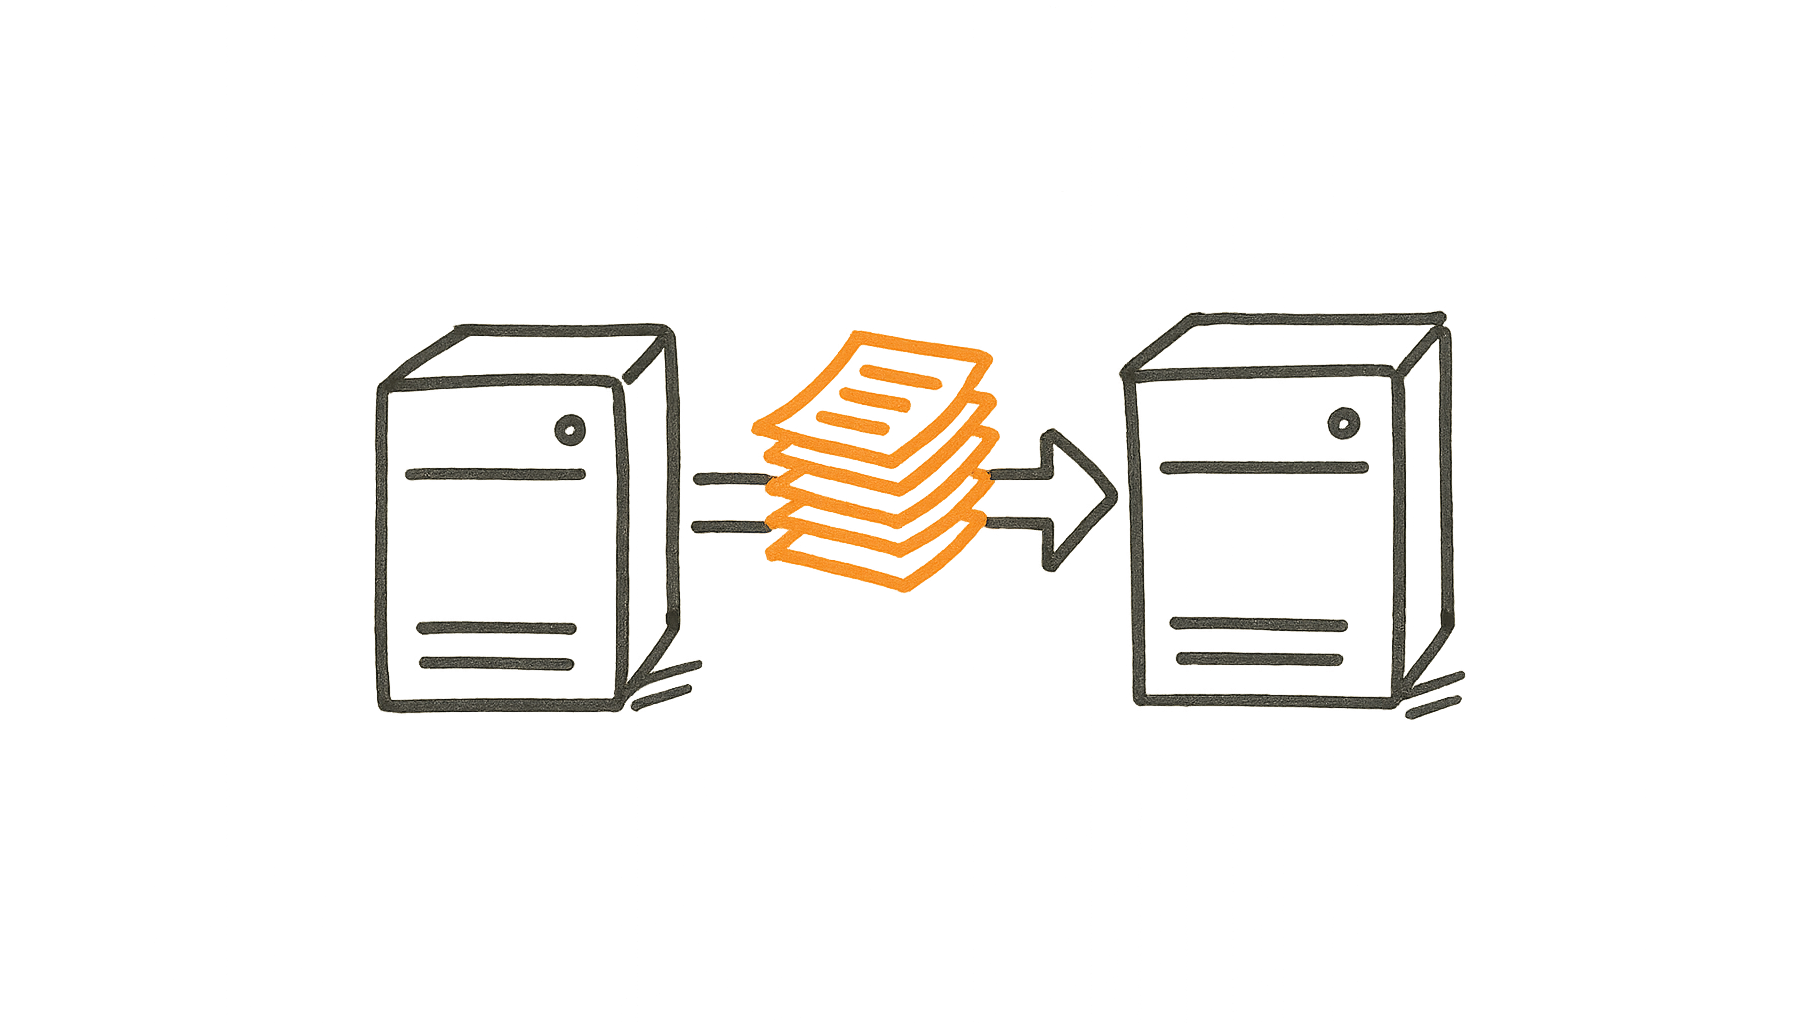
Een zone transfer is de manier waarop een secundaire nameserver een kopie ophaalt van alle DNS-records van een domein bij de primaire nameserver. Zo hebben meerdere nameservers dezelfde gegevens, en blijft een domein bereikbaar als er één uitvalt.
De secundaire server kijkt eerst naar het serienummer in het SOA-record van de zone. Is dat hoger dan het nummer van zijn eigen kopie, dan vraagt hij een transfer aan. Bij een AXFR komt de complete zone over, bij een IXFR alleen wat er sinds de vorige versie is veranderd. Met een NOTIFY-bericht laat de primaire server bovendien meteen weten dat er iets is gewijzigd, zodat de secundaire niet op de REFRESH-tijd hoeft te wachten. Een transfer loopt via TCP, omdat de hele zone foutloos en volledig moet overkomen.
Een zone transfer toont in één keer alle namen van een domein, ook die van test- of interne servers. Een nameserver hoort transfers daarom alleen toe te staan aan zijn eigen secundaire servers. In BIND doe je dat met de optie allow-transfer, vaak aangevuld met een gedeelde sleutel (TSIG), en sinds 2021 kan een transfer ook versleuteld via TLS lopen.
Of een nameserver je zone aan iedereen weggeeft, test je met het commando dig axfr jouwdomein.nl @ns1.voorbeeld.nl. Een goed ingestelde server weigert dat verzoek, en dig meldt dan "Transfer failed".
Zone transfers bestaan sinds de eerste DNS-standaarden. RFC 1034 uit 1987 beschreef al hoe een secundaire server met een AXFR-verzoek de hele zone ophaalt. Omdat grote zones zo telkens volledig overkwamen, volgden in 1996 de incrementele transfer en het NOTIFY-bericht.
Belangrijke mijlpalen: