Je winkelwagen is leeg
Producten die je toevoegt, verschijnen hier.
Oblivious DoH (ODoH) stuurt versleutelde DNS-vragen via een proxy, zodat geen server zowel je IP-adres als je vraag ziet.
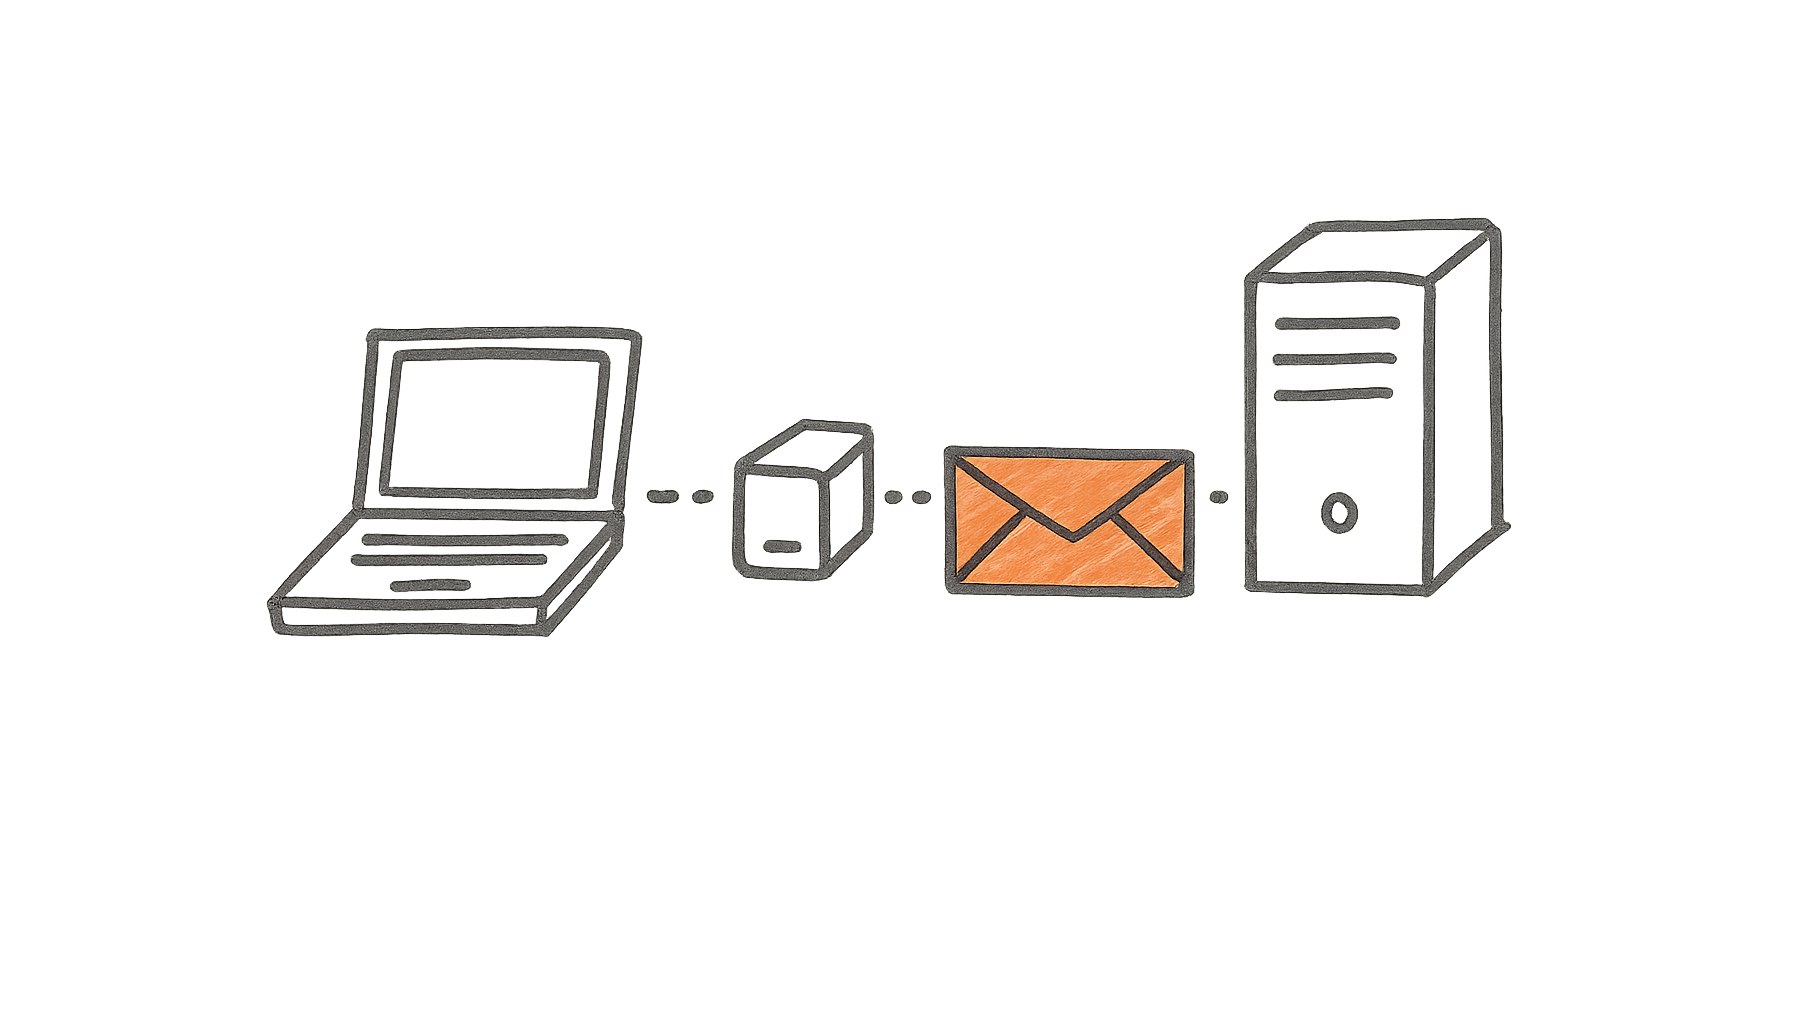
Oblivious DoH (ODoH) is een variant van DNS over HTTPS die je DNS-vragen via een tussenstation stuurt, zodat de resolver niet weet wie de vraag stelt. Bij gewone DoH ziet de resolver zowel je IP-adres als de domeinen die je opzoekt, en kan hij die twee aan elkaar koppelen.
ODoH verdeelt die kennis over twee partijen. Je apparaat versleutelt de vraag met de publieke sleutel van de resolver, die bij ODoH de target heet, en stuurt het pakketje naar een proxy. Die proxy ziet je IP-adres, maar kan de inhoud niet lezen. Hij geeft de vraag door aan de target, die haar ontsleutelt en beantwoordt zonder te weten van wie ze komt. Het antwoord gaat versleuteld dezelfde weg terug.
De bescherming werkt alleen zolang proxy en target niet samenwerken, dus horen ze bij verschillende organisaties. De extra tussenstap kost wel wat tijd: in metingen van Cloudflare uit 2020 lag de mediane responstijd onder 228 milliseconden, tegen 146 milliseconden voor gewone DoH.
ODoH is een experimentele standaard die vooral grote partijen als Cloudflare en Apple inzetten. Voor je website of hosting hoef je er niets voor te regelen, want het speelt zich volledig af tussen het apparaat van de bezoeker en de resolver. Het principe leeft verder in Oblivious HTTP, dat sinds 2024 op dezelfde manier gewone webverzoeken afschermt.
Het idee komt uit de wetenschap. Onderzoekers van onder meer Princeton beschreven in 2019 Oblivious DNS, een manier om DNS-vragen los te koppelen van het IP-adres van de vrager. Engineers van Cloudflare, Apple en Fastly werkten dat uit voor DNS over HTTPS, en Cloudflare kondigde in december 2020 ODoH-ondersteuning in 1.1.1.1 aan.
Belangrijke mijlpalen: