Je winkelwagen is leeg
Producten die je toevoegt, verschijnen hier.
Round-robin DNS verdeelt verkeer over meerdere servers door de volgorde van A-records te roteren bij elke query.
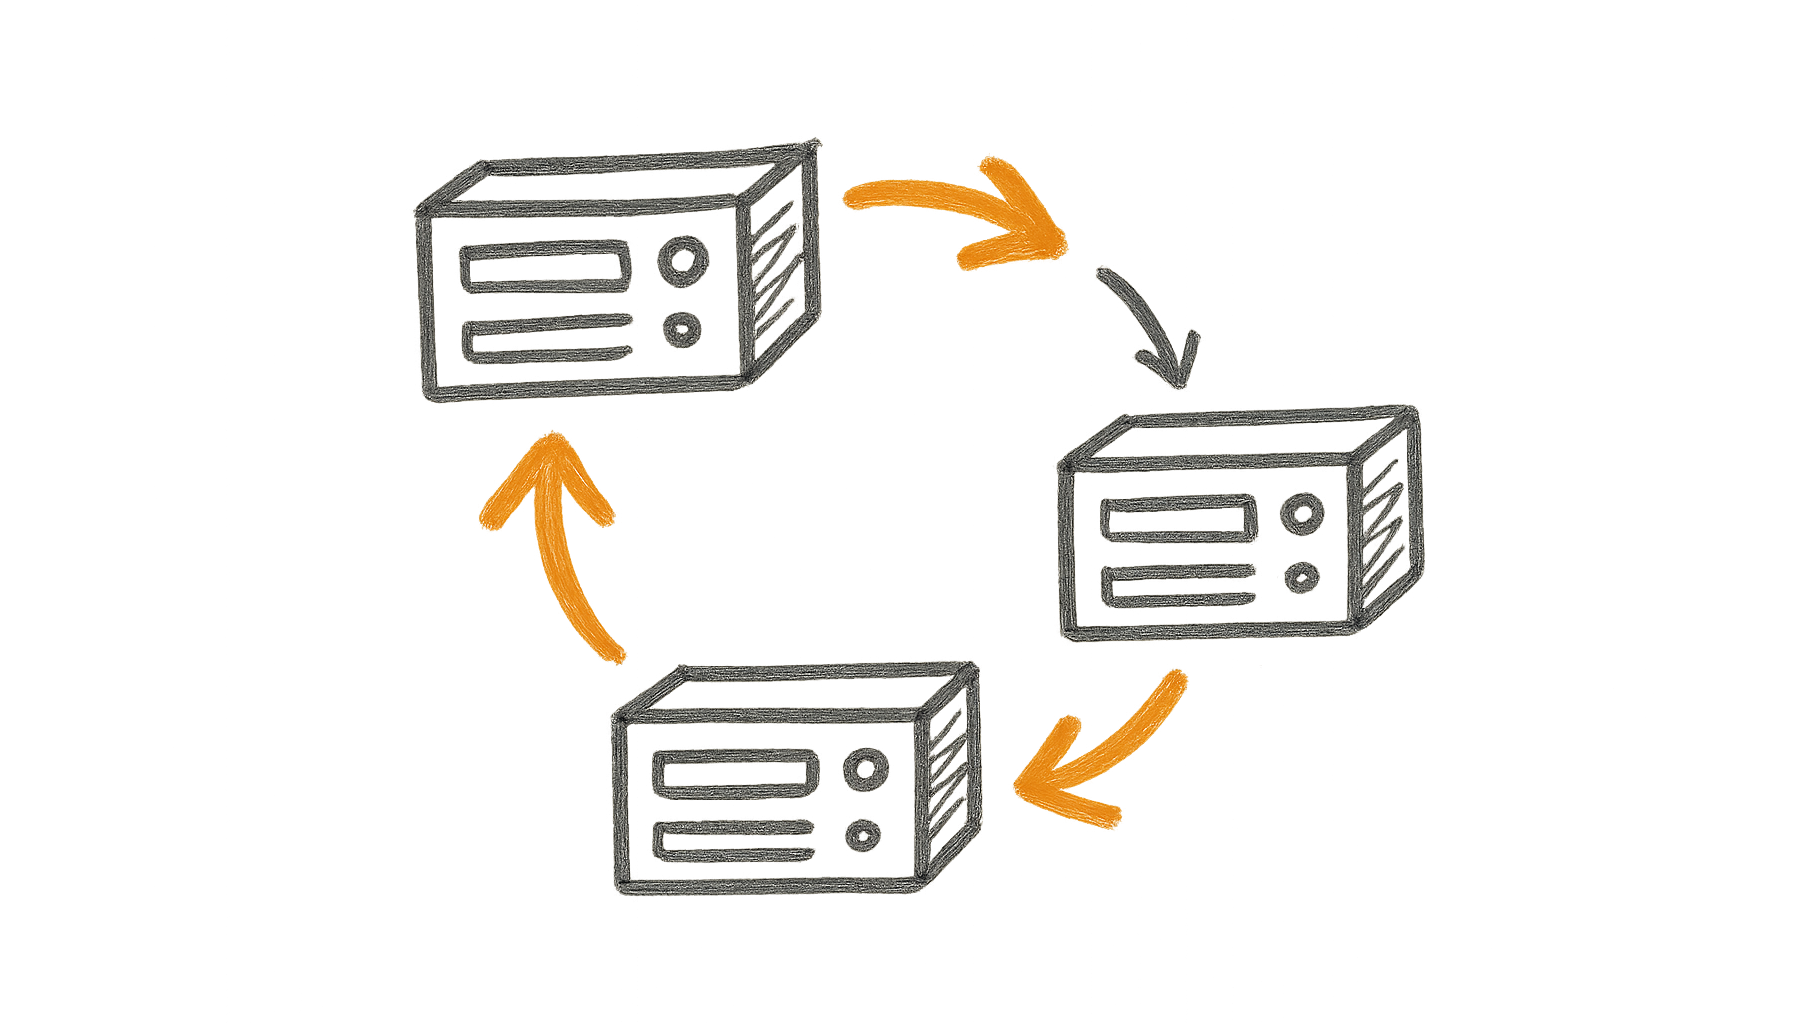
Round-robin DNS is een eenvoudige manier om bezoekers over meerdere servers te verdelen door één domeinnaam meerdere IP-adressen te geven. De nameserver geeft bij elke vraag alle adressen terug, maar telkens in een andere volgorde.
Stel dat www.jouwdomein.nl drie A-records heeft: 192.0.2.10, 192.0.2.11 en 192.0.2.12. De eerste vraag krijgt die volgorde, bij de volgende staat .11 vooraan en daarna .12. Omdat de meeste programma's het eerste adres uit de lijst proberen, komen bezoekers om de beurt op een andere server terecht. Je hebt er geen aparte load balancer voor nodig, alleen een paar extra DNS-records.
De techniek heeft wel duidelijke grenzen. De nameserver controleert niet of een server nog werkt, dus een uitgevallen server blijft gewoon in de lijst staan en een deel van je bezoekers krijgt een foutmelding. Resolvers bewaren het antwoord bovendien in hun cache, zodat een grote resolver al zijn gebruikers een tijd naar hetzelfde adres kan sturen. Sommige besturingssystemen zetten de adressen ook nog zelf in een vaste volgorde, waardoor de rotatie verloren gaat. Wie echte failover wil, gebruikt een load balancer die met health checks controleert welke servers bereikbaar zijn.
NCSA, de makers van de vroege webserver NCSA HTTPd, gebruikten round-robin DNS in 1994 om hun drukke website over een groep identieke servers te verdelen (Katz, Butler en McGrath, 1994). Een jaar later beschreef RFC 1794 hoe DNS kan helpen bij load balancing.
Belangrijke mijlpalen: