Je winkelwagen is leeg
Producten die je toevoegt, verschijnen hier.

Een WAF (web application firewall) controleert het verkeer naar een website en blokkeert aanvallen zoals SQL-injectie en XSS.
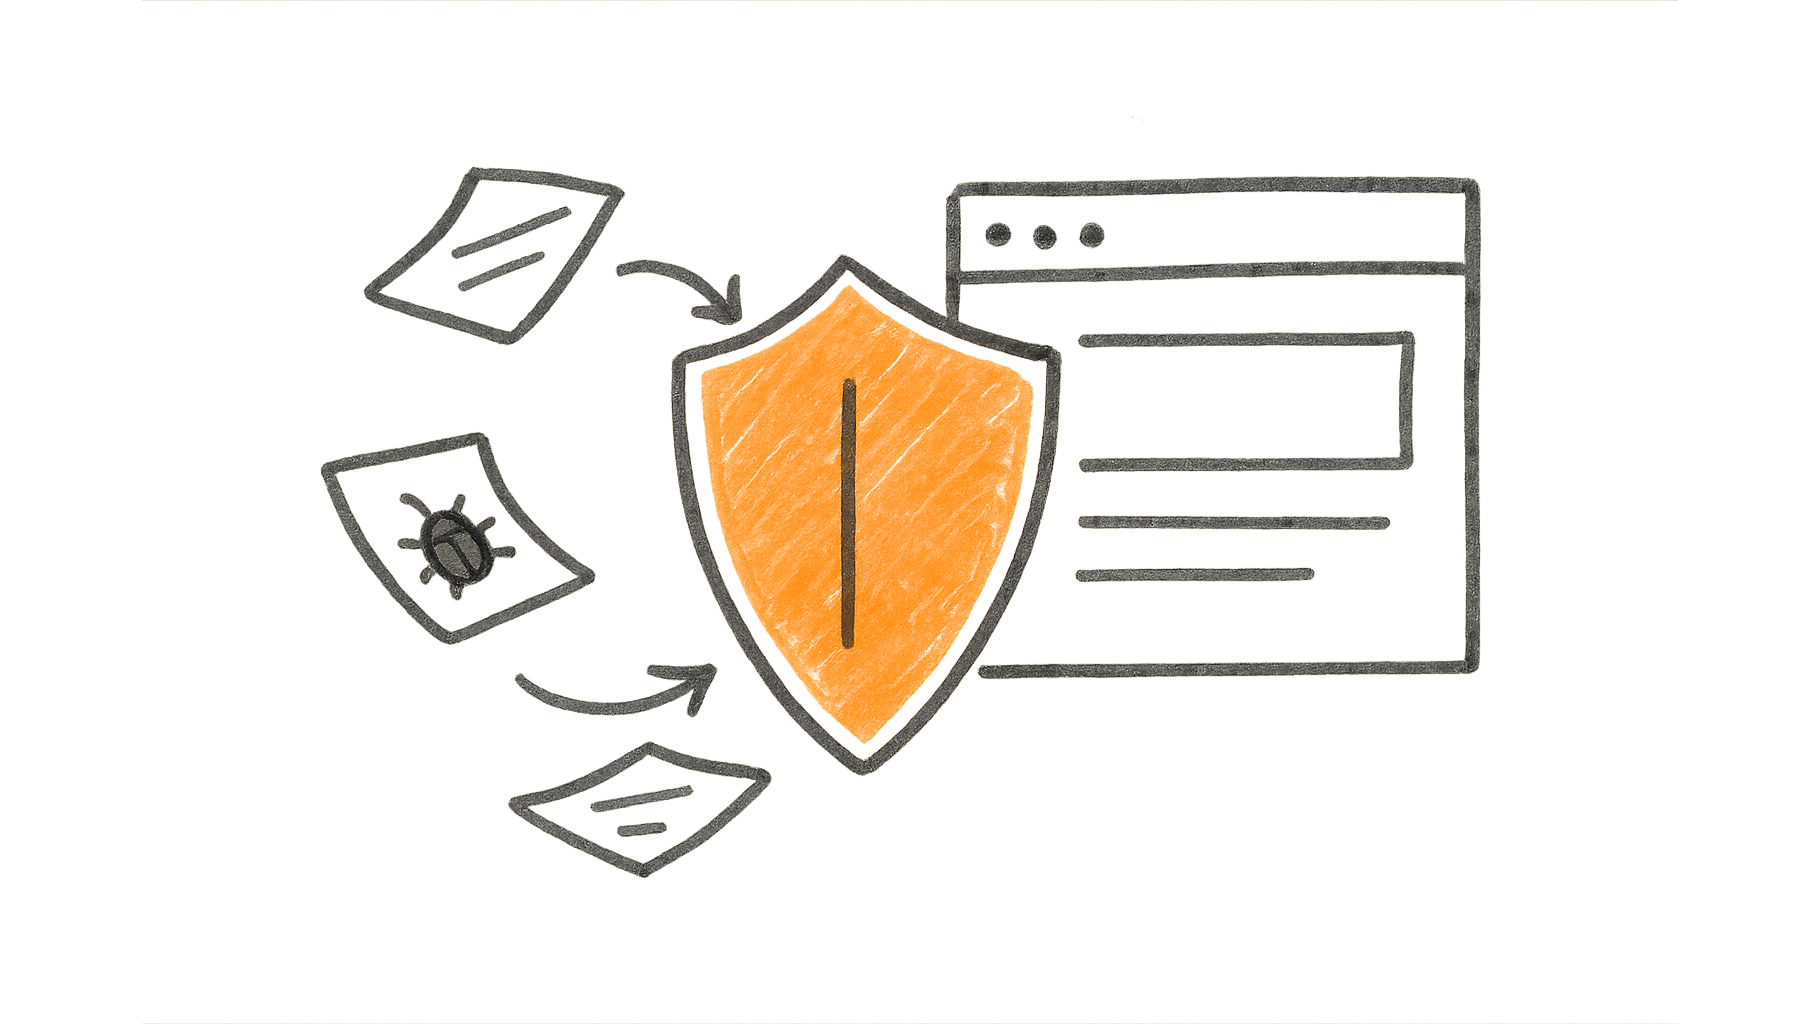
Een WAF, voluit web application firewall, is een firewall die het webverkeer naar een website inhoudelijk controleert en verdachte verzoeken tegenhoudt voordat ze de applicatie bereiken. Een gewone netwerkfirewall kijkt vooral naar IP-adressen en poorten. Een WAF leest juist wat er in een HTTP-verzoek staat, zoals de URL, de formuliervelden en de headers.
De WAF vergelijkt elk verzoek met een set regels. Een veelgebruikte, open regelset is de OWASP Core Rule Set voor de WAF-engine ModSecurity, met regels tegen onder meer SQL-injectie en cross-site scripting (XSS). Raakt een verzoek een regel, dan krijgt de bezoeker meestal de foutcode 403 Forbidden te zien in plaats van de pagina.
Een WAF is een extra laag en geen vervanging voor updates, want wie een fout begrijpt, kan een handtekening vaak omzeilen. Regels kunnen ook een gewoon verzoek blokkeren, een vals alarm dat false positive heet. Het grote voordeel is snelheid: bij een nieuw lek rolt een leverancier soms binnen enkele uren een regel uit, lang voordat elke website is bijgewerkt.
Op het grootste deel van de shared hosting van KeurigOnline werkt Imunify360 als WAF. Tijdens het PHP-lek van 21 oktober 2026 kreeg die dezelfde ochtend een regel tegen het aanvalspatroon, en 's avonds nieuwe regels tegen de publieke aanvalstool. Krijg je bij het opslaan van een formulier onverwacht een 403-fout, dan kan een WAF-regel de oorzaak zijn. Geef bij je vraag dan de URL en het exacte tijdstip door, zodat de blokkade in de logs terug te vinden is.
De eerste WAF's kwamen eind jaren negentig op de markt, toen aanvallen op webservers toenamen (Wikipedia). In november 2002 bracht Ivan Ristić ModSecurity uit, een open-source WAF die begon als module voor Apache (Wikipedia).
Belangrijke mijlpalen:
