Je winkelwagen is leeg
Producten die je toevoegt, verschijnen hier.
Samenvatting: WordPress updateproces beveiligen tegen RCE in versie 7.1.4
WordPress 7.1.4 (28 oktober 2026) dicht 22 kwetsbaarheden, waaronder een race condition in het updateproces die zonder account tot remote code execution leidt. Kwetsbaar zijn core 4.7 t/m 7.1.3. Update naar 7.1.4 of de backport van je branch, blokkeer webtoegang tot wp-content/upgrade/ en controleer je access logs op verzoeken naar setup-config.php of install.php in die map.
Je beveiligt het WordPress KeurigOnline zegtWordPressWordPress is een open-source contentmanagementsysteem (CMS) geschreven in PHP, waarmee je eenvoudig websites en blogs kunt bouwen en beheren.-updateproces tegen RCEKeurigOnline zegtRCERCE (remote code execution) is een lek waardoor een aanvaller via het netwerk eigen code laat uitvoeren op een server of computer. door te updaten naar WordPress 7.1.4 (of de backportKeurigOnline zegtBackportEen backport is een reparatie uit een nieuwe softwareversie die wordt overgezet naar een oudere versie die nog in gebruik is. voor jouw versie) en webtoegang tot
wp-content/upgrade/ te blokkeren. De release van 28 oktober 2026 dicht 22 kwetsbaarheden in 17 advisories[6]. De ernstigste zit in het updatemechanisme zelf.
Daar zit een ironie in. Juist tijdens het updaten opent zich een venster van een paar seconden waarin een aanvaller je site kan overnemen. Alleen de update naar 7.1.4 sluit dat venster. Hieronder lees je hoe de aanval werkt, welke versie je nodig hebt en hoe je controleert of iemand het al geprobeerd heeft.
WordPress 7.1.4 verscheen op 28 oktober 2026 en lost 22 kwetsbaarheden op, verdeeld over 17 advisories[1]. Volgens The Repository is het de zevende security-release van WordPress-core sinds juli[3]. Met WordPress op 40,1% van alle websites wereldwijd raakt zo'n release een groot deel van het web[13].
De ernstigste fix betreft een race condition in het updateproces van core. Umut Bayram meldde hem[1]. Een aanvaller zonder account kan er code mee uitvoeren op je server en de site volledig overnemen. Bij de release is er geen CVEKeurigOnline zegtCVECVE (Common Vulnerabilities and Exposures) is een openbare lijst die elk bekend beveiligingslek een eigen, vast nummer geeft.-nummer gepubliceerd[11], dus je vindt hem in advisories terug als "core update race condition".
Update vandaag nog. De details staan hieronder.
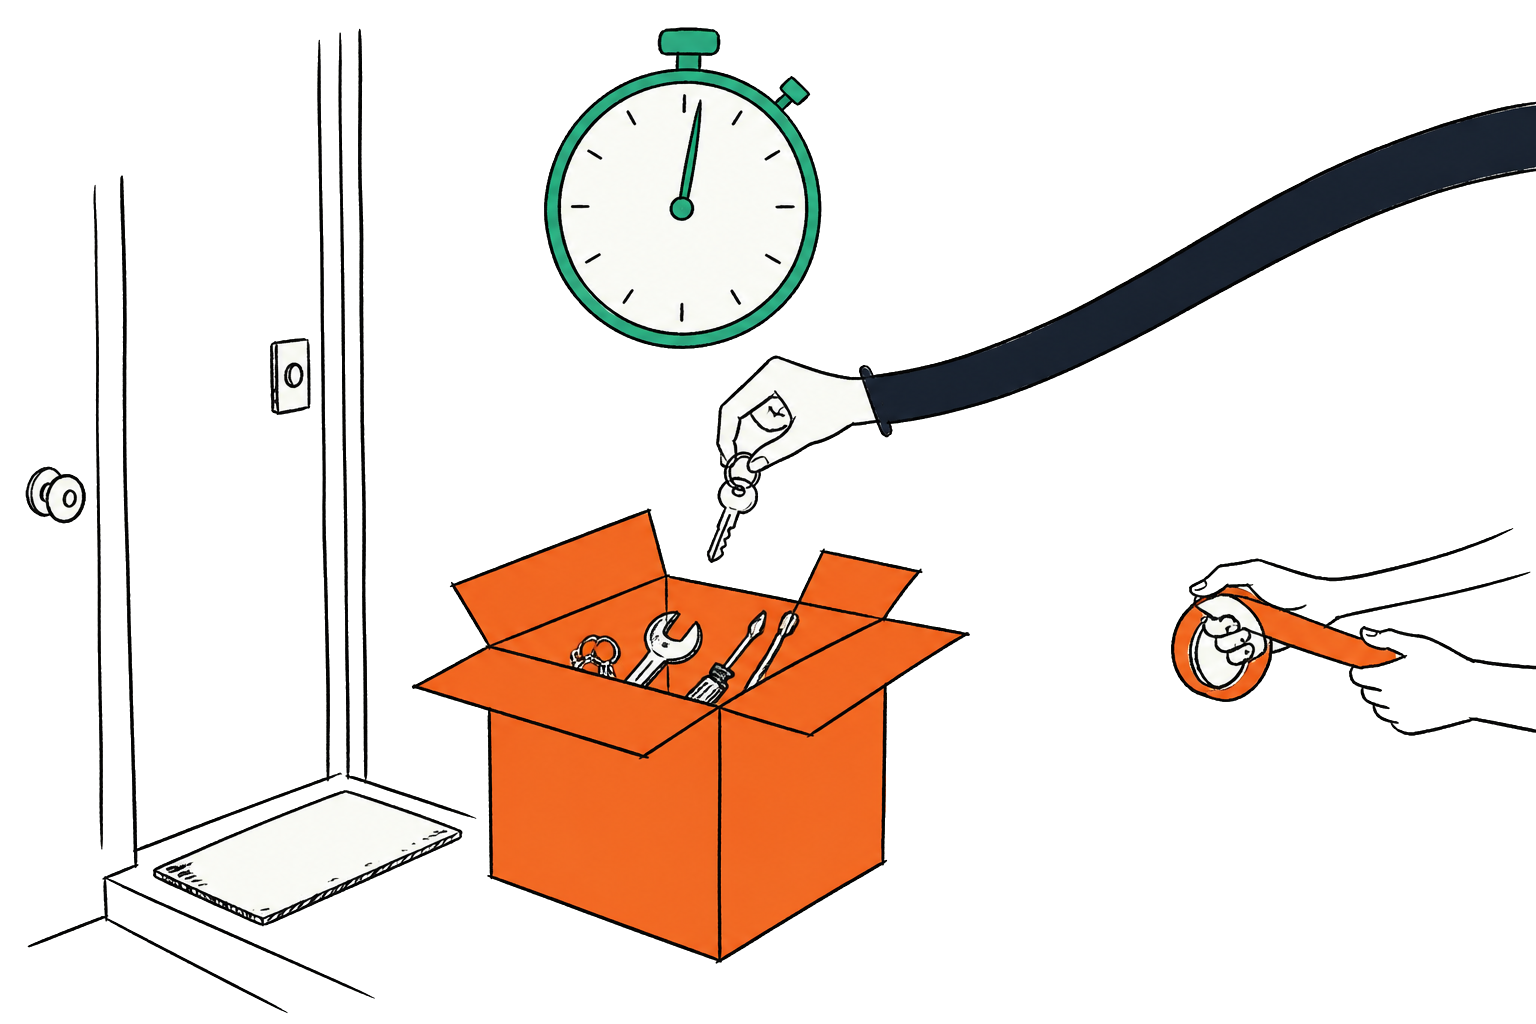
Bij elke installatie of update van core, een pluginKeurigOnline zegtPluginEen plugin is een uitbreiding die je aan software zoals WordPress toevoegt om er een nieuwe functie bij te krijgen. of een thema pakt WordPress het pakket eerst uit in wp-content/upgrade/. Pas daarna kopieert WordPress de bestanden naar hun definitieve plek. De webserver serveert die werkmap net als elke andere map onder je site[3]. Wat daar staat, is dus via een URL op te vragen.
Vóór 7.1.4 kwamen er twee dingen samen[3]:
index.php. De opruimroutine verwijderde het lege index.php-bestand dat voorkomt dat de webserver de mapinhoud toont. De map werd daardoor doorbladerbaar.Tijdens een core-update stond er zo een paar seconden lang een complete, uitgepakte WordPress-installer op een pad dat je kon raden. Die installer bevat wp-admin/setup-config.php en wp-admin/install.php, de scripts waarmee je normaal een nieuwe site opzet.
De upgrade-race in 4 stappen
wp-content/upgrade/ onder een voorspelbare naam en zonder index.php.setup-config.php of install.php in die map op en voert de setup uit met een database die de aanvaller zelf beheert. Dat geeft hem PHP-uitvoering op je server en daarmee volledige overname van de site[12].De aanvaller heeft geen wachtwoord, geen account en geen klik van jou nodig. Hij hoeft alleen op het goede moment het goede pad op te vragen. Stap 4 maakt het lastig te merken: na afloop staat de map er niet meer, maar de schade is dan al gedaan.
Patchstack noemt misbruik moeilijk, omdat het venster maar seconden duurt[2]. Dat klopt. Drie feiten wegen daar zwaarder tegenop:
KeurigOnline zegtWordPressWordPress is een open-source contentmanagementsysteem (CMS) geschreven in PHP, waarmee je eenvoudig websites en blogs kunt bouwen en beheren. 2.8[2]. Alle versies van 4.7 tot en met 7.1.3 zijn kwetsbaar[7].Aanvallers zijn er ook al mee bezig. Volgens Wordfence kwam de eerste treffer op hun nieuwe firewallregel 9 minuten na de uitrol. Binnen 21 uur telde Wordfence meer dan 18.500 kwaadaardige verzoeken op de paden van de klaargezette installer, afkomstig van scripts die sites pollen tijdens update-vensters[4].
Een script dat je site steeds opnieuw afklopt, heeft geen geluk nodig. Het wacht tot jij op Nu bijwerken klikt.
WordPress 7.1.4 pakt het updateproces op drie punten aan[8]:
wp-content/upgrade/ krijgen 16 willekeurige tekens in hun naam.index.php blijft staan. De opruimroutine haalt de bescherming tegen doorbladeren niet meer weg.wp-config.php uit de werkmap. WordPress kopieert dat bestand niet meer vanuit de tijdelijke map.Het pad is daardoor niet meer te raden en de map niet meer te doorbladeren. Een aanvaller vindt de installer in het venster dus niet terug.
Er zit wel een volgorde in. De update naar 7.1.4 draait zelf nog met de oude code, dus juist die ene update opent het venster nog één keer. Daarom loont de extra blokkade uit stap 2 hieronder.
Kwetsbaar is WordPress-core 4.7 tot en met 7.1.3[7]. Een upgrade naar 7.1 is niet nodig. Elke branch vanaf 4.7 kreeg een eigen backport[5].
| Jouw branch | Veilige versie |
|---|---|
| 7.1 | 7.1.4 |
| 7.0 | 7.0.8 |
| 6.9 | 6.9.11 |
| 6.8 | 6.8.12 |
| 6.7 | 6.7.11 |
| 6.6 | 6.6.11 |
| 6.5 | 6.5.14 |
| 6.4 | 6.4.14 |
| Oudere branches | De backport van je eigen branch, tot en met 4.7.39 |
Staan automatische achtergrondupdates aan, dan krijg je de backport van je eigen branch zonder major-upgrade[5]. Draai je nog WordPress 6.9, dan is 6.9.11 je doel. Op 6.9 en 7.0 golden alle 22 kwetsbaarheden van deze release[10], dus update daar zonder uitstel.
Je versie zie je onderaan elke pagina in het dashboard, of onder Dashboard > Updates.
Vier stappen, in deze volgorde. De eerste is de enige die echt verplicht is.
Ga naar Dashboard > Updates en klik op Nu bijwerken[1]. Controleer daarna het versienummer onder Dashboard > Updates. Staat er nog 7.1.3 of lager, dan is de update niet gelukt en zit je nog in het risico.
Niemand hoeft die map via de browser te openen. Servers die webtoegang tot wp-content/upgrade/ blokkeren, zijn niet via deze race bereikbaar[2]. Op een LiteSpeedKeurigOnline zegtLiteSpeedLiteSpeed is een snelle webserver met een efficiënte event-driven architectuur en ingebouwde caching, compatibel met Apache.- of ApacheKeurigOnline zegtApacheApache HTTP Server is een open source webserver ontwikkeld door de Apache Software Foundation.-server met DirectAdminKeurigOnline zegtDirectAdminDirectAdmin is een webhosting control panel ontwikkeld door JBMC Software als kostenefficiënt en gebruiksvriendelijk alternatief voor cPanel. zet je deze regel in de .htaccess in de hoofdmap van je site:
# Blokkeer webtoegang tot de tijdelijke updatemap van WordPress.
# WordPress gebruikt deze map via het bestandssysteem, niet via HTTP,
# dus updates blijven gewoon werken.
RedirectMatch 403 ^/wp-content/upgrade/
Zet de regel boven het blok # BEGIN WordPress, zodat WordPress hem niet overschrijft. Draait WordPress in een submap, zet die submap dan voor het pad, bijvoorbeeld ^/blog/wp-content/upgrade/. Nog nooit een .htaccess aangepast? In onze .htaccess-snippets voor WordPress lees je hoe je het bestand veilig bewerkt en een reservekopie maakt.
Test daarna twee dingen:
https://jouwdomein.nl/wp-content/upgrade/ in je browser, of voer curl -I https://jouwdomein.nl/wp-content/upgrade/ uit. Je hoort 403 Forbidden te krijgen.Het venster opent ook bij automatische updates, maar uitzetten maakt het erger. Dan blijf je langer op een kwetsbare versie, en de eerstvolgende handmatige update opent hetzelfde venster alsnog. De fix is de update zelf.
Wordfence heeft een firewallregel voor deze aanval[4]. Een web application firewallKeurigOnline zegtFirewallEen firewall is een beveiligingssysteem dat netwerkverkeer filtert en ongeautoriseerde toegang tot netwerken en servers blokkeert. vangt pogingen af, maar vervangt de update niet. Zie hem als gordel bovenop de airbag.
Wie doet wat bij KeurigOnline
Pogingen laten sporen achter in je access log: verzoeken op /wp-content/upgrade/ die eindigen op setup-config.php of install.php[9]. In DirectAdminKeurigOnline zegtDirectAdminDirectAdmin is een webhosting control panel ontwikkeld door JBMC Software als kostenefficiënt en gebruiksvriendelijk alternatief voor cPanel. vind je de ruwe access log onder Site Summary / Statistics / Logs. Download hem en zoek erin met:
# Toon alle verzoeken op de installer in de tijdelijke updatemap
grep -E "/wp-content/upgrade/.*(setup-config|install)\.php" access.log
Een regel met statuscode 404 is een mislukte poging. Een regel met 200 betekent dat de installer antwoordde, en dan moet je verder kijken.
Houd twee dingen uit elkaar[9]. Een ongepatchte versie bewijst niet dat je gehackt bent. En updaten verwijdert geen infectie die er al zat.
wp-config.php: klopt de wijzigingsdatum met wanneer jij hem voor het laatst aanpaste? Staat bij DB_HOST nog je eigen databaseserver, en geen onbekende externe host?KeurigOnline zegtPHPPHP (Hypertext Preprocessor) is een populaire open-source scripttaal die speciaal is ontworpen voor webontwikkeling en server-side programmering.-bestanden: zoek naar nieuwe of gewijzigde .php-bestanden buiten een update om, vooral in wp-content/uploads/. Daar horen geen PHP-bestanden te staan.Wijst een van deze punten op een hack, ga er dan van uit dat je site gehackt is. Een gehackte site herstel je niet met een update of een plugin. Neem contact met ons op, dan bekijken we samen wat we op de server zien en wat je opties zijn.
Naast de race condition dicht 7.1.4 nog 21 andere kwetsbaarheden[6]. Daaronder vallen:
KeurigOnline zegtXSSXSS (cross-site scripting) is een aanval waarbij een kwetsbare website de JavaScript van een aanvaller naar bezoekers stuurt. in blocks, onder meer via speciaal opgemaakte blockmarkup en in de Categories-, Playlist- en Image-blocks.KeurigOnline zegtAPIEen API (Application Programming Interface) is een set regels en protocollen waarmee softwareapplicaties met elkaar kunnen communiceren en gegevens uitwisselen., die ook tot een denial of service kan leiden.KeurigOnline zegtXSSXSS (cross-site scripting) is een aanval waarbij een kwetsbare website de JavaScript van een aanvaller naar bezoekers stuurt. in selective refresh, en niet-gepubliceerde changesets die bezoekers zonder account konden vinden.Elk van deze punten is op zich een reden om niet op 7.1.3 te blijven staan.
Bekijk ook het jaar als geheel. Eerder dit jaar kwamen wp2shell, de pre-auth RCE in WordPress-core, een local file inclusion die tot remote code execution kon leiden[15], en Comment2Shell, waarover The Hacker News in september berichtte[14]. Met zeven security-releases van core sinds juli[3] loopt wie handmatig en af en toe updatet structureel achter.
Alleen tijdens de update naar 7.1.4 of je backport zelf. Daarna is je site gepatcht en zijn de mapnamen niet meer te raden. Automatische updates uitzetten maakt het erger: je blijft dan langer op een kwetsbare versie, en de volgende handmatige update opent hetzelfde venster.
Nee. De race condition in het updateproces werkt zonder inloggen en zonder interactie van jou of een beheerder. Een aanvaller hoeft alleen tijdens een update het juiste pad in wp-content/upgrade/ op te vragen.
Nee. WordPress leest en schrijft die map via het bestandssysteem van de server, niet via de webserver. De regel RedirectMatch 403 ^/wp-content/upgrade/ blokkeert alleen bezoekers van buitenaf. Test na het toevoegen een pluginKeurigOnline zegtPluginEen plugin is een uitbreiding die je aan software zoals WordPress toevoegt om er een nieuwe functie bij te krijgen.-update om dat te bevestigen.
Nee. De backportKeurigOnline zegtBackportEen backport is een reparatie uit een nieuwe softwareversie die wordt overgezet naar een oudere versie die nog in gebruik is. voor je eigen branch dicht het gat ook: 6.9.11 voor 6.9 en 7.0.8 voor 7.0. Met automatische achtergrondupdates krijg je die backport vanzelf, zonder major-upgrade.
In je access log, via verzoeken op /wp-content/upgrade/ die eindigen op setup-config.php of install.php. Een poging is nog geen hack. Controleer daarnaast wp-config.php (wijzigingsdatum en DB_HOST), je admin-accounts en nieuwe PHPKeurigOnline zegtPHPPHP (Hypertext Preprocessor) is een populaire open-source scripttaal die speciaal is ontworpen voor webontwikkeling en server-side programmering.-bestanden.
Bij de release is er geen CVE-nummer gepubliceerd. WordPress.org en Patchstack melden hem als race condition in het core-updateproces, gemeld door Umut Bayram. Zoek je in advisories, gebruik dan die omschrijving.
KeurigOnline zegtWordPressWordPress is een open-source contentmanagementsysteem (CMS) geschreven in PHP, waarmee je eenvoudig websites en blogs kunt bouwen en beheren..org (2026): WordPress 7.1.4. Officiële release-aankondiging, melder en lijst van fixes.KeurigOnline zegtDatabaseEen database is een georganiseerde verzameling gegevens die elektronisch wordt opgeslagen en beheerd. (2026): WordPress Core 7.1.3: unauthenticated RCE via core update race condition. Getroffen versies 4.7 t/m 7.1.3.KeurigOnline zegtCVECVE (Common Vulnerabilities and Exposures) is een openbare lijst die elk bekend beveiligingslek een eigen, vast nummer geeft. bij release.KeurigOnline zegtMalwareMalware is kwaadaardige software die een computer, server of website besmet om gegevens te stelen, te schaden of te misbruiken..news (2026): WordPress 7.1.4 patches unauthenticated upgrade-window RCE. Aanvalsverloop.WordPress backup maken? Zo zet je bestanden en database veilig via je hosting, een plugin of handmatig, bewaar je extern (3-2-1) en test je of herstellen werkt.
 Pablo Cleij
WordPress zet uploads niet automatisch om naar WebP. Met één native code-snippet comprimeer je afbeeldingen en verbeter je Core Web Vitals, geen plugin nodig.
Pablo Cleij
WordPress 7.0 maakt je site een MCP-server voor AI-agents als Claude en ChatGPT. Zo zet je Abilities veilig open: 5 stappen, risico's en hostingtips.
Pablo Cleij