Je winkelwagen is leeg
Producten die je toevoegt, verschijnen hier.
DoT (DNS over TLS) is een protocol dat DNS-verzoeken via een versleutelde TLS-verbinding op poort 853 verstuurt.
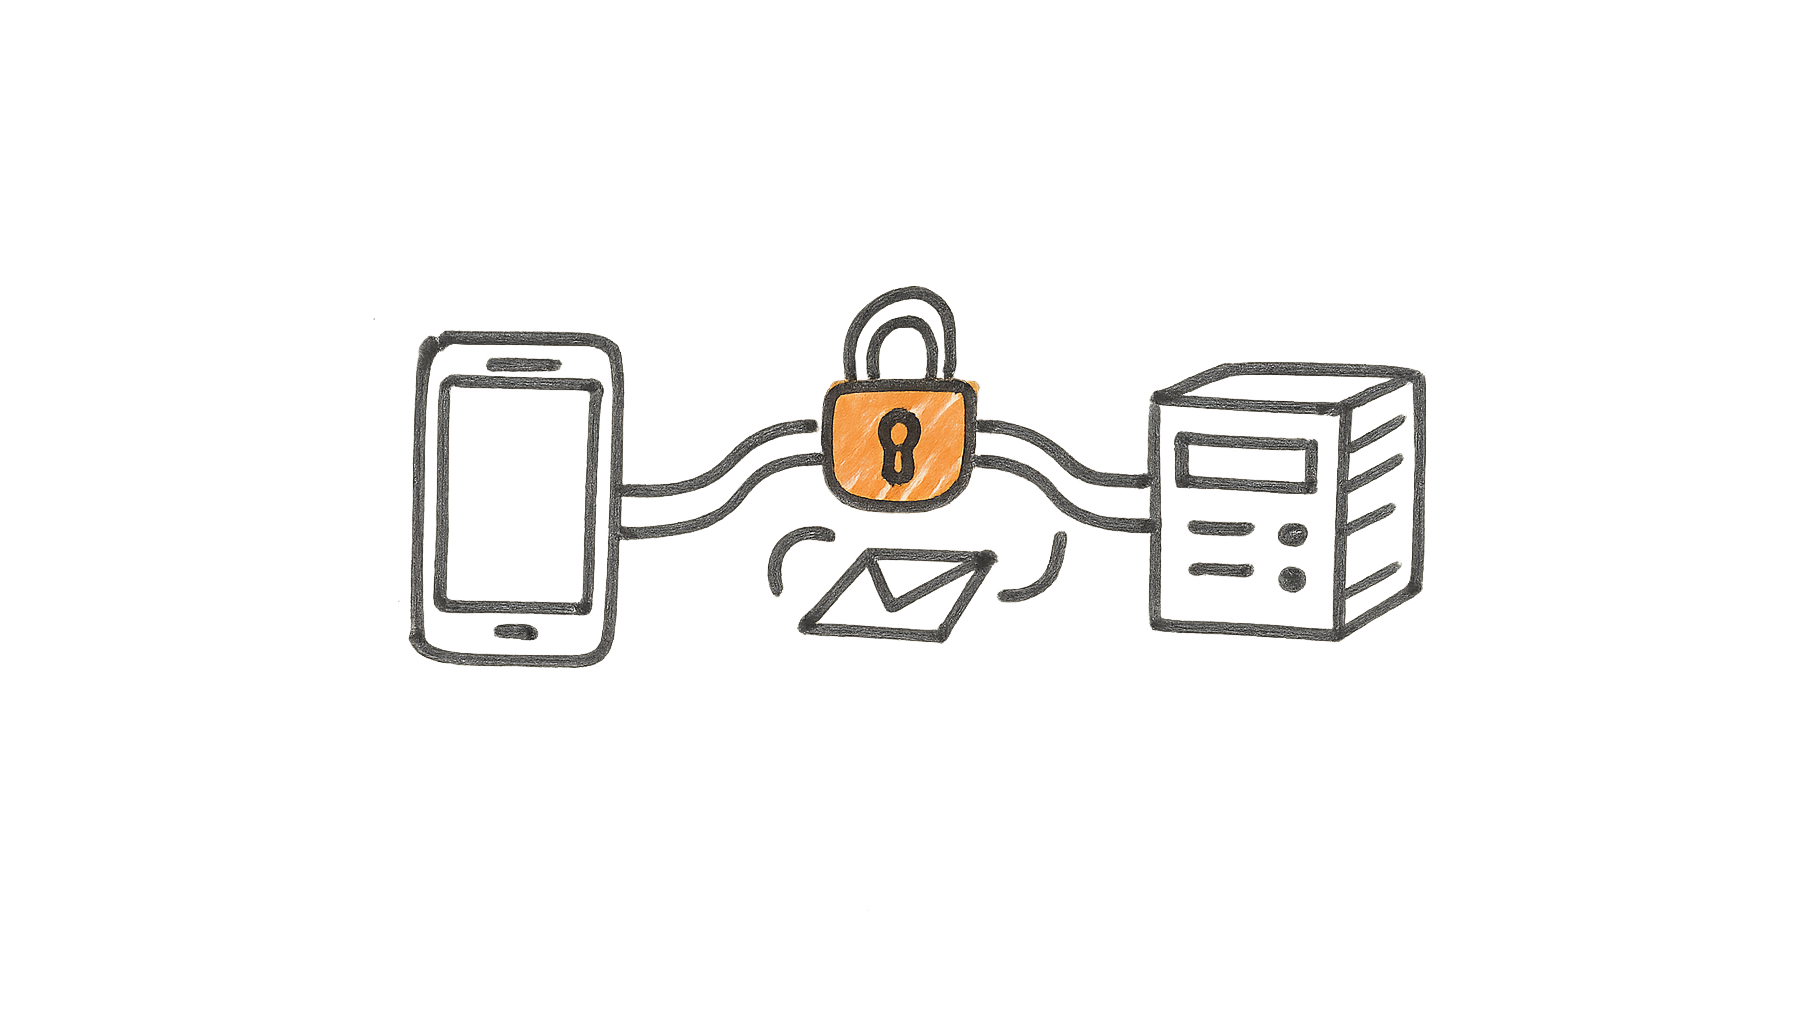
DoT (DNS over TLS) is een protocol dat de DNS-verzoeken van je apparaat versleuteld naar de DNS-resolver stuurt. Zonder versleuteling kan je internetprovider, of iemand op hetzelfde wifinetwerk, zien welke domeinnamen je opzoekt en de antwoorden zelfs aanpassen.
Je apparaat opent een verbinding met poort 853 van de resolver en beveiligt die met TLS, dezelfde versleuteling waarop HTTPS draait. Daarna gaan de gewone DNS-berichten door die beveiligde verbinding. Omdat DoT een eigen poort heeft, ziet een netwerkbeheerder wel dat je versleutelde DNS gebruikt, maar niet welke namen je opvraagt. Dat is het grootste verschil met DoH, dat tussen gewoon webverkeer op poort 443 meeloopt.
RFC 8310 beschrijft twee manieren van gebruik. In de strikte modus weigert je apparaat een resolver waarvan het certificaat niet klopt, ook als je dan helemaal geen DNS meer hebt. In de opportunistische modus valt het terug op onversleutelde DNS, wat altijd werkt maar minder bescherming biedt.
Op Android stel je DoT in met de optie Privé-DNS, die sinds Android 9 bestaat. In de stand Automatisch gebruikt je telefoon DoT als het netwerk het ondersteunt. Kies je een eigen hostnaam, zoals dns.google voor Google Public DNS of one.one.one.one voor Cloudflare, dan werkt Android strikt. Lukt de beveiligde verbinding dan niet, dan meldt je telefoon een fout in plaats van onversleuteld verder te gaan.
DoT werd in mei 2016 gestandaardiseerd in RFC 7858, geschreven door onder meer Zi Hu, John Heidemann, Allison Mankin, Duane Wessels en Paul Hoffman. In maart 2018 volgde RFC 8310 met de strikte en opportunistische gebruiksprofielen.
Belangrijke mijlpalen: