Je winkelwagen is leeg
Producten die je toevoegt, verschijnen hier.

RCE (remote code execution) is een lek waardoor een aanvaller via het netwerk eigen code laat uitvoeren op een server of computer.
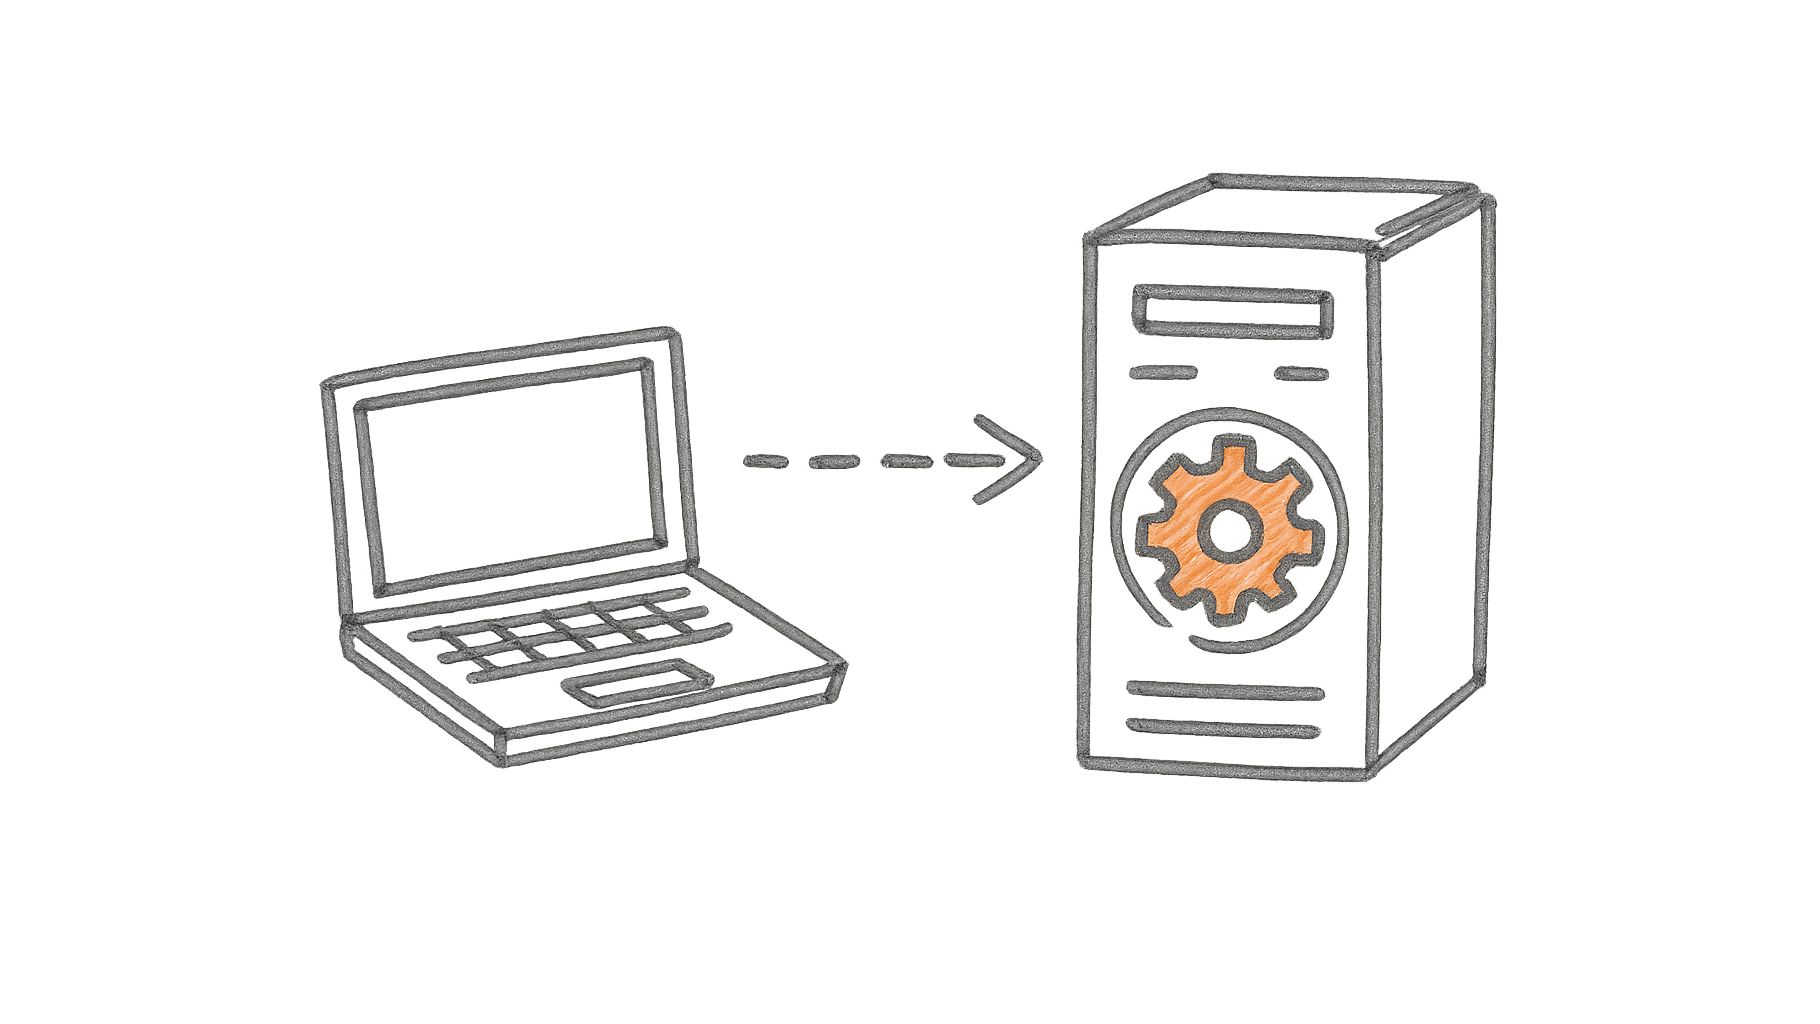
RCE staat voor remote code execution: een aanvaller laat via het netwerk eigen code draaien op een systeem dat niet van hem is, vaak zonder dat hij daar heeft ingelogd. Het is de zwaarste soort lek, want wie code kan uitvoeren, kan in principe alles wat het getroffen programma mag.
RCE is geen aparte fout maar een gevolg van andere fouten. Het ontstaat bijvoorbeeld als een applicatie invoer van buiten als code uitvoert (code-injectie), bij het onveilig terugzetten van opgeslagen gegevens (deserialisatie) of bij geheugenfouten zoals een buffer overflow of use-after-free. De code van de aanvaller draait met de rechten van het getroffen proces, en vanaf daar probeert hij vaak hogere rechten te krijgen.
Bekende RCE-lekken scoren daarom hoog op de CVSS-schaal. Log4Shell (CVE-2021-44228) kreeg in 2021 het maximum van 10,0, omdat een aanvaller via een stukje tekst dat in een logbestand belandde zijn eigen code kon laten laden. Ook de twee PHP-lekken van oktober 2026 noemde php.net kritieke remote-code-execution-lekken. De aanval raakte PHP zelf, nog voordat de code van een website aan de beurt was, dus een beveiligingsplugin in je site hield hem niet tegen.
Het verschil met XSS zit in de plek waar de code draait. Bij XSS draait de code van de aanvaller in de browser van een bezoeker, bij RCE op de server zelf, met toegang tot alles wat dat proces kan bereiken. Op shared hosting beperkt isolatie zoals CloudLinux CageFS hoe ver een aanvaller dan komt, omdat elk account afgeschermd draait van de andere accounts.
Code op afstand uitvoeren is een van de oudste doelen van aanvallers. De Morris-worm deed het in 1988 al via een buffer overflow in de finger-dienst. Lukt het uitvoeren van willekeurige code via een netwerk, dan heet dat remote code execution (Wikipedia).
Belangrijke mijlpalen:
