Je winkelwagen is leeg
Producten die je toevoegt, verschijnen hier.
Security headers zijn HTTP-headers waarmee je website de browser vertelt welke beveiligingsregels hij moet volgen.
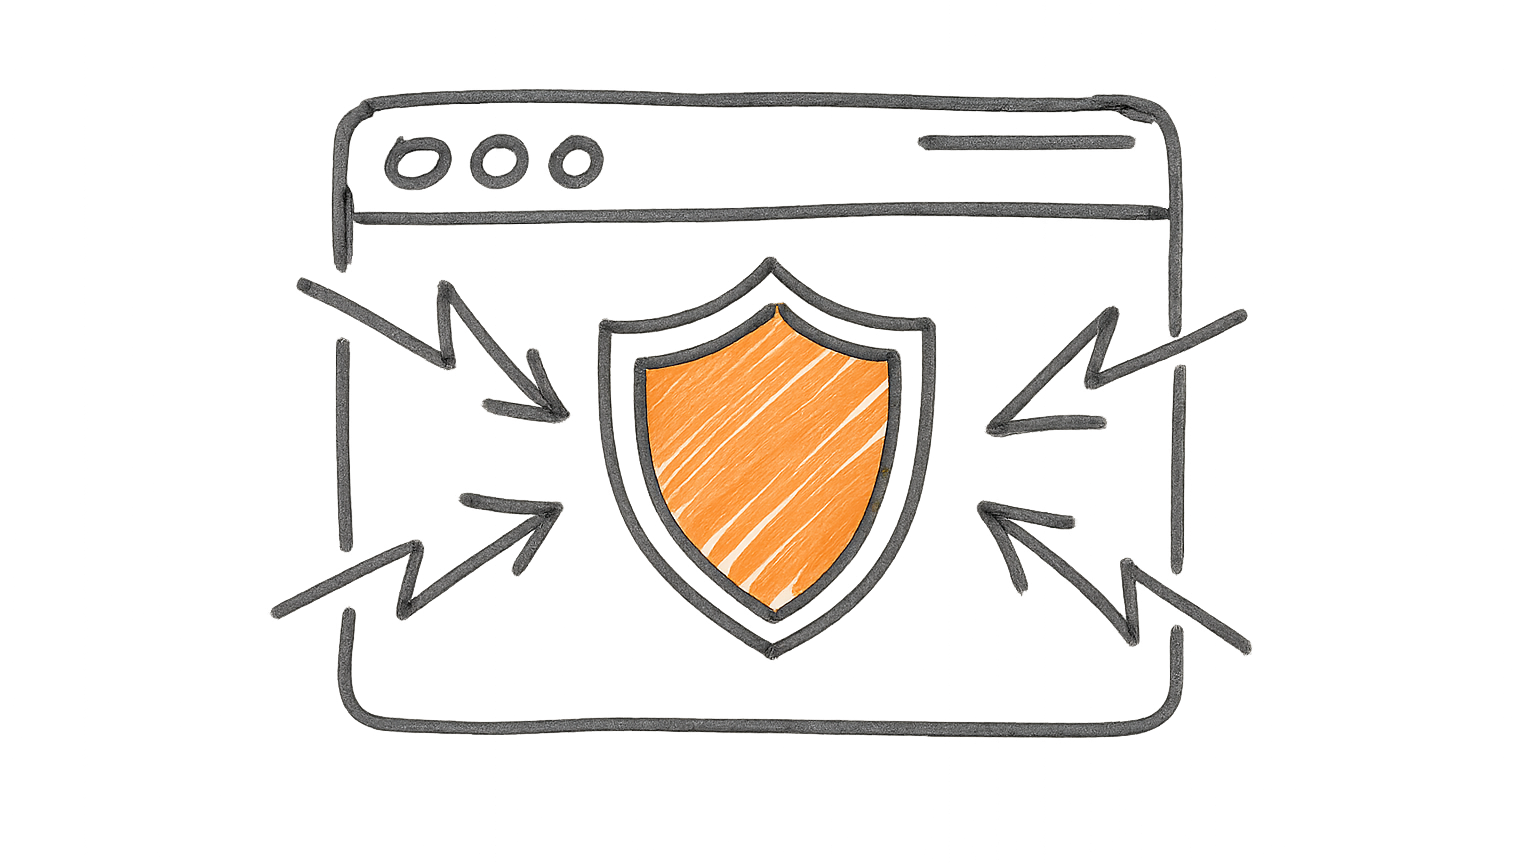
Security headers zijn extra regels in het HTTP-antwoord van je webserver die de browser vertellen hoe hij je website veilig moet tonen. Bezoekers zien er niets van, maar de headers beschermen wel tegen aanvallen als clickjacking en cross-site scripting (XSS).
De bekendste headers hebben elk een eigen taak. Strict-Transport-Security (HSTS) dwingt HTTPS af, en Content-Security-Policy (CSP) bepaalt van welke bronnen scripts en afbeeldingen mogen laden. X-Frame-Options voorkomt dat een andere site je pagina in een frame toont, en X-Content-Type-Options laat de browser niet raden naar bestandstypen. Referrer-Policy beperkt welke adresgegevens je meestuurt naar andere sites. Niet elke oude header is nog nuttig: OWASP raadt X-XSS-Protection af, omdat die juist nieuwe lekken kan veroorzaken.
Je stelt headers in via je webserver, een .htaccess-bestand of een plugin. Op je hosting is de .htaccess van je website de gewone plek. Voor HSTS zet je daar bovenin bijvoorbeeld de regel Header set Strict-Transport-Security "max-age=31536000" env=HTTPS. Daarmee gebruikt de browser een jaar lang alleen HTTPS voor je site, want dat jaar staat er in seconden: 31.536.000.
Zorg wel eerst dat je hele site goed over HTTPS werkt, want een browser die de header eenmaal heeft ontvangen, maakt geen gewone HTTP-verbinding meer. Voeg je includeSubDomains toe, dan geldt dat ook voor al je subdomeinen. Met de gratis websitetest van Internet.nl controleer je daarna of alles goed staat.
Security headers ontstonden toen browsers nieuwe aanvallen moesten afweren. Mozilla bouwde de eerste versie van Content Security Policy in Firefox 4, dat in 2011 verscheen. Daarna legden de IETF en het W3C de belangrijkste headers vast als standaard.
Belangrijke mijlpalen: