Je winkelwagen is leeg
Producten die je toevoegt, verschijnen hier.
SPF flattening is het vervangen van include-verwijzingen in een SPF-record door IP-adressen, om onder 10 DNS-lookups te blijven.
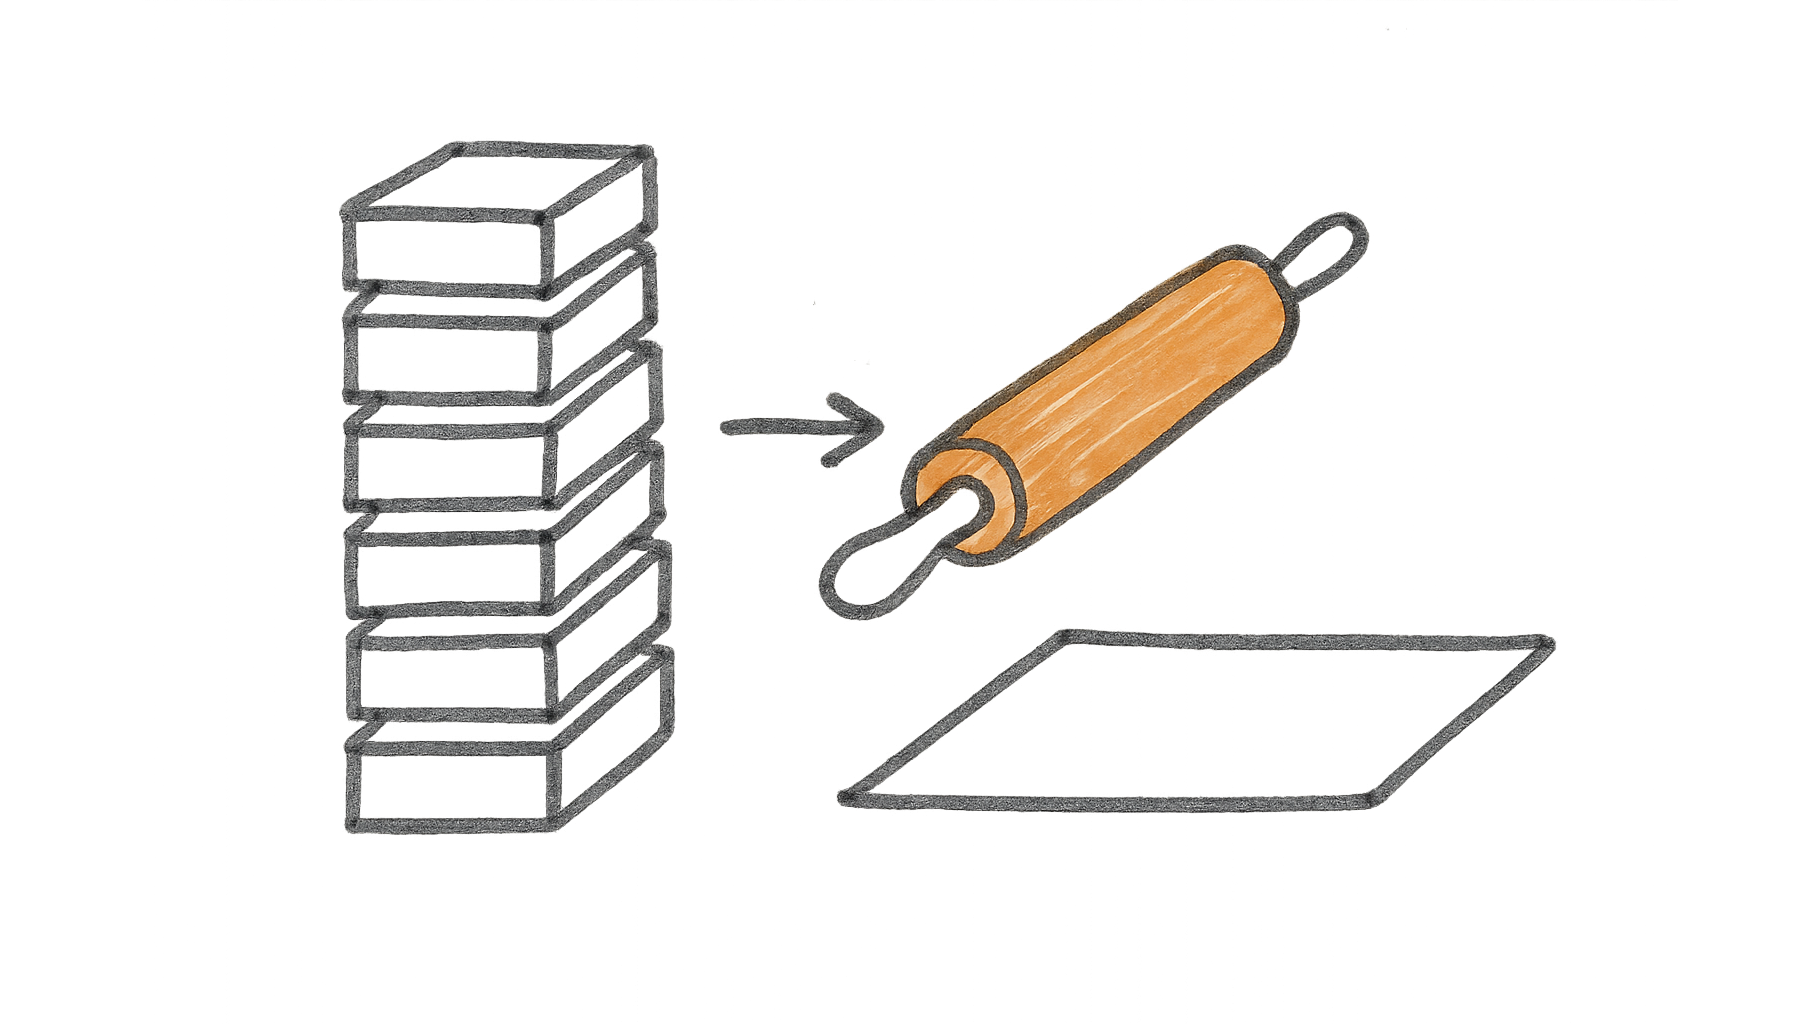
SPF flattening is het platslaan van een SPF-record: je vervangt de include-verwijzingen naar andere domeinen door de IP-adressen waar die verwijzingen op uitkomen. Het doel is onder de limiet van 10 DNS-lookups te blijven die de SPF-standaard voorschrijft.
Bij elke controle volgt de ontvangende server de verwijzingen in je SPF-record. Elk include-, a-, mx-, ptr- en exists-mechanisme kost een lookup, net als een redirect, en includes binnen includes tellen ook mee. Komt het totaal boven de 10, dan geeft de controle een permerror, en dan faalt SPF voor al je mail, ook voor mail van servers die gewoon mogen versturen. De mechanismen ip4 en ip6 kosten geen lookup, en daar maakt flattening gebruik van.
Het nadeel is onderhoud. De IP-adressen achter een include kunnen veranderen, en een platgeslagen record loopt dan achter, zodat nieuwe servers van een dienst ineens niet meer namens je domein mogen mailen. Flattening-diensten lossen dat op door het record automatisch bij te werken. Vaak is opruimen beter: haal includes weg van diensten die je niet meer gebruikt, of laat een nieuwsbriefdienst versturen vanaf een subdomein met een eigen SPF-record.
Bij KeurigOnline kost include:_spf.keurigonline.nl één lookup, omdat dat record zelf alleen IP-reeksen bevat. Een record als v=spf1 include:_spf.keurigonline.nl include:_spf.google.com ~all blijft dus ruim onder de limiet. Je past het aan in Mijn KeurigOnline via Mijn domeinen, Beheren en DNS Beheren, en je houdt het bij één SPF-record per domein.
De limiet van 10 lookups zat al in de eerste SPF-standaard, RFC 4408 uit april 2006, om te voorkomen dat SPF-controles DNS-servers zouden overbelasten. Toen bedrijven steeds meer clouddiensten gingen gebruiken voor mail, elk met een eigen include, liepen veel domeinen tegen die grens aan. Flattening ontstond als praktische oplossing, niet als onderdeel van de standaard.
Belangrijke mijlpalen: