Je winkelwagen is leeg
Producten die je toevoegt, verschijnen hier.
Samenvatting: de root-KSK is gewisseld
Sinds 11 oktober 2026 om 14:00 UTC ondertekent KSK-2024 (key tag 38696) de root zone van het internet, als opvolger van KSK-2017 (key tag 20326). Aan je eigen .nl-domein hoef je niets te migreren: je DS-record en je DNSKEY blijven gewoon geldig. Alleen wie zelf een validerende resolver beheert, controleert of die key tag 38696 vertrouwt.
Op 11 oktober 2026 om 14:00 UTC is de root zone van het internet overgestapt op een nieuwe hoofdsleutel: KSK-2024, met key tag 38696[1]. Zoek je op "DNSSEC KeurigOnline zegtDNSSECDNSSEC (DNS Security Extensions) beveiligt DNS-informatie door deze cryptografisch te ondertekenen. root zone KSK migreren" omdat je wilt weten wat je met je eigen domein moet doen? Voor de meeste .nl-domeineigenaren en hostingklanten is het antwoord: niets. Je domein hoeft niet opnieuw ondertekend of gemigreerd te worden. Actie is alleen nodig als je zelf een validerende resolver draait.
Hieronder lees je wat er precies veranderde en waarom de root een nieuwe sleutel kreeg. Je ziet ook hoe je zelf controleert of DNSSEC voor jouw domein klopt, en in welke gevallen je wél iets moet doen.
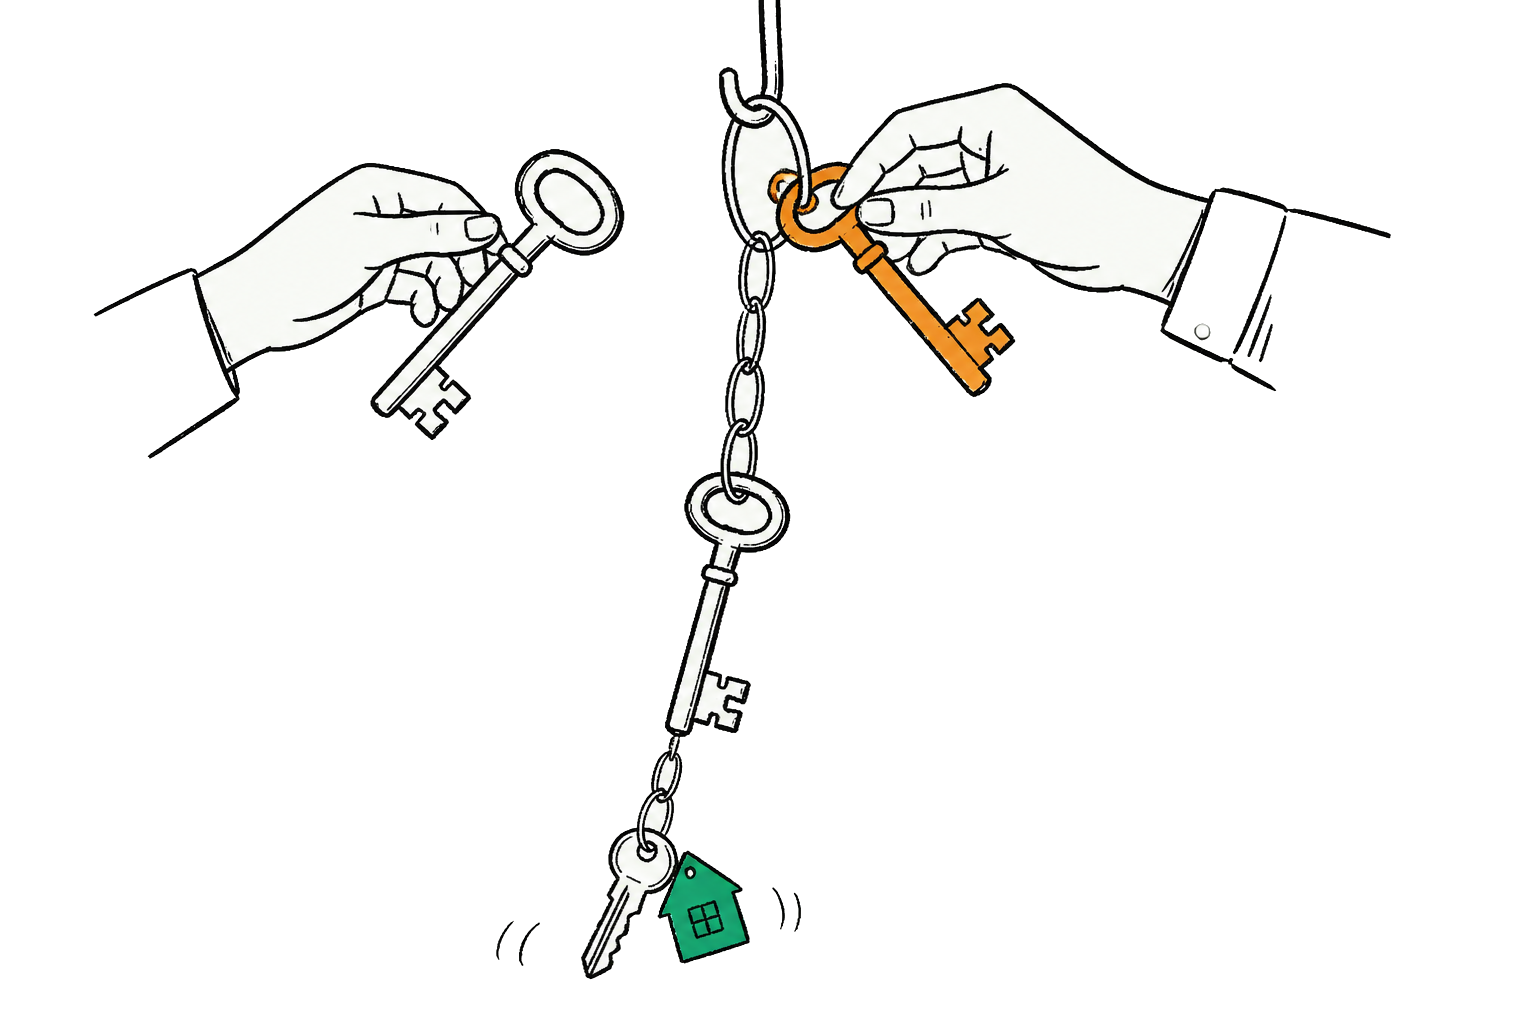
Sinds 11 oktober 2026 ondertekent KSK-2024 (key tag 38696) de sleutelset van de root zone. Daarvoor deed KSK-2017 (key tag 20326) dat werk, ruim negen jaar lang. IANA, de organisatie die de root zone beheert, heeft de wissel jaren vooraf aangekondigd en in stappen uitgevoerd[2].
| Datum | Stap |
|---|---|
| 26 april 2024 | KSK-2024 gegenereerd |
| 11 januari 2025 | KSK-2024 gepubliceerd in de root zone, naast KSK-2017 |
| 10 februari 2025 | KSK-2024 vertrouwd door resolvers die automatisch bijwerken via RFC 5011 |
| 11 oktober 2026 | Rollover: KSK-2024 ondertekent de root zone |
De lange aanloop had een doel. Resolvers die hun trust anchor automatisch bijwerken, kregen ruim anderhalf jaar om de nieuwe sleutel op te pikken voordat hij echt nodig was.
ICANN meldt dat de wissel volgens plan verliep en dat er geen grootschalige verstoring is waargenomen[4]. Wel kwamen er meldingen binnen over "issues affecting a limited number of systems". ICANN onderzoekt nog of die problemen echt met de rollover samenhangen[3].
De privésleutel van de root zone staat in speciale beveiligde hardware, een HSM (hardware security module). De fabrikant stopte met het oude model, de Keyper PLUS, en er kwam geen opvolger. De privésleutel kan zo'n apparaat bovendien niet verlaten: hij is niet exporteerbaar. Een nieuwe sleutel op nieuwe hardware was dus de enige route. KSK-2024 is daarom gegenereerd op Thales Luna USB HSM 7-apparatuur[5].
Het algoritme bleef hetzelfde: RSA/SHA-256, in DNSSEC-termen algoritme 8[5]. Alleen de sleutel zelf is nieuw.
Misschien las je eerder dat er in 2023 een nieuw KSK-sleutelpaar voor de root zone was gegenereerd. Dat klopt: in juli 2023 ontstond KSK-2023, en SIDNKeurigOnline zegtSIDNSIDN beheert als officiële registry alle .nl-domeinnamen in Nederland sinds 1996. berichtte daarover[6]. Omdat de HSM's uit productie gingen, is die sleutel nooit in gebruik genomen. IANA markeert KSK-2023 (key tag 46211) als "Abandoned"[2]. Daarna is de rollover opnieuw opgestart met KSK-2024[7].
Ook goed om te weten: IANA genereert de root-KSK, niet SIDN. SIDN beheert de .nl-zone met eigen sleutels.
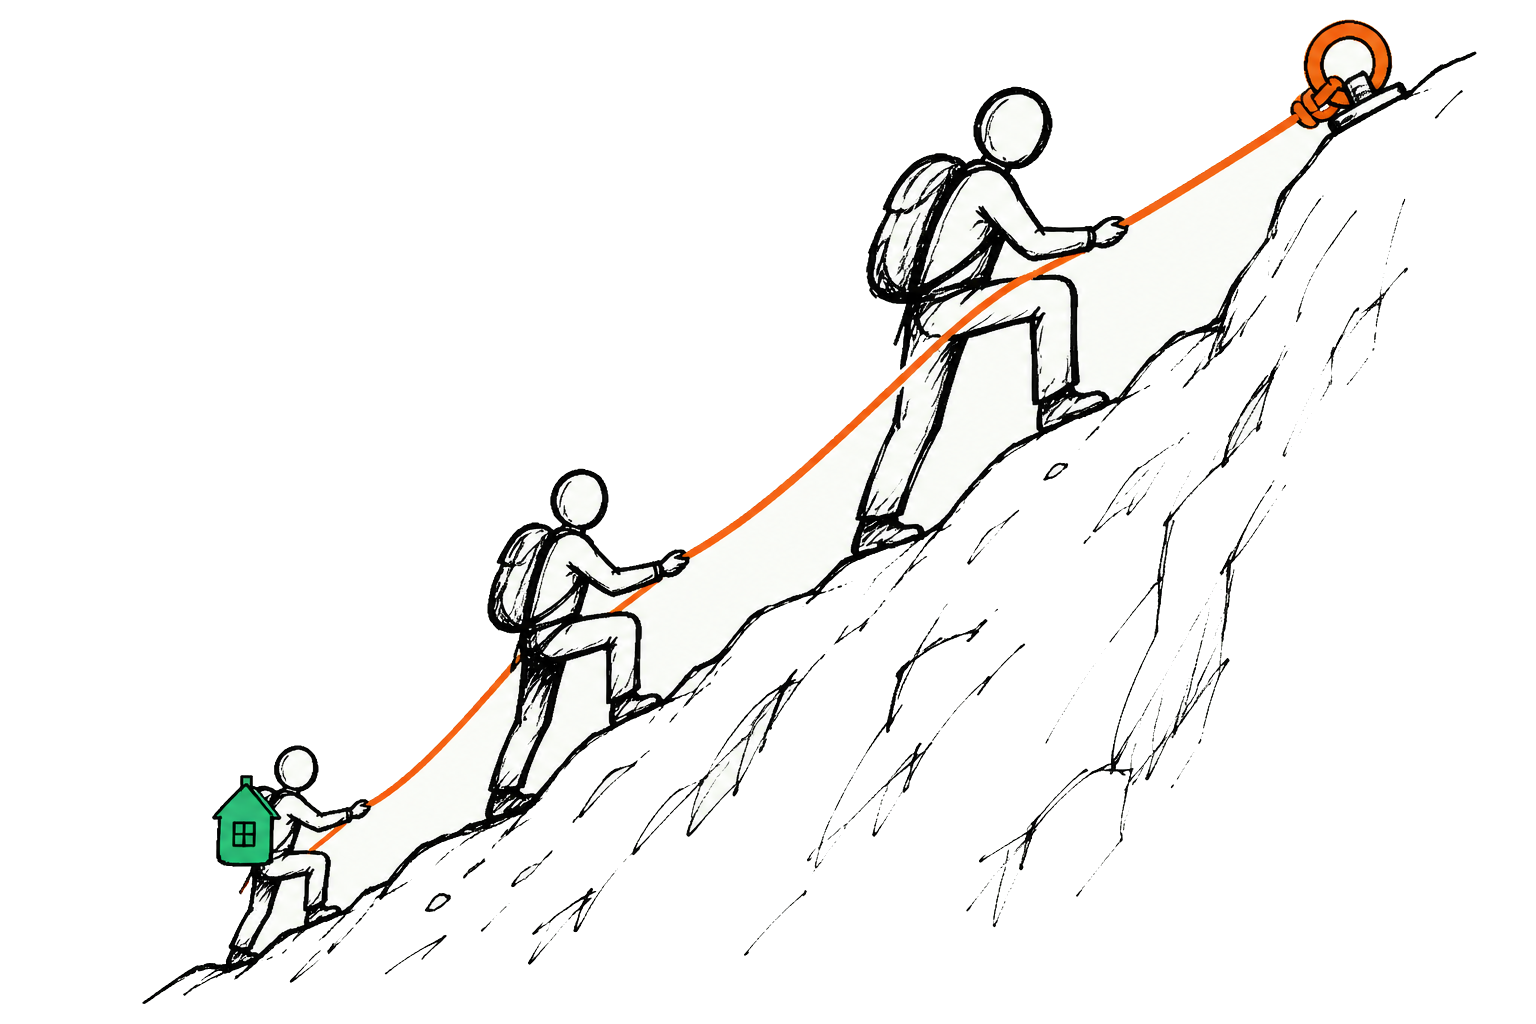
DNSSEC werkt als een vertrouwensketen (chain of trust) van boven naar beneden: root, dan .nl, dan jouwdomein.nl. Elke laag staat in voor de laag eronder. Hoe een resolver die lagen afloopt, lees je in onze uitleg over hoe DNS werkt.
Elke zone heeft meestal twee soorten sleutels. De KSK (key signing key) ondertekent alleen de sleutelset van de zone. De ZSK (zone signing key) ondertekent alle andere records, zoals je A-, MX- en TXT-records. Meer over die recordtypen, inclusief DS en DNSKEY, staat in ons artikel over DNS-records.
De wissel aan de top van de keten raakt jouw DS-record en jouw DNSKEY niet. Die hangen aan de sleutels van .nl, en die zijn niet veranderd. Je hoeft je eigen domein dus niet opnieuw te ondertekenen of te migreren.
Of je actie moet ondernemen, hangt af van welke rol je in DNSKeurigOnline zegtDNSHet Domain Name System (DNS) vertaalt domeinnamen naar IP-adressen, zodat websites makkelijk bereikbaar zijn. speelt. Zoek jouw situatie op in de tabel.
| Jouw situatie | Actie door de root-wissel |
|---|---|
| Je hebt een domein en hosting, en je internet loopt via de resolver van je provider (KPN, Ziggo, Google of een andere) | Niets. De beheerder van die resolver zorgt voor het trust anchor. |
| Je beheert zelf een validerende resolver: BIND, Unbound, Knot Resolver, PowerDNS Recursor, of een router of firewall die DNSSEC valideert | Controleren of key tag 38696 vertrouwd wordt. Zie de sectie over eigen resolvers hieronder. |
| Je draait een eigen autoritatieve DNS-server voor je domein | Niets voor de root-wissel. Controleer wel je eigen DS en DNSKEY, zeker na een verhuizing. |
Een validerende resolver zonder KSK-2024 kan de handtekening van de root niet meer controleren. Dan faalt de validatie en lost er geen enkele naam meer op[8]. Dat probleem ligt bij de resolver, niet bij de domeinen die erachter opgezocht worden.
Je hoeft geen technicus te zijn om je domein te testen. Twee publieke tools geven je binnen een minuut een antwoord.
DNSSEC controleren in 3 stappen
In de praktijk komt een bogus-uitslag bijna nooit door de root-sleutel. De gebruikelijke oorzaak is een verkeerd of verouderd DS-record na een verhuizing of naamserverwissel. De nieuwe DNS-aanbieder ondertekent met andere sleutels, terwijl de .nl-zone nog naar de oude DNSKEY verwijst. Lees daarom vooraf hoe je je naamservers wijzigt naar je hostingprovider.
# Vraag het A-record op met DNSSEC-informatie
dig +dnssec jouwdomein.nl

# Kijk in de header naar de flags: staat er "ad",
# dan heeft je resolver de keten gevalideerd
;; flags: qr rd ra ad;
Ontbreekt de ad-flag, dan is je domein niet ondertekend of valideert je resolver niet. Een SERVFAIL bij een validerende resolver wijst op een bogus-situatie.
ICANN is hier duidelijk over: "Do not assume automatic trust-anchor updates succeeded"[8]. Controleer dus zelf of je resolver key tag 38696 vertrouwt.
bind.keys of draai rndc secroots.root.key, draai unbound-anchor -l of vraag het op met dig @resolver trustanchor.unbound -c CH -t TXT.root.keys.Let op: twee bekende valkuilen
Unbound levert key tag 38696 vanaf versie 1.21.0 standaard mee in unbound-anchor[10]. Draai je een oudere versie op een systeem dat lang offline stond of uit een oud image komt, controleer dan extra goed. Een stap-voor-stap handleiding voor het bijwerken van het trust anchor valt buiten dit artikel: dit stuk richt zich op de domeineigenaar.
De rollover is pas helemaal klaar als de oude sleutel uit de root zone verdwenen is. Dat gebeurt in twee stappen[2]:
Op 30 april 2027 genereert IANA de volgende sleutel, KSK-2027, tijdens Ceremony 65-2 in Culpeper (VS). Op dezelfde agenda staan zes nieuwe HSM's. KSK-2017 wordt in de loop van 2027 vernietigd[11].
Het plan is daarna een vaste cyclus van drie jaar. Rond 2029 volgt mogelijk ook een algoritmewissel van 8 (RSA/SHA-256) naar 13 (ECDSA P-256)[7]. De root gebruikt dan hetzelfde algoritme dat SIDN voor .nl al sinds 2023 inzet.
Tip: draai je zelf een resolver, zet dan 11 januari en 22 maart 2027 in je agenda en controleer op beide dagen of je resolver nog normaal valideert.
Nederland loopt voorop met DNSSECKeurigOnline zegtDNSSECDNSSEC (DNS Security Extensions) beveiligt DNS-informatie door deze cryptografisch te ondertekenen.. SIDNKeurigOnline zegtSIDNSIDN beheert als officiële registry alle .nl-domeinnamen in Nederland sinds 1996. publiceerde in december 2022 de volgende cijfers[12]:
Die cijfers zijn van eind 2022. Actuele aantallen vind je op het live dashboard van SIDN Labs[13].
Een groot deel van je bezoekers controleert je DNS-antwoorden dus al op echtheid. Hoort jouw domein bij de ondertekende groep? Test het op internet.nl. Meer achtergrond over DNSSEC lees je in dit artikel over DNSSEC.
Nee. Het DS-record van je domein staat in de .nl-zone, en SIDN ondertekent die zone met eigen sleutels. De wissel van de root-KSK op 11 oktober 2026 verandert niets aan je DS-record of je DNSKEY. Je hoeft je domein niet opnieuw te ondertekenen. Alleen wie zelf een validerende resolver beheert, moet controleren of die de nieuwe sleutel vertrouwt.
Key tag 38696 is het kenmerk van KSK-2024, de sleutel die sinds 11 oktober 2026 om 14:00 UTC de root zone ondertekent. Hij volgt KSK-2017 op, die key tag 20326 heeft. Resolverbeheerders zoeken op dit getal om te controleren of hun trust anchor bijgewerkt is.
Vrijwel nooit. Meestal klopt het DS-record in de .nl-zone niet meer na een verhuizing of naamserverwissel, waardoor validerende resolvers je domein als bogus weigeren. Test je domein op internet.nl of dnsscan.nl om te zien waar de keten breekt. Wissel je binnenkort van naamservers, lees dan eerst hoe je je naamservers wijzigt zonder DNSSEC-fout.
Gebruik rndc secroots bij BIND, of dig @resolver trustanchor.unbound -c CH -t TXT bij Unbound. Bij Knot Resolver kijk je in root.keys. In alle gevallen zoek je naar key tag 38696. Staat alleen 20326 erin, dan heeft je resolver de nieuwe sleutel niet en faalt de validatie.
Op 30 april 2027 genereert IANA de volgende sleutel, KSK-2027. Het plan is daarna elke drie jaar een nieuwe sleutel. Rond 2029 volgt mogelijk ook een overstap naar een nieuw algoritme, ECDSA P-256 (algoritme 13). Eerst wordt KSK-2017 op 11 januari 2027 ingetrokken en op 22 maart 2027 verwijderd.
De KSK (key signing key) ondertekent alleen de sleutelset van een zone. De ZSK (zone signing key) ondertekent de gewone records in die zone, zoals A-, MX- en TXT-records. Door die scheiding kan een zone de ZSK vaak wisselen zonder dat de laag erboven iets hoeft aan te passen.
Je domein hoeft niet mee te migreren met de root-KSK. Twijfel je of DNSSECKeurigOnline zegtDNSSECDNSSEC (DNS Security Extensions) beveiligt DNS-informatie door deze cryptografisch te ondertekenen. voor je domein goed staat, of geeft je site een DNSSEC-fout? Mail onze support (ma t/m vr 09:00 tot 21:00) met de domeinnaamKeurigOnline zegtDomeinnaamEen domeinnaam is een uniek webadres gekoppeld aan je website en e-mail, zoals voorbeeld.nl, bedrijf.com of startup.ai. en de foutmelding, dan kijken we met je mee.
Je DNSKeurigOnline zegtDNSHet Domain Name System (DNS) vertaalt domeinnamen naar IP-adressen, zodat websites makkelijk bereikbaar zijn.-records beheer je zelf via DirectAdminKeurigOnline zegtDirectAdminDirectAdmin is een webhosting control panel ontwikkeld door JBMC Software als kostenefficiënt en gebruiksvriendelijk alternatief voor cPanel.. Loopt er iets mis, dan helpt dit overzicht om DNS-problemen op te lossen.
Bij serverstoringen: bel 24/7 ons noodnummer 050 7600 030 (vanuit het buitenland +31 50 7600 030).
KeurigOnline zegtSIDNSIDN beheert als officiële registry alle .nl-domeinnamen in Nederland sinds 1996. Labs: .nl-statistieken DNSSEC, live dashboard.Mijndomein stopt per 19 november 2026 met Web3-domeinnamen. Je site en mail blijven werken. Zo check je of je de naam gebruikt en wat je nu moet doen.
 Pablo Cleij
Sectigo-certificaten verlengen we voortaan automatisch, mits wij je DNS beheren. Ontdek hoe het werkt, waarom het nodig is en wat jij moet doen.
Pablo Cleij
Domein koppelen aan een nieuwe hosting provider zonder je registrar te wijzigen. Nameservers of A-record aanpassen: stappenplan, TTL-tips en propagatietijd.
Pablo Cleij