Je winkelwagen is leeg
Producten die je toevoegt, verschijnen hier.
Samenvatting: MKB website beveiliging checklist 2026
1 op 5 kleine bedrijven heeft geen enkele beveiligingsmaatregel genomen. De gemiddelde schade bij een cyberaanval op een MKB-bedrijf bedraagt €165.000. Deze roadmap geeft je vier tijdsblokken: vandaag (30 minuten), deze week, maandelijks en per kwartaal. Basishygiëne stopt meer dan 90% van aanvallen en kost vrijwel niets.
1 op 5 kleine MKB-bedrijven heeft nog geen enkele beveiligingsmaatregel genomen.[1] Tegelijkertijd draait 52,8% van alle WordPress KeurigOnline zegtWordPressWordPress is een open-source contentmanagementsysteem (CMS) geschreven in PHP, waarmee je eenvoudig websites en blogs kunt bouwen en beheren.-sites minstens één pluginKeurigOnline zegtPluginEen plugin is een uitbreiding die je aan software zoals WordPress toevoegt om er een nieuwe functie bij te krijgen. met een bekende kwetsbaarheid,[2] en heeft 89% van gemonitorde MKB'ers minimaal één gebruiker met gecompromitteerde inloggegevens.[3]
Gemiddelde totaalschade bij een cyberaanval op een MKB-bedrijf: €165.000.[4] Deze roadmap vertelt je precies wat je vandaag (30 minuten), deze week en elke maand regelt om dat risico drastisch te verlagen. Geen technische checklist van honderd punten, maar een geprioriteerde aanpak op basis van actuele Nederlandse dreigingsdata.
De kloof tussen groot en klein wordt groter. 40% van microbedrijven (2-10 medewerkers) neemt slechts drie of minder beveiligingsmaatregelen; bij grote bedrijven (250+) neemt 86% er tien of meer.[5] Het totale aantal gemelde cyberincidenten daalt licht, maar die daling komt vrijwel volledig op het conto van grote organisaties met professionele IT-afdelingen.[6] Bekijk ons artikel over wat er mis kan gaan als je website gehackt is als je wil zien hoe dat er in de praktijk uitziet.
45% van Europese kleine en middelgrote bedrijven had de afgelopen twaalf maanden te maken met een cyberincident.[14] Vier trends verklaren waarom dat cijfer in 2026 niet vanzelf daalt:
Vier cybersecurity-trends voor MKB in 2026 (OpenSight)
Daar komt de juridische context bij: de Cyberbeveiligingswet (de Nederlandse NIS2KeurigOnline zegtNIS2NIS2 (Network and Information Security 2) is een Europese richtlijn met cyberbeveiligingseisen voor organisaties in kritieke sectoren.-implementatie) is op 15 april 2026 aangenomen door de Tweede Kamer en treedt naar verwachting op 1 juli 2026 in werking, zonder overgangstermijn.[8] Session hijacking steeg daarboven op in 180 dagen tijd met 23%; een aanvalsvorm die zelfs goed ingestelde MFA omzeilt.[3]
De centrale boodschap: basishygiëne stopt meer dan 90% van aanvallen. De investering is minimaal; de impact maximaal.
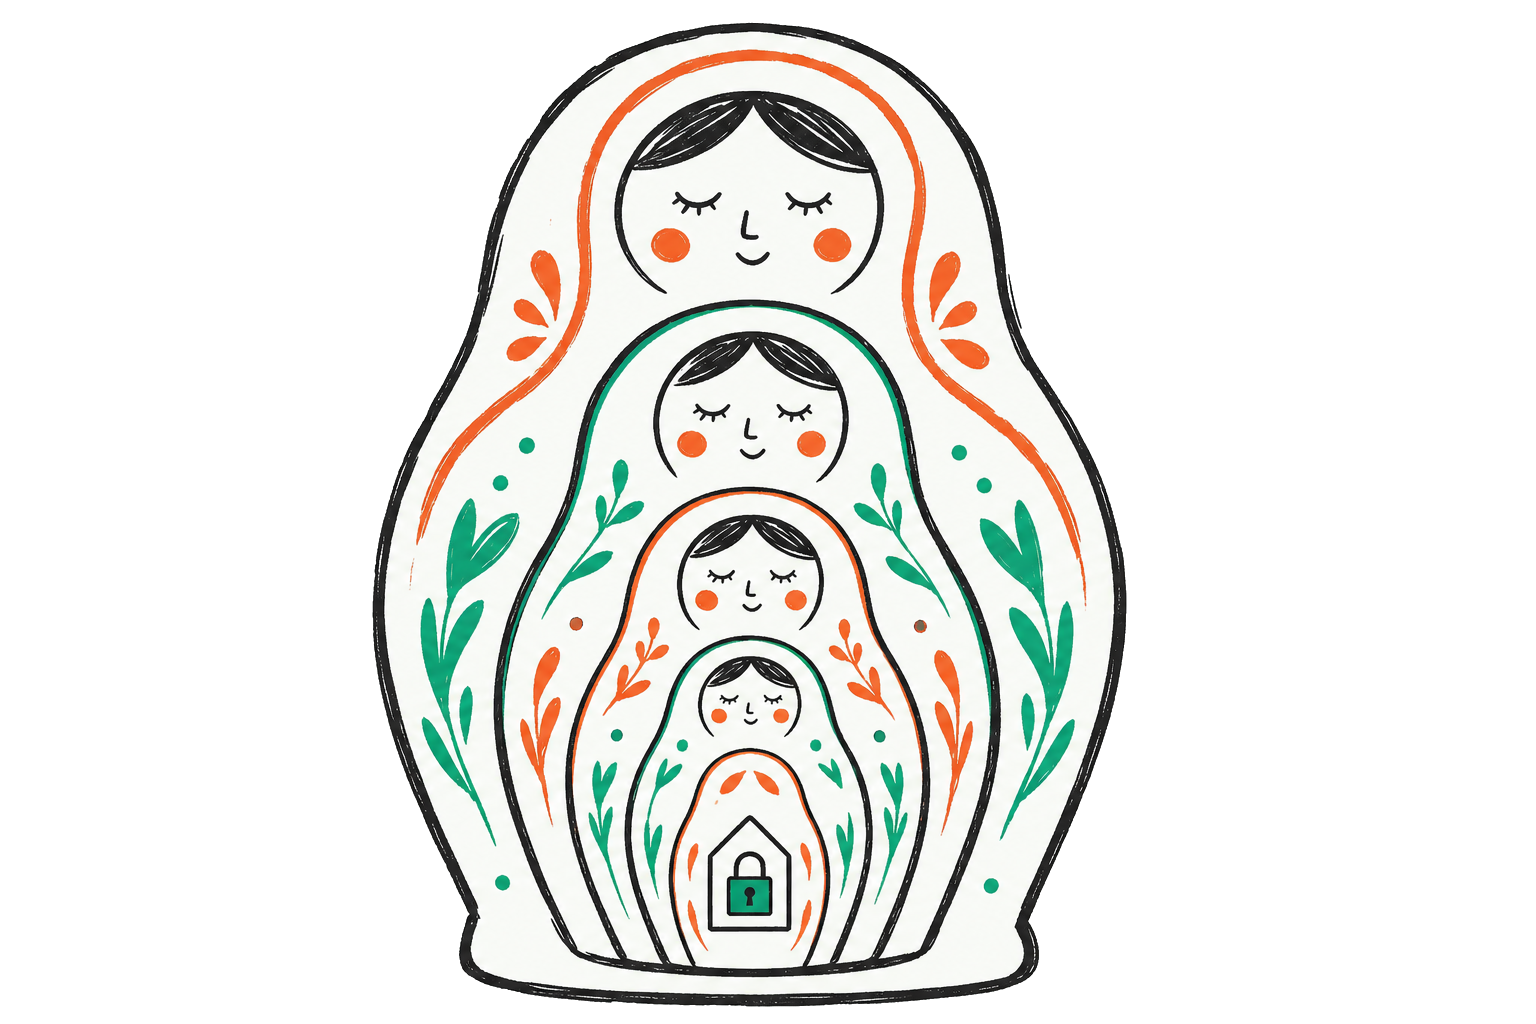
Website-beveiliging is geen schakelaar die je omzet. Het is een gelaagd systeem waarbij elke laag de volgende versterkt. Zonder dit kader is een checklist een willekeurige lijst; met dit kader weet je precies waartegen elke maatregel beschermt.
De vijf beveiligingslagen van een MKB-website
De roadmap hieronder werkt deze lagen van de meest urgente actie naar de meest structurele aan. Begin bij vandaag.
Vier acties die elke website-eigenaar vandaag uitvoert, ongeacht technische kennis. Samen kosten ze minder dan een half uur en sluiten ze de meest misbruikte aanvalsroutes af.
Controleer of je website bereikbaar is via https://. Zie je een slotje in de browser? Dan ben je klaar. Zo niet, activeer een SSLKeurigOnline zegtSSLSSL (Secure Sockets Layer) is een beveiligingsprotocol voor versleutelde internetverbindingen.-certificaat via je hostingprovider. Voor de meeste bedrijfswebsites is een gratis Let's EncryptKeurigOnline zegtLet's EncryptLet's Encrypt is een gratis certificaatautoriteit die automatisch SSL/TLS-certificaten uitgeeft.-certificaat volledig toereikend: de encryptiestandaard is identiek aan betaalde certificaten. Zorg daarna dat alle http://-bezoekers automatisch omgeleid worden naar https:// via een 301-redirectKeurigOnline zegtRedirectEen redirect stuurt bezoekers automatisch door naar een andere webpagina.. Lees voor verdieping ons artikel over het SSL-certificaat activeren voor je website.
41% van Nederlandse medewerkers hergebruikt wachtwoorden voor zakelijke en privéaccounts.[4] Dat maakt een sterk wachtwoord alleen onvoldoende bescherming. Zet multifactorauthenticatie (MFA of 2FAKeurigOnline zegt2FA2FA (tweefactorauthenticatie) is een beveiligingsmethode die naast je wachtwoord een tweede verificatie vereist.) aan op je hostingpaneel, je CMSKeurigOnline zegtCMSEen CMS is een platform om webcontent eenvoudig te creëren, beheren en publiceren zonder te coderen.-beheeraccount en alle andere accounts met toegang tot je website. Bij kleine bedrijven met 10-50 medewerkers heeft inmiddels 79% MFA ingesteld; bij zzp'ers is dat pas 44%.[16] De instelling kost vijf minuten per account.
Open je CMS-dashboard en installeer alle beschikbare updates voor de core, plugins en thema's. De mediaan tussen de publieke onthulling van een kwetsbaarheid en actieve massa-exploitatie is vijf uur.[10] Elke dag uitstel is een dag extra risico.
Ga naar tools.ncsc.nl, vul de CyberVeilig Check in (vijf minuten) en ontvang een persoonlijk actieplan. De check is gratis, vereist geen technische kennis en geeft direct inzicht in de blinde vlekken van je organisatie. Het Digital Trust Center fuseerde per 1 januari 2026 met het NCSC; de tool loopt nu via het NCSC.
Tip: Combineer stap 2 en 4 op hetzelfde moment. De CyberVeilig Check wekt bewustzijn bij jou en je medewerkers; MFA is de directe actie die dat bewustzijn omzet in bescherming.
Na de eerste 30 minuten pak je de komende week op met vijf maatregelen die meer voorbereiding vragen, maar een enorm verschil maken als het toch misgaat.
72% van Nederlandse ransomwareKeurigOnline zegtRansomwareRansomware is malware die je bestanden versleutelt of steelt en daarna losgeld eist voor de sleutel of voor je stilzwijgen.-slachtoffers had een back-up aanwezig, maar aanvallers verwijderen back-ups actief voordat ze je systemen versleutelen.[11] Alleen een back-up is dus niet genoeg: die back-up moet offline of off-site staan, buiten bereik van de aanvaller. Onderzoek van Tom Meurs (Universiteit Twente) over meer dan 2.500 ransomware-incidenten in Nederland laat zien: bedrijven met een goed ingericht back-upsysteem betalen 27 keer minder losgeld.[12] Stel dagelijkse back-ups in via je hostingpaneel en test ze: herstel een testbestand om te bevestigen dat de back-up daadwerkelijk bruikbaar is.
Let op: cyberverzekering verhoogt de losgeldeis
WordPress-beheerdersinlogpagina's op /wp-admin worden continu gescand door geautomatiseerde bots. Wijzig het loginpad naar een eigen URL via een plugin zoals WPS Hide Login. Controleer ook dat je beheerdersaccount niet "admin", "administrator" of je eigen voornaam als gebruikersnaam heeft. Die zijn de eerste die aanvallers proberen.
96% van alle WordPress-kwetsbaarheden bevindt zich in plugins, niet in de core.[9] Elke inactieve plugin die je deactiveert maar niet verwijdert, blijft een aanvalsvlak: de bestanden staan nog op de server. Verwijder alles wat je niet actief gebruikt, inclusief standaard meegeleverde thema's.
93,2% van alle WordPress-sites mist essentiële beveiligingsheaders zoals HSTSKeurigOnline zegtHSTSHSTS (HTTP Strict Transport Security) is een beveiligingsheader die browsers dwingt een site alleen via HTTPS te openen., CSP en X-Frame-Options.[2] Voeg ze toe via je webserverconfigatie of via een WordPress-plugin zoals Headers Security Advanced. Deze headers voorkomen clickjacking, cross-site scripting en het ongewenst inladen van je pagina in een iframe. Lees voor de technische achtergrond ook ons artikel over hoe DNS je veiligheid beïnvloedt: DNSSECKeurigOnline zegtDNSSECDNSSEC (DNS Security Extensions) beveiligt DNS-informatie door deze cryptografisch te ondertekenen. en e-mailbeveiliging (DMARCKeurigOnline zegtDMARCDMARC is een e-mailbeveiligingsprotocol dat domeinen beschermt tegen phishing en spoofing via SPF en DKIM./DKIMKeurigOnline zegtDKIMDKIM beveiligt e-mails met een digitale handtekening om spam tegen te gaan./SPF) horen bij dezelfde onderhoudsronde.
Ga naar internet.nl en voer je domeinnaamKeurigOnline zegtDomeinnaamEen domeinnaam is een uniek webadres gekoppeld aan je website en e-mail, zoals voorbeeld.nl, bedrijf.com of startup.ai. in. De gratis scan test HTTPSKeurigOnline zegtHTTPSHTTPS (HyperText Transfer Protocol Secure) is HTTP over een versleutelde TLS-verbinding tussen browser en webserver.-configuratie, beveiligingsheaders, DNSSEC, DMARCKeurigOnline zegtDMARCDMARC is een e-mailbeveiligingsprotocol dat domeinen beschermt tegen phishing en spoofing via SPF en DKIM./DKIMKeurigOnline zegtDKIMDKIM beveiligt e-mails met een digitale handtekening om spam tegen te gaan./SPF en IPv6KeurigOnline zegtIPv6IPv6 is de nieuwste versie van het internetprotocol dat IPv4 opvolgt met een enorme adresruimte van 128-bit.. Van de 860.000 geteste domeinen haalt slechts 4,1% een perfecte score.[15] Er is dus bijna altijd iets te verbeteren. Werk elk rood vinkje in de uitslag één voor één weg.
Maandelijkse security-routine
27% van het MKB heeft geen incidentresponsplan.[4] Een aanval is niet het moment om te bedenken wat je doet. Gebruik onderstaand skelet als basis voor jouw plan:
Basisstructuur incidentresponsplan (kwartaaltaak 1)
Kwartaaltaken 2 en 3
Alle maatregelen in deze roadmap bouwen op één fundament: de server waarop je site draait. Een zwakke hosting-onderlaag maakt de rest minder effectief. Dit zijn de vijf eisen die je aan je provider mag stellen.
KeurigOnline zegtPHPPHP (Hypertext Preprocessor) is een populaire open-source scripttaal die speciaal is ontworpen voor webontwikkeling en server-side programmering.-versieondersteuning: verouderde PHP-versies bevatten bekende, publiek gedocumenteerde kwetsbaarheden. Je provider moet actief PHP 8.2 of hoger ondersteunen en je proactief informeren over end-of-lifeKeurigOnline zegtEnd-of-lifeEnd-of-life (EOL) is het moment waarop een maker software niet meer onderhoudt en er geen beveiligingsupdates meer voor uitbrengt.-datums.KeurigOnline zegtCageFSCageFS is een virtueel bestandssysteem van CloudLinux dat elk hostingaccount in een eigen, afgeschermde kooi plaatst. of equivalent): op shared hostingKeurigOnline zegtShared hostingShared hosting is een hostingvorm waarbij meerdere websites dezelfde serverresources delen. mag een gehackte buuraccount niet jouw bestanden kunnen lezen of aanpassen. CageFS isoleert elke gebruiker in een eigen virtuele omgeving. Zonder isolatie is gedeelde hosting een risico voor iedereen op dezelfde server.KeurigOnline zegtFirewallEen firewall is een beveiligingssysteem dat netwerkverkeer filtert en ongeautoriseerde toegang tot netwerken en servers blokkeert. en malwareKeurigOnline zegtMalwareMalware is kwaadaardige software die een computer, server of website besmet om gegevens te stelen, te schaden of te misbruiken.-scanning: een Web Application FirewallKeurigOnline zegtFirewallEen firewall is een beveiligingssysteem dat netwerkverkeer filtert en ongeautoriseerde toegang tot netwerken en servers blokkeert. (WAFKeurigOnline zegtWAFEen WAF (web application firewall) controleert het verkeer naar een website en blokkeert aanvallen zoals SQL-injectie en XSS.) op serverniveau filtert aanvalsverkeer voordat het je site bereikt. Geautomatiseerde malware-scans detecteren problemen voordat bezoekers ze tegenkomen.Bij managed hosting neemt de provider een groter deel van de beveiligingslaag over: ze monitoren actief, passen patches toe en grijpen in bij incidenten. Voor MKB-eigenaren zonder IT-staf is dat het meest efficiënte model. Bij KeurigOnline zijn bovenstaande punten standaard inbegrepen: isolatie via CageFS, automatische malware-scans via Imunify360KeurigOnline zegtImunify360Imunify360 is een uitgebreide beveiligingssuite voor Linux webservers met AI-aangedreven malware scanning., gratis SSL en moderne PHPKeurigOnline zegtPHPPHP (Hypertext Preprocessor) is een populaire open-source scripttaal die speciaal is ontworpen voor webontwikkeling en server-side programmering. op alle pakketten.
Tip: Vraag je huidige provider expliciet of CageFS of vergelijkbare isolatie actief is op jouw account. Veel providers bieden het aan maar hebben het niet standaard ingeschakeld.
WordPressKeurigOnline zegtWordPressWordPress is een open-source contentmanagementsysteem (CMS) geschreven in PHP, waarmee je eenvoudig websites en blogs kunt bouwen en beheren. draait op meer dan 43% van alle websites wereldwijd, wat het een geliefd doelwit maakt. In 2025 werden 11.334 nieuwe WordPress-kwetsbaarheden ontdekt, een stijging van 42% ten opzichte van het jaar daarvoor.[9] 33% van die kwetsbaarheden had op het moment van publieke onthulling nog geen patchKeurigOnline zegtPatchEen patch is een kleine wijziging in software die een fout of beveiligingslek repareert. beschikbaar.[10] De mediaan tussen onthulling en massa-exploitatie: vijf uur.
Vijf concrete acties om de risico's structureel te beheersen:
WordPress beveiligingschecklist: vijf acties
wp-login.php beschermen: beperk toegang tot het loginpad via IP-whitelist, voeg een CAPTCHA toe of verplaats de pagina naar een eigen URL via WPS Hide Login. Geautomatiseerde bots scannen continu op de standaard URL.Let op: kies plugins met actief onderhoud
De Cyberbeveiligingswet, de Nederlandse implementatie van de Europese NIS2-richtlijn, is op 15 april 2026 aangenomen door de Tweede Kamer.[8] De verwachte inwerkingtredingsdatum is 1 juli 2026, zonder overgangstermijn: wie op die datum verplicht is, moet direct voldoen.
Voor het MKB zijn er drie situaties:
Drie situaties voor MKB en de Cyberbeveiligingswet
Val jij buiten de directe verplichtingscategorie? Dan is de roadmap in dit artikel nog steeds de juiste basis: voor ketenaansluiting bij NIS2-plichtige opdrachtgevers, voor verzekeringsaanvragen en voor je eigen bedrijfscontinuïteit. De wet versnelt een ontwikkeling die toch al gaande is.
Kleine bedrijven met minder dan 50 medewerkers en een omzet onder €10 miljoen vallen grotendeels niet direct onder de wet. Maar via de keten kun je toch verplichtingen krijgen: ben je leverancier van een NIS2KeurigOnline zegtNIS2NIS2 (Network and Information Security 2) is een Europese richtlijn met cyberbeveiligingseisen voor organisaties in kritieke sectoren.-plichtig bedrijf, dan ontvang je beveiligingsvragenlijsten en contractuele eisen. De wet treedt naar verwachting in werking op 1 juli 2026, zonder overgangstermijn. De roadmap in dit artikel is de juiste basis voor ketenverantwoording, ongeacht of je zelf direct verplicht bent.
Ja, voor de overgrote meerderheid van MKB-websites is Let's EncryptKeurigOnline zegtLet's EncryptLet's Encrypt is een gratis certificaatautoriteit die automatisch SSL/TLS-certificaten uitgeeft. volledig toereikend. De encryptiestandaard is identiek aan die van betaalde certificaten. Betaalde certificaten bieden aanvullende opties zoals organisatievalidatie (OV/EV) en een garantiebedrag; dat is relevant voor grote webshops, niet voor een gemiddelde bedrijfswebsite. Zorg wel dat automatische verlenging actief is, zodat je certificaat nooit ongemerkt verloopt.
Controleer wekelijks op beschikbare updates en voer ze direct door. De mediaan tussen kwetsbaarheidsonthulling en actieve exploitatie is vijf uur, dus een week uitstel is een week risico. Schakel auto-updates in voor minor versies (bijv. 2.1.0 naar 2.1.1). Test major updates eerst op een stagingomgeving als je een complexe of op maat gemaakte website hebt.
1. Activeer HTTPS/SSL en zorg dat al het verkeer via https:// loopt. 2. Schakel MFA in op je hostingpaneel en je CMSKeurigOnline zegtCMSEen CMS is een platform om webcontent eenvoudig te creëren, beheren en publiceren zonder te coderen.-beheeraccount. 3. Installeer alle beschikbare updates voor je CMS, plugins en thema's. Samen kosten deze drie acties minder dan 30 minuten en sluiten ze de meest misbruikte aanvalsroutes af.
Onderzoek wijst op een gemiddelde totaalschade van €165.000 voor MKB-bedrijven, opgebouwd uit directe schade (€42.000), downtimeKeurigOnline zegtDowntimeDowntime is de tijd waarin een website, server of andere dienst niet bereikbaar is of niet werkt zoals hij moet. (€67.000), herstelkosten (€31.000) en juridische en reputatieschade (€25.000).[4] Bij ransomwareKeurigOnline zegtRansomwareRansomware is malware die je bestanden versleutelt of steelt en daarna losgeld eist voor de sleutel of voor je stilzwijgen. betalen kleine bedrijven met minder dan 50 medewerkers gemiddeld €82.000 losgeld. Een bedrijf met een cyberverzekering betaalt gemiddeld 2,8 keer meer, omdat aanvallers actief zoeken naar verzekeringsbewijzen.[12]
Gebruik twee gratis tools: Internet.nl test HTTPSKeurigOnline zegtHTTPSHTTPS (HyperText Transfer Protocol Secure) is HTTP over een versleutelde TLS-verbinding tussen browser en webserver.-configuratie, beveiligingsheaders, DNSSECKeurigOnline zegtDNSSECDNSSEC (DNS Security Extensions) beveiligt DNS-informatie door deze cryptografisch te ondertekenen. en e-mailbeveiliging in één keer. De NCSC CyberVeilig Check (via tools.ncsc.nl) duurt vijf minuten en geeft een persoonlijk actieplan per bedrijfsproces. Van de 860.000 geteste domeinen op Internet.nl haalt slechts 4,1% een perfecte score: er is bijna altijd iets te verbeteren.
Wil je dat KeurigOnline het hosting-fundament en de basisbeveiliging voor je regelt? Bekijk ons managed-hostingpakket met ingebouwde CageFSKeurigOnline zegtCageFSCageFS is een virtueel bestandssysteem van CloudLinux dat elk hostingaccount in een eigen, afgeschermde kooi plaatst.-isolatie, automatische malwareKeurigOnline zegtMalwareMalware is kwaadaardige software die een computer, server of website besmet om gegevens te stelen, te schaden of te misbruiken.-scans en gratis SSLKeurigOnline zegtSSLSSL (Secure Sockets Layer) is een beveiligingsprotocol voor versleutelde internetverbindingen..
KeurigOnline zegtStatistiekenStatistieken (websitestatistieken) zijn cijfers over je websitebezoekers, zoals aantallen, populaire pagina's en herkomst.: 52,8% kwetsbare pluginKeurigOnline zegtPluginEen plugin is een uitbreiding die je aan software zoals WordPress toevoegt om er een nieuwe functie bij te krijgen., 93,2% ontbrekende beveiligingsheaders.KeurigOnline zegtPatchEen patch is een kleine wijziging in software die een fout of beveiligingslek repareert..KeurigOnline zegtStatistiekenStatistieken (websitestatistieken) zijn cijfers over je websitebezoekers, zoals aantallen, populaire pagina's en herkomst.: 27x minder losgeld met back-up, 2,8x hogere eis bij verzekering.Terugblik op het PHP-lek PHP2Shell van 21 oktober 2026 (CVE-2026-109618/109619): waarom wij geen websites offline haalden, en wat we wel deden.
 Maarten Keizer
PHP2Shell (CVE-2026-109618/109619) technisch uitgelegd: SAPI's, ini-modes, FPM-reloads, CageFS, Imunify360-regels, vendor-builds en hoe je controleert of een PHP-binary de fix bevat.
Maarten Keizer
CVE-2026-63030 (wp2shell, CVSS 9,8) wordt actief misbruikt. Kwetsbaar: WordPress 6.9.0-6.9.4 en 7.0.0-7.0.1. Update naar 6.9.5 of 7.0.2 en check je site.
 Pablo Cleij