Je winkelwagen is leeg
Producten die je toevoegt, verschijnen hier.
Samenvatting: website inlogbeveiliging tegen aanvallen
Je beschermt je website tegen inlogaanvallen met vijf maatregelen die samenwerken: beperk het aantal inlogpogingen per IP (rate limiting), zet tweestapsverificatie (MFA) aan voor elk beheerdersaccount, blokkeer xmlrpc.php als je het niet gebruikt, gebruik per dienst een uniek wachtwoord uit een wachtwoordmanager en houd mislukte inlogpogingen in de gaten. Faalt één laag, dan vangt de volgende de aanval op. De eerste vier regel je binnen een uur.
Wanneer iemand op jouw website probeert in te loggen, is de kans groot dat het geen mens is. Cloudflare KeurigOnline zegtCloudflareCloudflare is een Amerikaans bedrijf dat als reverse proxy vóór websites staat en DNS, een CDN en beveiliging levert. analyseerde in zijn Threat Report 2026 honderden miljarden verbindingen en ontdekte dat 94% van alle inlogpogingen afkomstig is van geautomatiseerde bots.[1] Van de resterende menselijke pogingen maakt 46% gebruik van inloggegevens die al eerder waren gestolen bij een datalek elders.
De aanvallers raden geen wachtwoorden. Ze hoeven dat niet. Er circuleren momenteel 24 miljard gestolen username-wachtwoordcombinaties in underground databases.[4] Die worden automatisch uitgetest op jouw inlogpagina, duizenden tegelijk, elk uur van de dag.
Dit artikel geeft je een gelaagd verdedigingsmodel voor je inlogpagina: van Cloudflare rate limiting tot phishingKeurigOnline zegtPhishingPhishing is een cyberaanval waarbij criminelen zich voordoen als betrouwbare organisaties om gevoelige informatie te stelen.-resistente passkeys. Of je nu WordPressKeurigOnline zegtWordPressWordPress is een open-source contentmanagementsysteem (CMS) geschreven in PHP, waarmee je eenvoudig websites en blogs kunt bouwen en beheren. beheert of een maatwerk-webapplicatie: de zes lagen die hieronder aan bod komen, werken samen en zijn elk afzonderlijk te implementeren, ook zonder groot budget of groot technisch team.
Aanvallers richten zich niet meer op softwarefouten of serverexploits. Ze richten zich op inloggegevens: jouw gebruikersnaam en wachtwoord. Drie aanvalstypen domineren het dreigingslandschap.
Bij een brute force-aanvalKeurigOnline zegtBrute force-aanvalEen brute force-aanval is een methode waarbij een aanvaller systematisch alle mogelijke combinaties probeert om toegang te krijgen tot een systeem. probeert een bot automatisch duizenden wachtwoordcombinaties totdat er één klopt. Het begint met veelgebruikte wachtwoorden als "123456" of "welkom01" en werkt door naar complexere variaties. Brute force-aanvallen zijn in 2025 bijna verdrievoudigd: van ongeveer 20% naar 60% van alle basiswebapplicatie-incidenten in één jaar tijd.[2]
Credential stuffing is slimmer en gevaarlijker. De aanvaller gebruikt geen willekeurige wachtwoorden, maar username-wachtwoordcombinaties die al zijn gelekt bij een datalek bij een andere dienst. Denk aan het lek bij een webshop, een forum of een andere hostingprovider. Die gestolen combinaties worden automatisch uitgetest op jouw inlogpagina.
Het werkt omdat mensen wachtwoorden hergebruiken. Uit Cloudflare-data blijkt dat 63% van alle geslaagde logins op beschermde sites gebruikmaakt van eerder gecompromitteerde inloggegevens.[1] En er is geen gebrek aan materiaal: 24 miljard gestolen credential-paren circuleren momenteel in underground databases, goed voor circa drie complete inlogcombinaties per aardbewoner.[4]
Password spraying omzeilt lockout-systemen die accounts blokkeren na te veel foutieve pogingen. In plaats van veel pogingen op één account te doen, probeert de aanvaller één veelgebruikt wachtwoord uit op duizenden accounts tegelijk. Eén poging per account per dag valt zelden op in logs en triggert geen automatische blokkade.
Gestolen inloggegevens waren in 2025 de meest gebruikte initiële aanvalsvector en verantwoordelijk voor 22% van alle bevestigde datalekken.[2] De gemiddelde kosten van een datalek via gecompromitteerde inloggegevens bedragen 4,67 miljoen dollar, met een gemiddelde ontdektijd van 246 dagen.[5]
Voor mkb-bedrijven is het beeld niet beter: kleine ondernemingen worden gemiddeld elke 11 seconden getroffen door geautomatiseerde aanvallen, en 12% van alle authenticatiepogingen bij mkb-bedrijven is credential stuffing.[4]
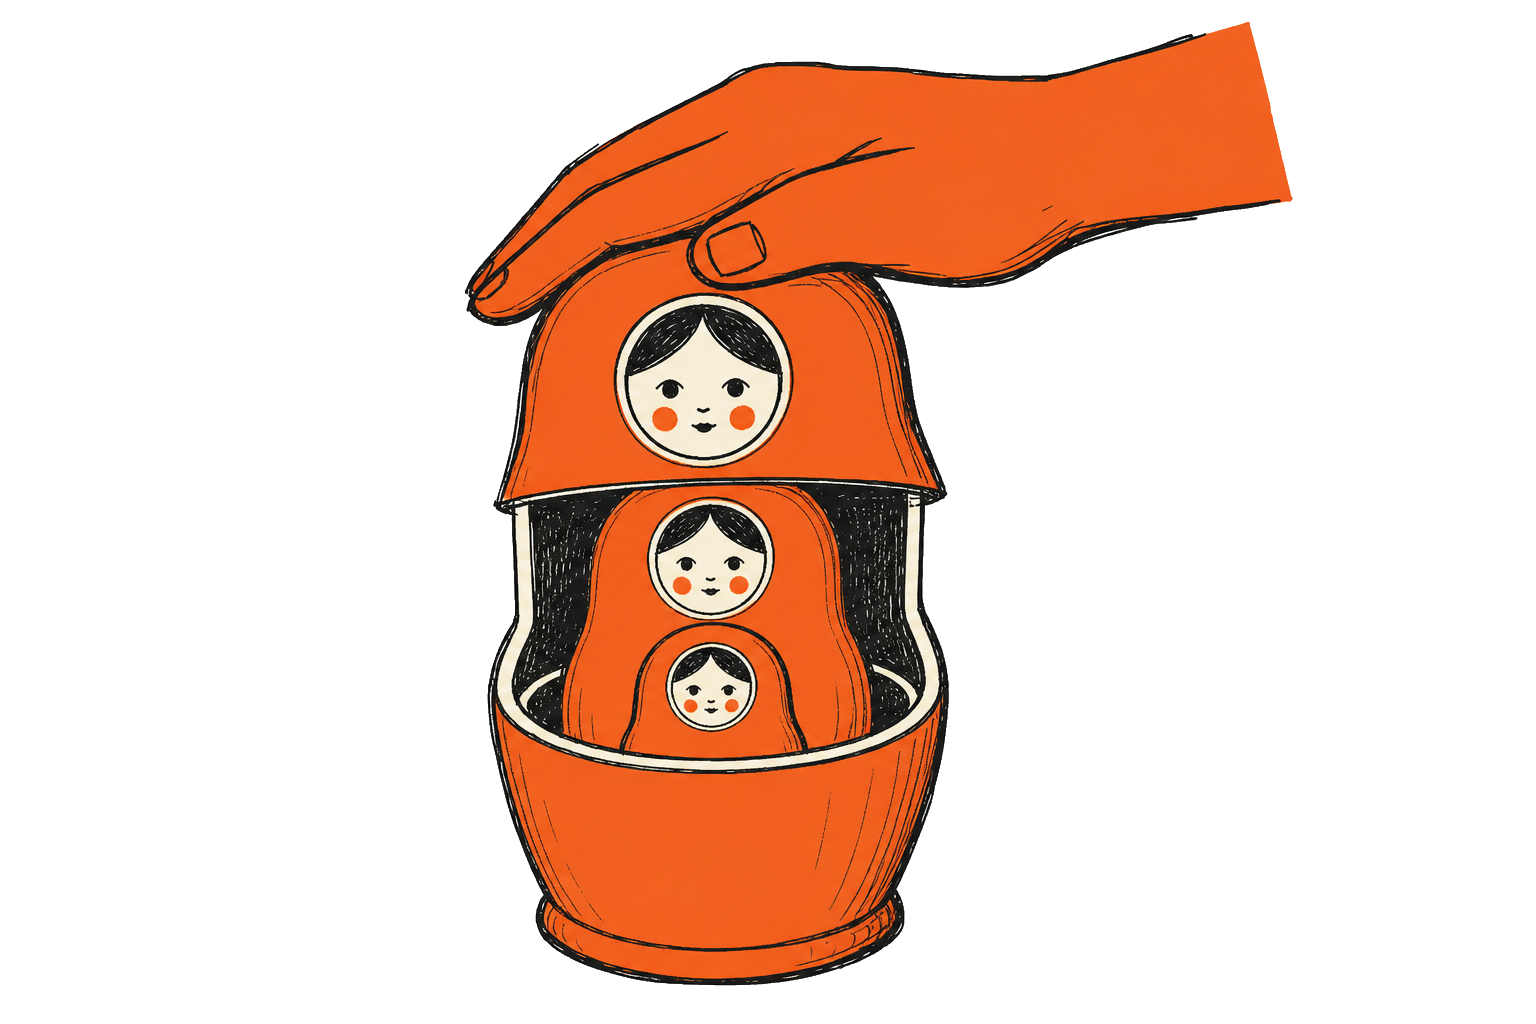
Één beveiligingsmaatregel is niet genoeg. CrowdStrike toonde in zijn Global Threat Report 2026 aan dat 82% van alle detecties volledig malwareKeurigOnline zegtMalwareMalware is kwaadaardige software die een computer, server of website besmet om gegevens te stelen, te schaden of te misbruiken.-vrij was: aanvallers logden gewoon in met geldige inloggegevens.[3] Een firewallKeurigOnline zegtFirewallEen firewall is een beveiligingssysteem dat netwerkverkeer filtert en ongeautoriseerde toegang tot netwerken en servers blokkeert. of antivirus helpt dan niets. Effectieve inlogpaginabeveiliging werkt gelaagd, van buiten naar binnen.
6 lagen voor je inlogpagina
De volgende secties werken elke laag concreet uit, met configuratievoorbeelden en aanbevolen tools. Begin bij laag 1: die biedt de meeste bescherming voor de minste moeite.
Met een gratis Cloudflare-account stel je een rate limit rule in via Security > WAFKeurigOnline zegtWAFEen WAF (web application firewall) controleert het verkeer naar een website en blokkeert aanvallen zoals SQL-injectie en XSS. > Rate limiting rules. Gebruik de volgende configuratie:
Veld:    URI Path bevat /wp-login.php
         OF URI Path bevat /xmlrpc.php
Methode: POST

Actie:   Challenge (Turnstile) na 5 pogingen per 60 seconden per IP
         Block bij herhaalde overschrijding (duur: 1-24 uur)
Stel de drempel in op maximaal 5 POST-verzoeken per IP per 60 seconden. De "Challenge"-actie toont Cloudflare Turnstile bij de eerste overschrijding. Turnstile is de gratis, privacyvriendelijke CAPTCHAKeurigOnline zegtCaptchaCaptcha is een beveiligingstest die onderscheid maakt tussen mensen en geautomatiseerde programma's (bots).-variant van Cloudflare. Bij herhaalde schending stel je de actie in op "Block" voor een periode van minimaal 1 uur.
Tip: maak twee aparte rate limit rules, één voor /wp-login.php en één voor /xmlrpc.php. Zo stel je de drempel per pad apart in en zie je in de Analytics-tab welk pad het zwaarst aangevallen wordt.
Gebruik je geen Cloudflare, dan configureer je rate limiting op serverniveau. In NginxKeurigOnline zegtNginxNginx is een open-source webserver, reverse proxy en load balancer die veel gebruikt wordt voor hoogperformante websites. voeg je het volgende toe aan je serverconfiguratie:
limit_req_zone $binary_remote_addr zone=loginzone:10m rate=5r/m;

location = /wp-login.php {
    limit_req zone=loginzone burst=3 nodelay;
    fastcgi_pass unix:/run/php/php-fpm.sock;
    include fastcgi_params;
}
In ApacheKeurigOnline zegtApacheApache HTTP Server is een open source webserver ontwikkeld door de Apache Software Foundation. gebruik je mod_evasive of mod_security voor vergelijkbare beperkingen. Meer kant-en-klare serverconfiguratieblokken vind je in ons overzicht van .htaccess-snippets voor jouw website.
Naast rate limiting activeer je IP-reputatielijsten in Cloudflare via Security > Settings > Security Level: stel dit in op "High". Dit blokkeert IP-adressen die Cloudflare al kent als bron van aanvallen, nog vóór jouw rate limit rule wordt bereikt. Als jouw website uitsluitend Nederlandse bezoekers verwacht, overweeg dan geoblocking voor regio's van waaruit je nooit legitiem verkeer ontvangt. Dat vermindert het aanvalsoppervlak aanzienlijk zonder de gebruikerservaring voor echte bezoekers te raken.
Multifactorauthenticatie voegt een verificatiestap toe naast het wachtwoord. Zelfs als een aanvaller je wachtwoord heeft via credential stuffing, kan hij niet inloggen zonder de tweede factor. Microsoft berekende dat MFA 99,9% van geautomatiseerde accountcompromitteringen blokkeert.[8] Niet alle MFA-vormen zijn even sterk. Er zijn drie niveaus, in oplopende veiligheid.
Je ontvangt een eenmalige code via sms of e-mail. Dit is beter dan geen MFA, maar heeft zwakheden. Bij SIM-swapping neemt een aanvaller je telefoonnummer over en ontvangt zo je sms-codes. Bovendien onderscheppen moderne PhaaS-platformen deze codes in realtime via Adversary-in-the-Middle-aanvallen. Meer hierover in het volgende hoofdstuk.
Apps als Google Authenticator of Authy genereren elke 30 seconden een nieuwe 6-cijferige code op basis van een gedeeld geheim. Dit is sterk, maar niet onkwetsbaar. Bij 80% van de MFA-bypass-aanvallen steelt de aanvaller de sessiecookie ná de succesvolle MFA-verificatie, waardoor de aanvaller is ingelogd terwijl jij denkt dat alles in orde is.[5]
FIDO2-sleutels en passkeys zijn phishing-resistant. De cryptografische sleutel is gebonden aan de exacte domeinnaamKeurigOnline zegtDomeinnaamEen domeinnaam is een uniek webadres gekoppeld aan je website en e-mail, zoals voorbeeld.nl, bedrijf.com of startup.ai.: je sleutel werkt alleen op jouw echte site. Een aanvaller die een nepaanmeldpagina opzet op een ander domein, krijgt niets terug. Passkeys zijn daarmee het enige betrouwbare antwoord op AiTM-aanvallen die TOTP-codes omzeilen.
MFA instellen in WordPress
WordPress is het doelwit bij uitstek, simpelweg omdat het op meer dan 40% van alle websites draait. Aanvallers weten exact waar de inlogpagina staat: /wp-login.php. En ze weten dat /xmlrpc.php een tweede ingang biedt die nogal eens vergeten wordt. Hieronder een concreet stappenplan, van snelste impact naar diepgaandere bescherming.
Stel de Cloudflare-rules in voor /wp-login.php én /xmlrpc.php zoals beschreven in de vorige sectie. Dit is de eerste en meest impactvolle stap: blokkeer het botverkeer voordat het je server raakt.
Als je geen legacy integraties hebt die XML-RPCKeurigOnline zegtXML-RPCXML-RPC (XML Remote Procedure Call) is een protocol om via HTTP functies op een server aan te roepen, in WordPress via xmlrpc.php. gebruiken, blokkeer het bestand dan volledig en verwijder zo het aanvalsoppervlak:
# Blokkeer xmlrpc.php volledig
<Files xmlrpc.php>
    Order Deny,Allow
    Deny from all
</Files>
Voeg dit toe aan het .htaccess-bestand in de WordPress-root. Meer handige .htaccess-snippets voor jouw website vind je in ons overzichtsartikel, inclusief aanvullende beveiligingsconfiguratieblokken.
Installeer de pluginKeurigOnline zegtPluginEen plugin is een uitbreiding die je aan software zoals WordPress toevoegt om er een nieuwe functie bij te krijgen. Limit Login Attempts Reloaded als backstop op applicatieniveau. Aanbevolen instellingen: lockout na 5 mislukte pogingen, blokkade van het IP-adresKeurigOnline zegtIP-adresEen IP-adres (Internet Protocol-adres) is het nummer waarmee een apparaat op een netwerk of internet bereikbaar is. voor 24 uur, en een e-mailmelding aan de admin bij elke lockout. Dit is de laatste vanglijn als de CloudflareKeurigOnline zegtCloudflareCloudflare is een Amerikaans bedrijf dat als reverse proxy vóór websites staat en DNS, een CDN en beveiliging levert.-rate-limit onverhoopt omzeild wordt.
Voeg een extra authenticatielaag toe vóór de WordPress-loginpagina. Via .htaccess en een .htpasswd-bestand eis je een gebruikersnaam en wachtwoord, nog voordat WordPress laadt:
# Bescherm wp-login.php met HTTP Basic Auth
<Files wp-login.php>
    AuthType Basic
    AuthName "Beheerderstoegang"
    AuthUserFile /pad/naar/.htpasswd
    Require valid-user
</Files>
Genereer het .htpasswd-bestand via de commandoregel met htpasswd -c /pad/naar/.htpasswd gebruikersnaam. Bewaar het bestand buiten de webroot zodat het niet direct opvraagbaar is.
Met de plugin WPS Hide Login verander je de URL van /wp-login.php naar een zelfgekozen pad. Dit is geen vervanging voor de maatregelen hierboven, maar het filtert geautomatiseerde scanners die standaard /wp-login.php zoeken en niets anders proberen. Verwacht een directe daling van het aanvalsverkeer op de inlogpagina na activatie.
Let op:
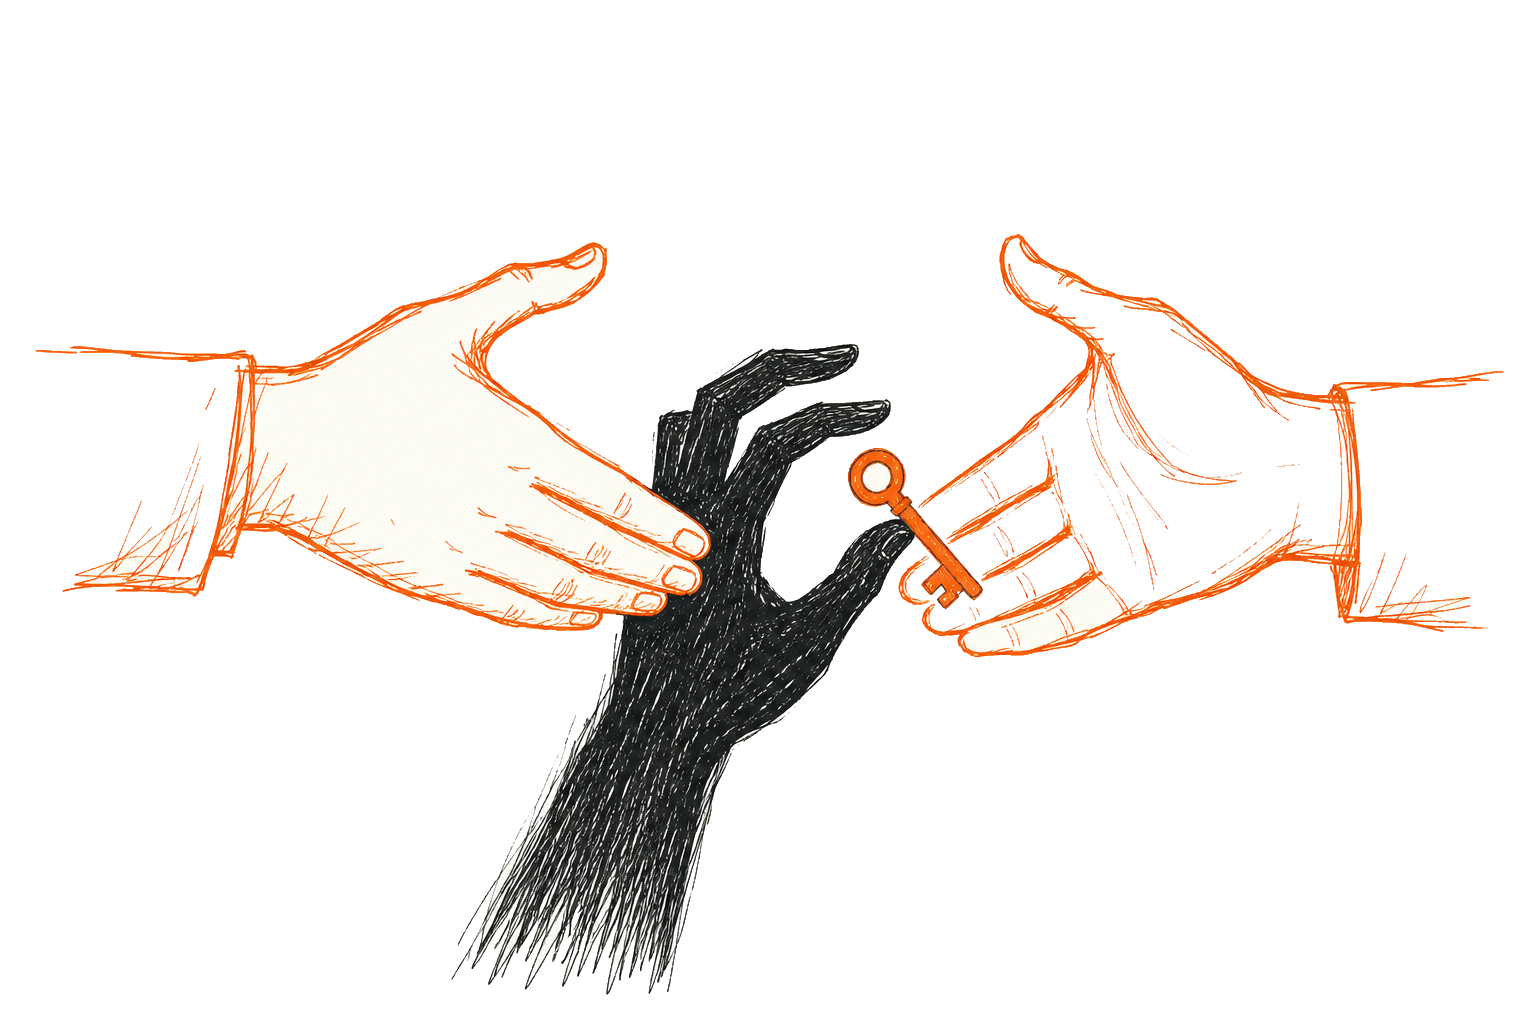
Je hebt MFA ingeschakeld, je inlogpagina is beschermd met rate limiting, je wachtwoord is sterk en uniek. Dan toch krijgt een aanvaller toegang. Hoe?
Via Phishing-as-a-Service (PhaaS): kant-en-klare phishing-toolkits die criminelen als maandabonnement kopen voor 200 tot 350 euro. Ze bevatten AI-gegenereerde nep-e-mails, realtime dashboards en technologie die MFA-codes in real-time onderschept. De drempel om een aanval te lanceren is vrijwel nul: geen technische kennis vereist.
Bij een Adversary-in-the-Middle (AiTM)-aanval plaatst het PhaaS-platform een onzichtbare reverse proxyKeurigOnline zegtReverse proxyEen reverse proxy is een server die vóór je webservers staat en verzoeken van bezoekers ontvangt en doorstuurt. tussen de gebruiker en de echte website. Je denkt in te loggen op jouw normale loginpagina. Je vult je wachtwoord in en je MFA-code. De proxyKeurigOnline zegtProxyEen proxy is een tussenserver die verzoeken namens een ander doorstuurt en de antwoorden weer teruggeeft. stuurt die gegevens door naar de echte site, ontvangt de sessiecookie terug en is nu ingelogd als jou, terwijl jij ook ingelogd lijkt. Jouw TOTP-code was al geldig en verbruikt: nutteloos als verdediging.
Barracuda Networks detecteerde in januari en februari 2025 meer dan 1 miljoen PhaaS-aanvallen. Het platform Tycoon 2FAKeurigOnline zegt2FA2FA (tweefactorauthenticatie) is een beveiligingsmethode die naast je wachtwoord een tweede verificatie vereist. was verantwoordelijk voor 89% van alle PhaaS-incidenten in die periode.[6] In mei 2026 waarschuwde de FBI voor Kali365, een nieuw PhaaS-platform dat Microsoft 365 OAuth-tokens steelt en MFA volledig omzeilt zonder het wachtwoord te kennen.[7]
FIDO2 en passkeys zijn de enige MFA-methode die AiTM structureel tegenhoudt. De cryptografische sleutel is gebonden aan de exacte domeinnaam. Een phishingKeurigOnline zegtPhishingPhishing is een cyberaanval waarbij criminelen zich voordoen als betrouwbare organisaties om gevoelige informatie te stelen.-proxyKeurigOnline zegtProxyEen proxy is een tussenserver die verzoeken namens een ander doorstuurt en de antwoorden weer teruggeeft. die op een ander domein draait, krijgt nooit een geldige sleutelrespons terug. Passkeys zijn phishing-resistant by design.
DMARCKeurigOnline zegtDMARCDMARC is een e-mailbeveiligingsprotocol dat domeinen beschermt tegen phishing en spoofing via SPF en DKIM. instellen op je domein pakt het probleem bij de bron aan: het voorkomt dat aanvallers e-mails sturen die lijken te komen van jouw domein. Cloudflare meet dat 46% van alle geanalyseerde e-mails momenteel niet slaagt voor DMARC-authenticatie.[1] Stel DMARC, SPF en DKIMKeurigOnline zegtDKIMDKIM beveiligt e-mails met een digitale handtekening om spam tegen te gaan. in via je DNSKeurigOnline zegtDNSHet Domain Name System (DNS) vertaalt domeinnamen naar IP-adressen, zodat websites makkelijk bereikbaar zijn.-beheer. Ons artikel over DNSSEC op je domein inschakelen legt uit hoe je een bredere laag domeinbeveiliging opzet die PhaaS-aanvallen verder bemoeilijkt.
Conditional Access blokkeert inlogpogingen vanaf onbekende apparaten of ongebruikelijke locaties. Als een sessie plots verschijnt vanuit een ander land of op een nieuw apparaat, wordt die geblokkeerd of vereist een extra verificatiestap. Dit is beschikbaar via Azure AD, Google Workspace of andere identiteitsplatformen.
PhaaS-tegenmaatregelen op een rij
Een aanval die je vroeg detecteert, kun je stoppen. Een aanval die pas na 246 dagen wordt ontdekt, kost gemiddeld 4,67 miljoen dollar.[5] Goede monitoring is daarmee niet alleen technisch zinvol, maar financieel de moeite meer dan waard.
Kijk in je access logs op de volgende patronen:
/wp-login.php, /xmlrpc.php, /login of andere authenticatie-endpoints. Een plotselinge stijging van 50 naar 5.000 POST-verzoeken per uur is een duidelijk signaal.python-requests of curl bij inlogpogingen, zijn betrouwbare aanvalssignalen.Cloudflare Security Events is de snelste optie als je al Cloudflare gebruikt. Via Security > Events zie je realtime een overzicht van geblokkeerde verzoeken, rate-limited IP-adressen en CAPTCHA-uitdagingen. Filter op endpoint om te zien welke aanvalspaden het zwaarst worden belast.
GoAccess is een open-source commandoregeltool voor real-time analyse van access logs. Draai het rechtstreeks op je server:
goaccess /var/log/apache2/access.log -c --log-format=COMBINED
Je krijgt direct een dashboard met topverzoeken, foutcodes en geografische verdeling van verkeer. GoAccess werkt ook met NginxKeurigOnline zegtNginxNginx is een open-source webserver, reverse proxy en load balancer die veel gebruikt wordt voor hoogperformante websites.-logs en is daarmee breed inzetbaar.
Wordfence Live Traffic toont in WordPress-dashboard inlogpogingen, geblokkeerde IP-adressen en aanvalsbronnen per minuut, zonder dat je in serverlogbestanden hoeft te zoeken.
Configureer een e-mailwaarschuwing wanneer het aantal mislukte logins een drempel overschrijdt, bijvoorbeeld meer dan 50 mislukte pogingen per uur. In Wordfence stel je dit in via Wordfence > Alerts. In Cloudflare maak je Notifications aan op basis van security-events via Account > Notifications.
Schrijf logingebeurtenissen ook naar een externe logfile of een eenvoudig SIEM. Als je ooit een incident moet reconstrueren, is een aantoonbare audit trail onmisbaar. Zorg er tegelijk voor dat je een SSL-certificaat correct hebt ingesteld: zonder HTTPSKeurigOnline zegtHTTPSHTTPS (HyperText Transfer Protocol Secure) is HTTP over een versleutelde TLS-verbinding tussen browser en webserver. gaan inloggegevens onversleuteld over het netwerk en zijn ze onderschepbaar voordat ze je server bereiken.
Gebruik onderstaande lijst als werkplan. Elke stap bevat een tijdindicatie: direct uitvoerbaar binnen een uur, te plannen voor deze week, of evalueerbaar dit kwartaal.
Inlogbeveiliging in 10 stappen
/wp-login.php en /xmlrpc.php: maximaal 5 POST-verzoeken per IP per minuut, Challenge bij eerste overschrijding, Block bij herhaling. (Direct)Met de eerste vijf stappen sluit je de grootste aanvalsvectoren al in de loop van één werkdag. De overige vijf verlagen het restrisico en bereiden je voor op geavanceerdere dreigingen zoals PhaaS.
Combineer meerdere lagen, zodat één falende maatregel niet meteen toegang geeft. Beperk eerst het aantal inlogpogingen per IP-adresKeurigOnline zegtIP-adresEen IP-adres (Internet Protocol-adres) is het nummer waarmee een apparaat op een netwerk of internet bereikbaar is. (bijvoorbeeld 5 per minuut op je inlogpagina). Zet daarna tweestapsverificatie aan voor alle beheerdersaccounts en blokkeer xmlrpc.php als je WordPress gebruikt en het niet nodig hebt. Gebruik voor elke dienst een uniek wachtwoord uit een wachtwoordmanagerKeurigOnline zegtWachtwoordmanagerEen wachtwoordmanager is software die al je wachtwoorden versleuteld bewaart achter één hoofdwachtwoord. en stel een melding in bij een piek in mislukte inlogpogingen. Voor beheerders van gevoelige sites zijn passkeys of FIDO2-sleutels de sterkste stap, omdat die ook bestand zijn tegen phishing.
Bij een brute force-aanvalKeurigOnline zegtBrute force-aanvalEen brute force-aanval is een methode waarbij een aanvaller systematisch alle mogelijke combinaties probeert om toegang te krijgen tot een systeem. probeert een bot systematisch willekeurige wachtwoordcombinaties totdat er één klopt. Credential stuffing werkt anders: de aanvaller gebruikt echte username-wachtwoordcombinaties die al zijn gestolen bij een datalek bij een andere dienst, en test die automatisch uit op jouw inlogpagina. Credential stuffing is veel efficiënter, want de wachtwoorden zijn al bekend. Volgens Cloudflare gebruikt 63% van alle geslaagde logins op door hen beschermde sites inloggegevens die eerder zijn gelekt. De aanvaller heeft dus een hoge kans op succes zonder ook maar één wachtwoord te raden.
Nee. Een sterk wachtwoord dat je hergebruikt op meerdere sites is nutteloos zodra één van die sites een datalek heeft. De gestolen combinatie wordt dan automatisch uitgetest op alle andere sites. Unieke wachtwoorden per dienst, beheerd via een wachtwoordmanagerKeurigOnline zegtWachtwoordmanagerEen wachtwoordmanager is software die al je wachtwoorden versleuteld bewaart achter één hoofdwachtwoord., zijn essentieel. Credential stuffing werkt precies omdat wachtwoordhergebruik zo wijdverspreid is: 24 miljard gestolen credential-paren circuleren momenteel in underground databases.
MFA blokkeert 99,9% van geautomatiseerde accountcompromitteringen. Maar moderne PhaaS-platformen met Adversary-in-the-Middle-technologie omzeilen SMS-codes en TOTP-codes door de sessiecookie in realtime te onderscheppen, nog terwijl je aan het inloggen bent. De enige MFA-methode die hiertegen bestand is, zijn FIDO2-sleutels en passkeys: die zijn cryptografisch gebonden aan de exacte domeinnaamKeurigOnline zegtDomeinnaamEen domeinnaam is een uniek webadres gekoppeld aan je website en e-mail, zoals voorbeeld.nl, bedrijf.com of startup.ai. en werken simpelweg niet op een phishing-domein.
De snelste eerste stap: activeer een Cloudflare rate limit rule met maximaal 5 POST-verzoeken per minuut per IP op /wp-login.php en /xmlrpc.php. Dit blokkeert geautomatiseerde aanvallen voordat ze je server bereiken, en is binnen 10 minuten ingesteld. Voeg daarna een 2FA-pluginKeurigOnline zegtPluginEen plugin is een uitbreiding die je aan software zoals WordPress toevoegt om er een nieuwe functie bij te krijgen. toe voor alle adminaccounts. Met die twee maatregelen sluit je het grootste deel van het aanvalsoppervlak al af.
Controleer je access logs op herhaalde POST-requests naar /wp-login.php of andere inlog-endpoints. Signalen zijn: een plotselinge piek in 401- en 403-foutcodes, langzamere responstijden op de inlogpagina, en inlogpogingen vanuit landen of met user agents die je normaal niet ziet. Gebruik je Cloudflare, dan geeft de Security Events-pagina een realtime overzicht van geblokkeerde verzoeken en aanvalsbronnen. Wordfence Live Traffic doet hetzelfde rechtstreeks in je WordPressKeurigOnline zegtWordPressWordPress is een open-source contentmanagementsysteem (CMS) geschreven in PHP, waarmee je eenvoudig websites en blogs kunt bouwen en beheren.-dashboard.
PhaaS zijn kant-en-klare phishing-toolkits die criminelen als maandabonnement kopen voor 200 tot 350 euro. Ze bevatten AI-gegenereerde nep-e-mails, MFA-bypass-technologie (AiTM) en realtime dashboards. De drempel om een aanval te lanceren is vrijwel nul, ook voor mensen zonder technische kennis. Barracuda detecteerde in slechts twee maanden tijd meer dan 1 miljoen PhaaS-aanvallen. Elke website kan doelwit zijn, ook kleine mkb-sites.
CAPTCHAKeurigOnline zegtCaptchaCaptcha is een beveiligingstest die onderscheid maakt tussen mensen en geautomatiseerde programma's (bots). verhoogt de aanvalskosten voor bots, maar is op zichzelf geen afdoende maatregel. Geavanceerde bots omzeilen eenvoudige CAPTCHA-varianten. De meest effectieve aanpak is intelligente triggering: toon de uitdaging pas na een paar mislukte pogingen, niet bij elke login. Cloudflare Turnstile is een gratis en privacyvriendelijke optie die goed werkt als aanvulling op rate limiting en MFA. Gebruik het als onderdeel van het gelaagde verdedigingsmodel, niet als vervanging van andere lagen.
KeurigOnline zegtCloudflareCloudflare is een Amerikaans bedrijf dat als reverse proxy vóór websites staat en DNS, een CDN en beveiliging levert. Threat Report 2026 - blog.cloudflare.com/2026-threat-report: 94% van alle inlogpogingen zijn bots; 63% geslaagde logins met gecompromitteerde credentials; 46% van e-mails slaagt niet voor DMARCKeurigOnline zegtDMARCDMARC is een e-mailbeveiligingsprotocol dat domeinen beschermt tegen phishing en spoofing via SPF en DKIM.. [1]KeurigOnline zegtMalwareMalware is kwaadaardige software die een computer, server of website besmet om gegevens te stelen, te schaden of te misbruiken.-vrij; 89% meer AI-ondersteunde aanvallen in 2025. [3]KeurigOnline zegt2FA2FA (tweefactorauthenticatie) is een beveiligingsmethode die naast je wachtwoord een tweede verificatie vereist. verantwoordelijk voor 89% van PhaaS-incidenten. [6]KeurigOnline zegtPhishingPhishing is een cyberaanval waarbij criminelen zich voordoen als betrouwbare organisaties om gevoelige informatie te stelen.-as-a-Service Pipeline - flashpoint.io: technische uitleg van AiTM-technieken in PhaaS-aanvallen en de schaal van het PhaaS-ecosysteem. [10]Terugblik op het PHP-lek PHP2Shell van 21 oktober 2026 (CVE-2026-109618/109619): waarom wij geen websites offline haalden, en wat we wel deden.
 Maarten Keizer
PHP2Shell (CVE-2026-109618/109619) technisch uitgelegd: SAPI's, ini-modes, FPM-reloads, CageFS, Imunify360-regels, vendor-builds en hoe je controleert of een PHP-binary de fix bevat.
Maarten Keizer
CVE-2026-63030 (wp2shell, CVSS 9,8) wordt actief misbruikt. Kwetsbaar: WordPress 6.9.0-6.9.4 en 7.0.0-7.0.1. Update naar 6.9.5 of 7.0.2 en check je site.
 Pablo Cleij