Je winkelwagen is leeg
Producten die je toevoegt, verschijnen hier.

WordPress beveiligen in 12 stappen
Elk jaar worden miljoenen websites gehackt. De gemiddelde schade bedraagt €3.86 miljoen per datalek volgens IBM's Cost of a Data Breach Report 2023. Het gaat niet alleen om financiële schade. Een gehackte website betekent ook verlies van klantvertrouwen en SEO KeurigOnline zegtSEOSEO (search engine optimization) is het beter vindbaar maken van je website in de onbetaalde zoekresultaten.-penalties van Google. In sommige gevallen volgen zelfs juridische consequenties onder de AVGKeurigOnline zegtAVGDe AVG (Algemene verordening gegevensbescherming) is de Europese privacywet die regelt hoe je persoonsgegevens mag verwerken. en GDPR.
WordPressKeurigOnline zegtWordPressWordPress is een open-source contentmanagementsysteem (CMS) geschreven in PHP, waarmee je eenvoudig websites en blogs kunt bouwen en beheren. beveiliging is geen luxe maar een absolute noodzaak. Meer dan 43% van alle websites draait op WordPress, wat het een populair doelwit maakt voor hackers. Volgens het Sucuri 2023 Hacked Website Report was 96,2% van alle gehackte CMSKeurigOnline zegtCMSEen CMS is een platform om webcontent eenvoudig te creëren, beheren en publiceren zonder te coderen.-websites een WordPress site. Hiervan was 39% outdated op het moment van infectie, en in 14% van de gevallen was een kwetsbare pluginKeurigOnline zegtPluginEen plugin is een uitbreiding die je aan software zoals WordPress toevoegt om er een nieuwe functie bij te krijgen. de oorzaak. Kleinere WordPress sites zijn vaak juist een makkelijker doelwit omdat ze minder goed beveiligd zijn.
Dit artikel leert je 12 praktische stappen om je WordPress website te beveiligen. We beginnen met de basis zoals sterke wachtwoorden en SSLKeurigOnline zegtSSLSSL (Secure Sockets Layer) is een beveiligingsprotocol voor versleutelde internetverbindingen.-certificaten. Daarna bouwen we op naar gevorderde technieken zoals security headersKeurigOnline zegtSecurity HeadersSecurity headers zijn HTTP-headers waarmee je website de browser vertelt welke beveiligingsregels hij moet volgen. en CDNKeurigOnline zegtCDNEen CDN (Content Delivery Network) is een wereldwijd netwerk van servers dat content sneller bij gebruikers aflevert.-bescherming. Elke tip bevat concrete WordPress plugins en configuraties die je direct kunt toepassen.
In dit artikel leer je:
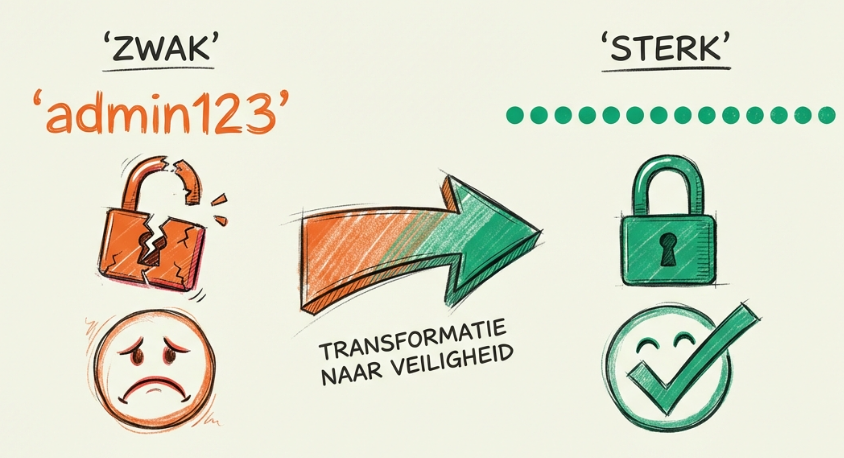
Zwakke wachtwoorden veroorzaken 81% van alle hacking-gerelateerde datalekken volgens het Verizon Data Breach Investigations Report 2023. Gebruik je wachtwoorden zoals "admin123", "password" of je bedrijfsnaam? Een hacker kraakt deze wachtwoorden binnen enkele seconden met een brute force attack.
Een sterk wachtwoord bevat minimaal de volgende elementen:
Niemand kan 50 verschillende complexe wachtwoorden onthouden. De oplossing is een password manager die dit werk voor je doet:
Een password manager genereert automatisch sterke wachtwoorden voor je. Hij slaat deze veilig versleuteld op en vult ze automatisch in op websites. Je hoeft alleen nog het master password te onthouden om toegang te krijgen tot je kluis.
/wp-admin dashboardKeurigOnline zegtDatabaseEen database is een georganiseerde verzameling gegevens die elektronisch wordt opgeslagen en beheerd. wachtwoord staat in het wp-config.php bestand en moet je wijzigen bij de eerste installatieKeurigOnline zegtDirectAdminDirectAdmin is een webhosting control panel ontwikkeld door JBMC Software als kostenefficiënt en gebruiksvriendelijk alternatief voor cPanel., cPanel of PleskKeurigOnline zegtFTPFTP (File Transfer Protocol) is een protocol voor het overdragen van bestanden tussen computers via een netwerk./SFTPKeurigOnline zegtSFTPSFTP (SSH File Transfer Protocol) is een protocol om bestanden over een versleutelde SSH-verbinding over te zetten. gebruik je voor bestandsbeheer op de serverKeurigOnline zegtRegistrarEen registrar is een bedrijf dat namens jou domeinnamen registreert bij de registry, zoals SIDN voor .nl. is het account waar je domeinnaamKeurigOnline zegtDomeinnaamEen domeinnaam is een uniek webadres gekoppeld aan je website en e-mail, zoals voorbeeld.nl, bedrijf.com of startup.ai. is geregistreerdPro tip: Gebruik de Have I Been Pwned website om te controleren of jouw emailadres ooit in een datalek heeft gezeten. Zit je erin? Wijzig dan onmiddellijk alle wachtwoorden voor accounts die gekoppeld zijn aan dat emailadres.
Draai je in 2026 nog een website zonder SSL oftewel HTTPSKeurigOnline zegtHTTPSHTTPS (HyperText Transfer Protocol Secure) is HTTP over een versleutelde TLS-verbinding tussen browser en webserver.? Google Chrome toont dan een grote rode waarschuwing met de tekst "Niet veilig". Je verliest direct het vertrouwen van bezoekers en ook je SEO-rankings dalen. Google gebruikt HTTPS namelijk al sinds 2014 als een rankingfactor.
SSL staat voor Secure Sockets Layer maar heet tegenwoordig eigenlijk TLSKeurigOnline zegtTLSTLS is het standaardprotocol voor versleutelde, betrouwbare communicatie tussen client en server. oftewel Transport Layer Security. Dit certificaat versleutelt alle data tussen de browser van je bezoeker en jouw server. Een hacker in een openbaar wifi-netwerk kan zonder SSL makkelijk wachtwoorden, creditcardgegevens en persoonlijke informatie onderscheppen. Met SSL is die data versleuteld en volledig onleesbaar voor aanvallers.
Je kunt kiezen uit drie verschillende types SSL-certificaten:
Tip: Gebruik het gratis Let's Encrypt certificaat tenzij je specifieke compliance eisen moet voldoen. Een gratis DV-certificaat biedt exact dezelfde 256-bit encryptie als een betaald certificaat van €1000. Het enige verschil zit in het validatieniveau.
SSL-certificaat installeren in 3 stappen
Stap 1: Controleer of je hosting provider gratis SSL aanbiedt
De meeste moderne webhosts, waaronder wij, bieden gratis Let's EncryptKeurigOnline zegtLet's EncryptLet's Encrypt is een gratis certificaatautoriteit die automatisch SSL/TLS-certificaten uitgeeft. certificaten aan. Deze certificaten worden automatisch verlengd en bieden dezelfde 256-bit encryptieKeurigOnline zegtEncryptieEncryptie (versleuteling) is het onleesbaar maken van gegevens met een sleutel, zodat alleen wie de sleutel heeft ze kan lezen. als betaalde certificaten. Onze webhosting pakketten en WordPress hosting bevatten standaard gratis SSL. Ben je al klant bij ons? Bekijk dan onze stap-voor-stap handleiding voor het aanvragen van een gratis SSL-certificaat.
Stap 2: Activeer SSL via je control panel
In DirectAdmin, cPanel en Plesk werkt de activatie meestal met één enkele klik. Zoek in het menu naar opties zoals "SSL/TLS" of "Let's Encrypt".
Stap 3: Forceer HTTPS voor alle pagina's
Voeg de volgende code toe aan het .htaccess bestand in je WordPress root directory:
# Force HTTPS redirect
RewriteEngine On
RewriteCond %{HTTPS} off
RewriteRule ^(.*)$ https://%{HTTP_HOST}%{REQUEST_URI} [L,R=301]
Je kunt ook de Really Simple SSL plugin gebruiken voor een geautomatiseerde oplossing. Test eerst de gratis versie want de Pro versie blokkeert soms XML-RPCKeurigOnline zegtXML-RPCXML-RPC (XML Remote Procedure Call) is een protocol om via HTTP functies op een server aan te roepen, in WordPress via xmlrpc.php. zonder waarschuwing vooraf.
KeurigOnline zegtHTTPHTTP (HyperText Transfer Protocol) is het protocol dat de communicatie tussen webclients en servers mogelijk maakt. resources die op HTTPS pagina's worden geladenStreef naar een A+ rating. Scoor je lager? Update dan je server instellingen of schakel over naar een modernere hosting provider.
Stel dat een hacker je WordPress wachtwoord heeft gestolen. Met tweestapsverificatie oftewel 2FAKeurigOnline zegt2FA2FA (tweefactorauthenticatie) is een beveiligingsmethode die naast je wachtwoord een tweede verificatie vereist. komt hij er nog steeds niet in. Hij heeft namelijk ook toegang nodig tot je telefoon of authenticator app. Microsoft Security research uit 2020 toont aan dat MFA 99.9% van alle account compromise attacks blokkeert.
Bij 2FA log je in met twee verschillende factoren:
De code verandert elke 30 seconden automatisch. Zelfs als iemand je wachtwoord steelt is die code nutteloos. De aanvaller heeft namelijk ook fysieke toegang nodig tot jouw apparaat.
KeurigOnline zegtBackupEen backup is een reservekopie van digitale gegevens die je kunt terugzetten bij dataverlies of storingen. maken en je account herstellen.Let op: SMS-gebaseerde 2FA is onveilig
Je hebt een goede plugin nodig om 2FA in WordPress te activeren. Dit zijn de beste opties:
2FA instellen voor WordPress in 7 stappen
Zo installeer je WP 2FA:
KeurigOnline zegtSLAEen SLA (service level agreement) is een contractuele afspraak over de kwaliteit en beschikbaarheid van een dienst. je backup codes op door ze te printen of veilig digitaal op te slaanActiveer 2FA niet alleen voor WordPress. Gebruik het voor al deze accounts:
KeurigOnline zegtGithubGitHub is een cloudplatform voor versiebeheer en samenwerking aan softwareprojecten met Git. of GitLab als je version control gebruiktLet op: backup codes zijn cruciaal
Backups zijn je laatste redmiddel als alles misgaat. Is je site gehackt? Zet een backup terug. Heeft een verkeerde update je site gesloopt? Zet een backup terug. Verdwijnt je hosting provider ineens? Dan heb je tenminste je eigen kopie.
85% van alle organisaties ervaart minstens één datavernietiging per jaar. Dat blijkt uit Veeam's Data Protection Report 2023. Jouw site kan morgen al getroffen worden.
Handmatige backups vergeet je gewoon. Je bent te druk of denkt "dat doe ik volgende week wel". Automatische backups draaien volgens een vast schema zonder dat je eraan hoeft te denken. De beste backup is degene die automatisch gebeurt voordat je hem nodig hebt.
Een complete WordPress backup bestaat uit vier onderdelen:
KeurigOnline zegtMySQLMySQL is een open-source relationeel databasebeheersysteem (RDBMS) dat gegevens opslaat in tabellen. of MariaDBKeurigOnline zegtMariaDBMariaDB is een opensource-databasesysteem dat in 2009 van MySQL is afgesplitst en daar grotendeels mee uitwisselbaar is. export./wp-content/ map met themes, plugins en geüploade bestanden.wp-config.php - Dit bestand bevat je database credentials en security keys..htaccess - Dit bestand regelt je server configuratie en URL rewrites.De juiste backup frequentie hangt af van hoe vaak je site verandert:
Pro tip: Gebruik incrementele backups. Deze slaan alleen de wijzigingen op sinds de laatste backup. Zo bespaar je veel opslagruimte.
UpdraftPlus (Aanbevolen)
Deze plugin heeft meer dan 3 miljoen actieve installaties. De gratis versie biedt automatische scheduling en cloud storage naar Google Drive, Dropbox of Amazon S3. De premium versie heeft migratie, multisiteKeurigOnline zegtMultisiteMultisite is een functie van WordPress waarmee je meerdere websites draait en beheert vanuit één installatie. support en database encryptie. Je kunt backups terugzetten met één klik.
BackWPup is gratis en heeft flexibele scheduling opties. Je kunt backups exporteren naar FTP, Dropbox, S3 of Rackspace. De plugin ondersteunt ook database optimization.
Duplicator is vooral bedoeld voor site migration. Maar je kunt hem ook gebruiken voor backups. Hij maakt complete site packages met bestanden en database. Er zit een installer script bij voor gemakkelijke restore.
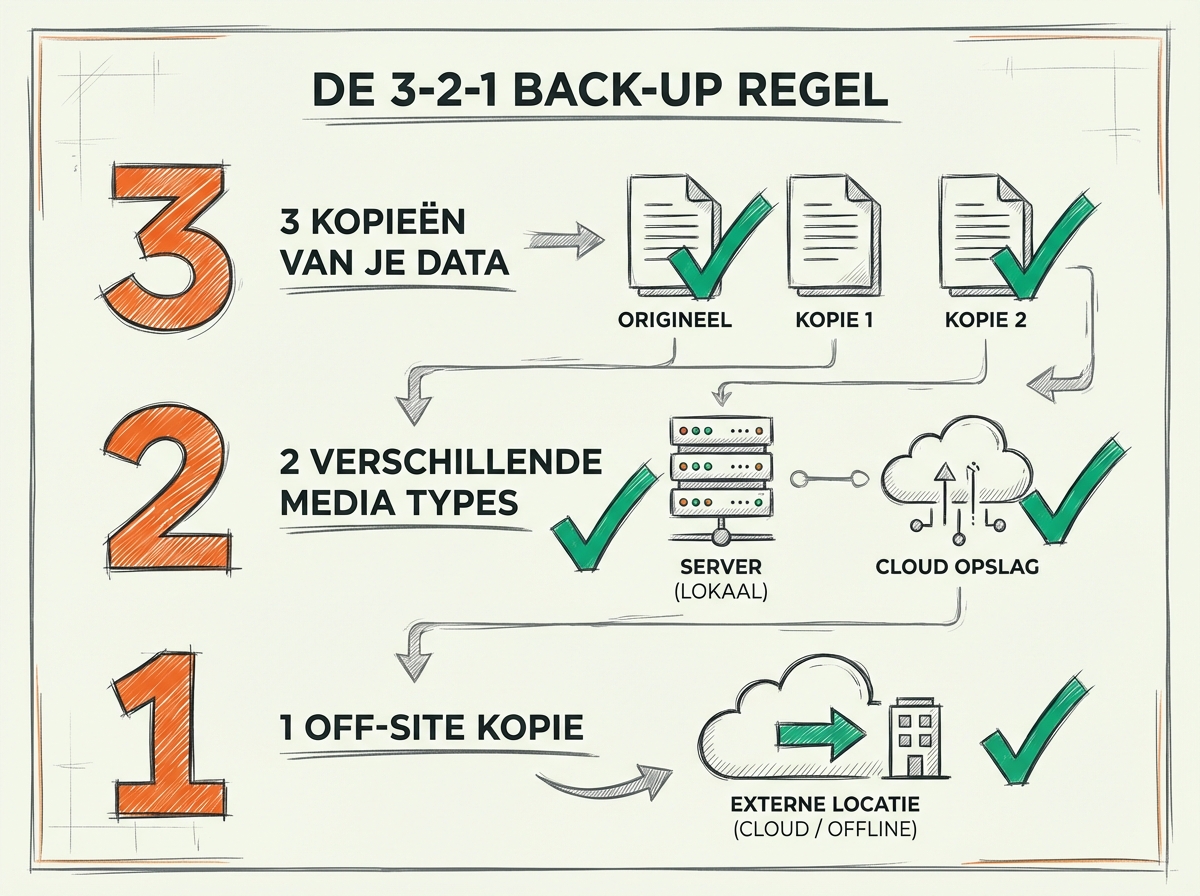
Bewaar nooit alleen backups op je server. Als je hosting provider verdwijnt ben je ook je backups kwijt. Sla backups altijd op een aparte locatie op:
De 3-2-1 Backup regel
Een backup die niet werkt is nutteloos. Test minstens één keer per kwartaal of je backup restore proces werkt:
Faalt je restore tijdens een test? Dan is dat eigenlijk goed nieuws. Je ontdekt het probleem voordat je in paniek bent.
Tip: UpdraftPlus heeft een ingebouwde restore functie met progress bar. BackWPup vereist handmatige database import via phpMyAdminKeurigOnline zegtphpMyAdminphpMyAdmin is een gratis webapplicatie waarmee je MySQL- en MariaDB-databases in je browser beheert..
Verouderde software is de beste vriend van hackers. Dat blijkt uit het Sucuri 2023 Hacked Website Report . 39% van gehackte websites was outdated toen de infectie plaatsvond. En 14% had minstens één kwetsbare plugin of theme.
Updates bevatten niet alleen nieuwe features. Ze bevatten vooral kritieke security patches die je site beschermen.
Stel dat er een security vulnerability ontdekt wordt in een populaire plugin. De developer publiceert dan een patchKeurigOnline zegtPatchEen patch is een kleine wijziging in software die een fout of beveiligingslek repareert.. Hackers weten binnen enkele uren welke sites nog niet geüpdatet zijn. Ze scannen automatisch miljoenen sites om die specifieke vulnerability te vinden.
Update je tijdig? Dan is je site veilig. Update je niet? Dan wordt je site een doelwit.
Voorbeeld: De ElementorKeurigOnline zegtElementorElementor is een page builder voor WordPress waarmee je pagina's opbouwt door elementen te slepen in een visuele editor. plugin had in 2023 een kritieke XSSKeurigOnline zegtXSSXSS (cross-site scripting) is een aanval waarbij een kwetsbare website de JavaScript van een aanvaller naar bezoekers stuurt. vulnerability. Deze kreeg de code CVEKeurigOnline zegtCVECVE (Common Vulnerabilities and Exposures) is een openbare lijst die elk bekend beveiligingslek een eigen, vast nummer geeft.-2023-32243. Binnen 48 uur na publicatie waren er meer dan 3 miljoen scan pogingen op niet-geüpdatete sites.
Dit zijn de vijf belangrijkste componenten die je moet updaten:
KeurigOnline zegtPHPPHP (Hypertext Preprocessor) is een populaire open-source scripttaal die speciaal is ontworpen voor webontwikkeling en server-side programmering. versie - Dit doe je op server niveau via je hosting control panelKeurigOnline zegtMariaDBMariaDB is een opensource-databasesysteem dat in 2009 van MySQL is afgesplitst en daar grotendeels mee uitwisselbaar is. - Dit is je database software. Meestal doet je host dit automatisch.❌ FOUT: Direct updaten zonder backup
Je update iets. Je site breekt. Je hebt geen backup. Panic.
✅ CORRECT: Backup-first methodologie
Volg altijd deze volgorde om veilig te updaten:
KeurigOnline zegtBackupEen backup is een reservekopie van digitale gegevens die je kunt terugzetten bij dataverlies of storingen. zoals uitgelegd in Tip 4Minor updates zoals 6.4.1 naar 6.4.2 zijn veilig. Deze bevatten meestal alleen security fixes.
Major updates zoals 6.4 naar 6.5 moet je eerst testen. Deze kunnen breaking changes bevatten.
Zo update je WordPress:
Updates via de command line met WP-CLIKeurigOnline zegtWP-CLIWP-CLI is de command line interface voor WordPress waarmee ontwikkelaars WordPress beheren via de terminal.:
# Update WordPress core
wp core update

# Update all plugins
wp plugin update --all

# Update all themes
wp theme update --allWordPress ondersteunt automatische updates sinds versie 3.7. Maar is dat veilig?
✅ Dit kun je veilig automatisch updaten:
❌ Dit moet je niet automatisch updaten:
Zo zet je auto-updates aan per plugin:
WordPress 5.5 en nieuwer toont een "Enable auto-updates" optie bij elke plugin. Klik hierop om auto-updates voor individuele plugins te activeren.
Auto-updates aanzetten via code voor alle plugins:
// wp-config.php - Enable all plugin auto-updates
define('WP_AUTO_UPDATE_CORE', 'minor'); // Only minor core updates
add_filter('auto_update_plugin', '__return_true'); // All pluginsInactieve plugins en themes zijn nog steeds kwetsbaar. Een hacker kan een exploitKeurigOnline zegtExploitEen exploit is code of een reeks handelingen die een beveiligingslek in software misbruikt om iets te doen wat niet mag. in een inactieve plugin gebruiken om toegang te krijgen tot je site.
Zo ruim je op:
Default WordPress themes: Je kunt Twenty Twenty-One, Two, Three en Four verwijderen als je ze niet gebruikt. Maar houd minstens één default theme als emergency fallback.
PHP 7.4 en ouder krijgen geen security updates meer. Deze versies zijn end-of-lifeKeurigOnline zegtEnd-of-lifeEnd-of-life (EOL) is het moment waarop een maker software niet meer onderhoudt en er geen beveiligingsupdates meer voor uitbrengt.. Draai je PHP versie lager dan 8.0? Dan ben je kwetsbaar.
Zo check je je PHP versie:
Ga naar Dashboard → Site Health → Info → Server in WordPress.
Zo update je PHP:
Ga naar je hosting control panel zoals DirectAdmin of cPanel. Klik op PHPKeurigOnline zegtPHPPHP (Hypertext Preprocessor) is een populaire open-source scripttaal die speciaal is ontworpen voor webontwikkeling en server-side programmering. Version Selector. Selecteer PHP 8.2 of 8.3.
Let op: Test eerst of je plugins compatibel zijn met de nieuwe PHP versie. Check PHP Supported Versions voor actuele informatie over ondersteunde versies.
Plugin compatibility controleren: De PHP Compatibility Checker plugin scant je site op incompatibele code.
Een WordPress security plugin is als een alarmsysteem voor je huis. Het biedt preventie, detectie en respons in één pakket. De beste plugins hebben een firewallKeurigOnline zegtFirewallEen firewall is een beveiligingssysteem dat netwerkverkeer filtert en ongeautoriseerde toegang tot netwerken en servers blokkeert., malwareKeurigOnline zegtMalwareMalware is kwaadaardige software die een computer, server of website besmet om gegevens te stelen, te schaden of te misbruiken. scanner, login protection en real-time monitoring.
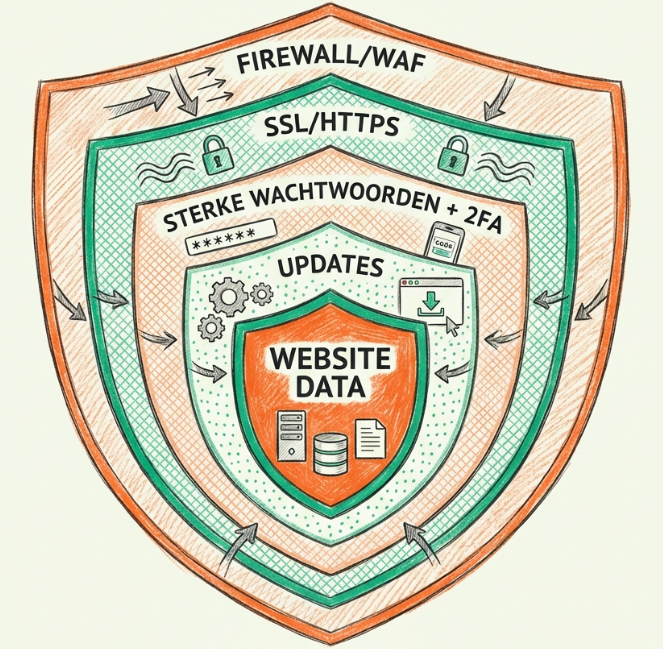
Firewall oftewel Web Application Firewall:
KeurigOnline zegtIP-adresEen IP-adres (Internet Protocol-adres) is het nummer waarmee een apparaat op een netwerk of internet bereikbaar is.Malware scanning:
Login protection:
KeurigOnline zegtCaptchaCaptcha is een beveiligingstest die onderscheid maakt tussen mensen en geautomatiseerde programma's (bots). om bots te stoppenFile integrity monitoring:
| Plugin | Prijs | WAF | Malware Scan | 2FA | Best voor |
|---|---|---|---|---|---|
| Wordfence | Gratis / $119/jaar | ✅ Endpoint (gratis) | ✅ Gratis (scheduled) | ✅ Gratis | Technische gebruikers, uitgebreide controle |
| iThemes Security | Gratis / $99/jaar | ❌ Geen WAF | ⚠️ Alleen Pro | ✅ Gratis | Beginners, user-friendly interface |
| Sucuri | Gratis / $199-499/jaar | ✅ Cloud WAF (Pro) | ✅ Remote scan (gratis) | ❌ Geen | Enterprise, e-commerce, malware cleanup |
| All In One WP Security | 100% Gratis | ⚠️ Basis (.htaccess) | ❌ Geen | ✅ Gratis | Budget-conscious, lightweight sites |
Aanbeveling: Start met Wordfence (gratis) voor de meest complete bescherming, of iThemes Security als je een eenvoudigere interface prefereert.
Wordfence is de meest populaire WordPress security plugin.
Gratis features:
Premium features voor $119 per jaar:
KeurigOnline zegtBlacklistEen blacklist is een lijst met geblokkeerde IP-adressen, domeinnamen of e-mailadressen die als spam of onveilig worden beschouwd.Voordelen: Uitgebreide features, goede documentatie en regelmatige updates.
Nadelen: Resource-intensief en kan je site vertragen op shared hostingKeurigOnline zegtShared hostingShared hosting is een hostingvorm waarbij meerdere websites dezelfde serverresources delen.. De interface is complex voor beginners.
iThemes Security is een beginner-vriendelijke security suite.
Gratis features:
Pro features voor $99 per jaar:
Voordelen: User-friendly setup wizard, goede performance en duidelijke security score.
Nadelen: Minder features dan Wordfence. Malware scanning zit alleen in de Pro versie.
Sucuri Security biedt enterprise-level security.
Gratis features:
Premium features voor $199 tot $499 per jaar:
KeurigOnline zegtWAFEen WAF (web application firewall) controleert het verkeer naar een website en blokkeert aanvallen zoals SQL-injectie en XSS. op DNSKeurigOnline zegtDNSHet Domain Name System (DNS) vertaalt domeinnamen naar IP-adressen, zodat websites makkelijk bereikbaar zijn.-niveauKeurigOnline zegtUptimeUptime is de tijd dat een server of website operationeel en bereikbaar is, uitgedrukt als percentage. monitoringVoordelen: Cloud WAF is zeer effectief. De professionele malware cleanup service werkt goed.
Nadelen: Duur voor kleine sites. De free plugin is beperkt tot vooral auditing zonder actieve protectie.
All In One WP Security is een volledig gratis security plugin.
Features:
KeurigOnline zegthtaccessEen .htaccess bestand is een configuratiebestand voor Apache webservers waarmee je per directory instellingen kunt wijzigen zonder toegang tot de hoofdconfiguratie. rulesVoordelen: Volledig gratis zonder upsells. Lightweight en uitgebreide features.
Nadelen: Geen malware scanning. Basale firewall en minder frequente updates.
Gratis is voldoende voor deze sites:
Overweeg Premium bij deze situaties:
Tip: Start met iThemes Security of Wordfence in de gratis versie. Wil je later real-time protection? Upgrade dan naar Wordfence Premium voor €99/jaar. De gratis versie is voldoende voor 90% van alle websites.
Plugin-based WAF zoals Wordfence en All In One:
Cloud-based WAF zoals Sucuri en CloudflareKeurigOnline zegtCloudflareCloudflare is een Amerikaans bedrijf dat als reverse proxy vóór websites staat en DNS, een CDN en beveiliging levert.:
Tip: Combineer Cloud WAF (Cloudflare gratis) met Plugin WAF (Wordfence gratis) voor dubbele bescherming. Dit is de beste defense-in-depth strategie zonder extra kosten.
Volg deze stappen na installatie van je security plugin:
KeurigOnline zegtFirewallEen firewall is een beveiligingssysteem dat netwerkverkeer filtert en ongeautoriseerde toegang tot netwerken en servers blokkeert. - Start in learning mode voor 1 tot 2 weken, daarna live modeLet op: gebruik maar één security plugin
Testing: Test na configuratie of je site nog bereikbaar is. Check de frontend, backend en APIKeurigOnline zegtAPIEen API (Application Programming Interface) is een set regels en protocollen waarmee softwareapplicaties met elkaar kunnen communiceren en gegevens uitwisselen. endpoints. Test ook of legitiem verkeer niet geblokkeerd wordt.
Brute force attacks zijn simpel. Een bot probeert duizenden username en password combinaties. Hij blijft proberen tot hij erin komt. Zonder bescherming raakt hij er uiteindelijk in.
Met CAPTCHA en login limiters stop je vrijwel alle automated attacks. OWASP noemt deze aanpak "particularly effective".
KeurigOnline zegtXMLXML (Extensible Markup Language) is een opmaaktaal om gegevens gestructureerd op te slaan en uit te wisselen tussen systemen.-RPC attacks - Het WordPress XML-RPC endpoint kan gebruikt worden voor brute force zonder rate limitingWordfence's Firewall Report 2023 toont indrukwekkende cijfers. Hun firewall stopte meer dan 90 miljard brute force attacks in 2023. Dat zijn ongeveer 2800 attacks per seconde gemiddeld.
CAPTCHA is een test om te checken of de bezoeker mens of bot is. De afkorting staat voor Completely Automated Public Turing test to tell Computers and Humans Apart.
Google reCAPTCHA v3 is een invisible CAPTCHA met risk-based scoring.
Voordelen:
Nadelen:
KeurigOnline zegtJavaScriptJavaScript is een programmeertaal die wordt gebruikt om interactieve en dynamische websites te maken.Setup:
hCaptcha is GDPR-compliant zonder Google tracking.
Voordelen:
Nadelen:
Cloudflare Turnstile heeft geen tracking en betere UX dan reCAPTCHA v2.
Voordelen:
Nadelen:
Advanced noCaptcha & invisible Captcha
KeurigOnline zegtWooCommerceWooCommerce is de gratis e-commerce plugin voor WordPress. Bouw een professionele webshop met producten, betalingen en verzending — zonder technische kennis. integrationWordfence en iThemes Security
KeurigOnline zegtCaptchaCaptcha is een beveiligingstest die onderscheid maakt tussen mensen en geautomatiseerde programma's (bots)..CAPTCHA stopt bots. Maar limieten voorkomen ook menselijke brute force pogingen.
Limit Login Attempts Reloaded heeft meer dan 200.000 actieve installaties.
Features:
Configuratie:
Combineer meerdere lagen voor maximale beveiliging:
Laag 1: Login limiters - Je eerste verdedigingslinie
Laag 2: CAPTCHA - Stop geautomatiseerde bots
Laag 3: IP blocking - Blokkeer repeat offenders permanent
Laag 4: 2FAKeurigOnline zegt2FA2FA (tweefactorauthenticatie) is een beveiligingsmethode die naast je wachtwoord een tweede verificatie vereist. - Zelfs met correct wachtwoord geen toegang
Laag 5: Rename login URL (optioneel)
/wp-admin naar een custom URL/mijn-admin-login in plaats van de standaard URLWaarschuwing: SlaKeurigOnline zegtSLAEen SLA (service level agreement) is een contractuele afspraak over de kwaliteit en beschikbaarheid van een dienst. je nieuwe login URL veilig op. Als je hem vergeet moet je via FTP de pluginKeurigOnline zegtPluginEen plugin is een uitbreiding die je aan software zoals WordPress toevoegt om er een nieuwe functie bij te krijgen. verwijderen. Alleen dan krijg je weer toegang tot je WordPress dashboard.
XML-RPC is een oude API endpoint. Je vindt hem op /xmlrpc.php in elke WordPress site. Hij is bedoeld voor remote publishing. Moderne WordPress sites gebruiken hem niet meer.
Maar hackers gebruiken XML-RPC nog steeds. Het blijft een zwakke plek waar ze aanvallen op kunnen doen.
XML-RPC blokkeren via .htaccess:
# Block access to xmlrpc.php
<Files xmlrpc.php>
order deny,allow
deny from all
</Files>
Of blokkeer via een plugin: Wordfence en iThemes Security hebben beide ingebouwde XML-RPC blocking. Die schakel je gewoon in via de plugin instellingen.
Let op: Gebruik je Jetpack of de WordPress Mobile App? Dan heb je XML-RPCKeurigOnline zegtXML-RPCXML-RPC (XML Remote Procedure Call) is een protocol om via HTTP functies op een server aan te roepen, in WordPress via xmlrpc.php. wel nodig. Ook pingbacks werken via XMLKeurigOnline zegtXMLXML (Extensible Markup Language) is een opmaaktaal om gegevens gestructureerd op te slaan en uit te wisselen tussen systemen.-RPC. Test dus eerst goed voordat je het blokkeert.
REST APIKeurigOnline zegtREST APIEen REST API (Representational State Transfer) wisselt gegevens uit via gewone HTTP-verzoeken op vaste URL's, meestal in JSON. beperken: De moderne WordPress APIKeurigOnline zegtAPIEen API (Application Programming Interface) is een set regels en protocollen waarmee softwareapplicaties met elkaar kunnen communiceren en gegevens uitwisselen. is de REST APIKeurigOnline zegtREST APIEen REST API (Representational State Transfer) wisselt gegevens uit via gewone HTTP-verzoeken op vaste URL's, meestal in JSON.. Die vind je op /wp-json in je site. Gebruik je die niet? Beperk dan de toegang tot alleen ingelogde gebruikers. Dat kan met een security plugin.
Standaard toont WordPress je versienummer in de HTMLKeurigOnline zegtHTMLHTML (HyperText Markup Language) is de opmaaktaal die de structuur en inhoud van een webpagina vastlegt. broncode van je site. Hackers gebruiken dit om kwetsbare sites te vinden. Ze scannen op specifieke versies met bekende beveiligingslekken.
Waar is je versie zichtbaar?
<head> sectie als <meta name="generator" content="WordPress 6.x">KeurigOnline zegtCSSCSS (Cascading Style Sheets) is een opmaaktaal voor het vormgeven en stylen van webpagina's en documenten. en JavaScript bestanden als query string (?ver=6.x)/readme.html in je WordPress rootWordPress versie verbergen via functions.php:
// Verwijder WordPress versie uit header
remove_action('wp_head', 'wp_generator');

// Verwijder versie uit RSS feeds
add_filter('the_generator', '__return_empty_string');

// Verwijder versie query strings van CSS/JS
function remove_version_query_strings($src) {
    if (strpos($src, 'ver=')) {
        $src = remove_query_arg('ver', $src);
    }
    return $src;
}
add_filter('style_loader_src', 'remove_version_query_strings', 9999);
add_filter('script_loader_src', 'remove_version_query_strings', 9999);
Verwijder readme.html:
/readme.html via FTP of je file managerKeurigOnline zegtWordPressWordPress is een open-source contentmanagementsysteem (CMS) geschreven in PHP, waarmee je eenvoudig websites en blogs kunt bouwen en beheren. maakt dit bestand opnieuw aan bij updates. Verwijder het dus na elke core update.Of gebruik een plugin: Security plugins zoals Starter Templates en Wordfence hebben opties om de WordPress versie automatisch te verbergen.
Tip: Dit is "security through obscurity" — het verbergt informatie maar maakt je site niet echt veiliger. Combineer het altijd met de andere tips in dit artikel. Een up-to-date WordPress installatie is belangrijker dan een verborgen versienummer.
Het principe heet least privilege. Het betekent: geef gebruikers alleen de rechten die ze écht nodig hebben. Niet meer. Niet minder.
Waarom is dat belangrijk? Stel dat een account gehackt wordt. Met minimale rechten kan de hacker weinig schade doen. Met admin rechten kan hij je hele site verwijderen.
WordPress heeft 5 standaard rollen. Elke rol heeft meer rechten dan de vorige:
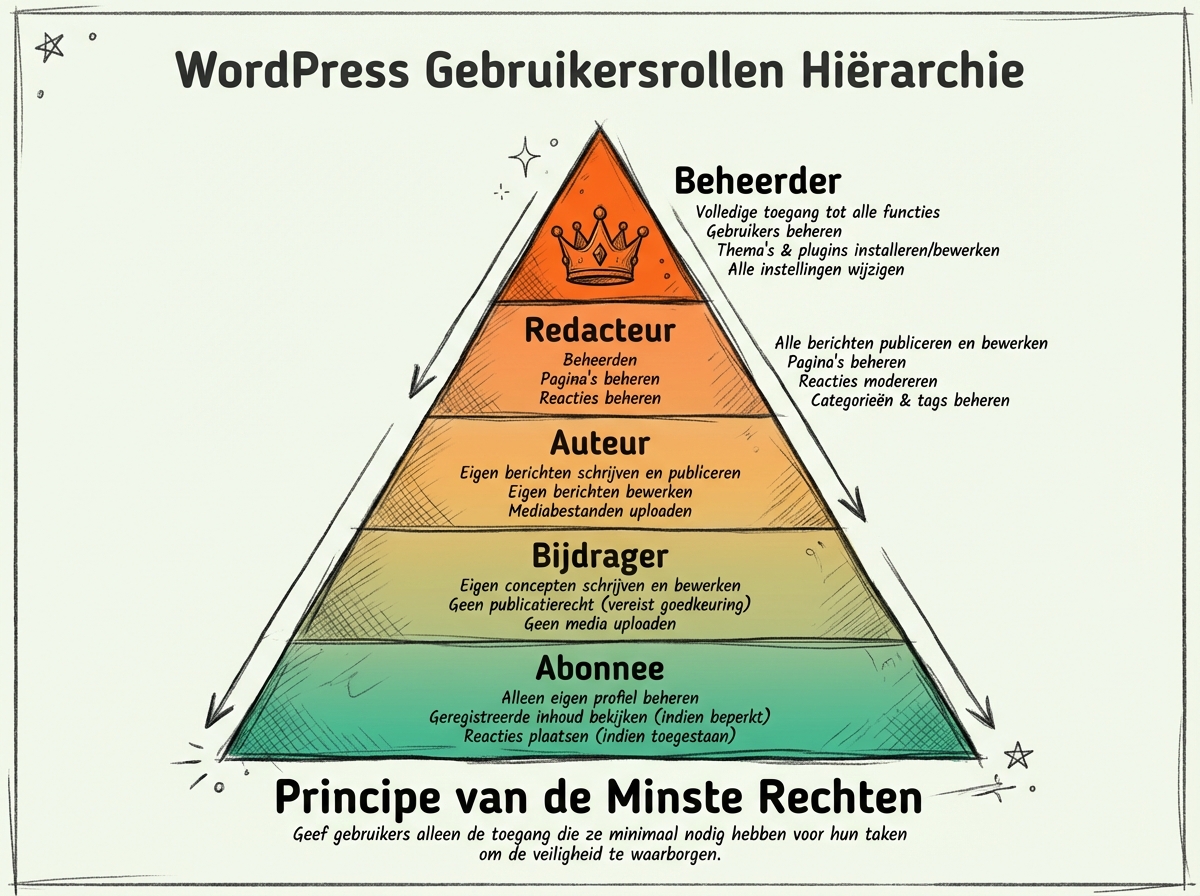
Subscriber - Minimale rechten
Contributor - Kan content schrijven
Author - Kan zelf publiceren
Editor - Content manager
Administrator - Volledige controle
Super Admin (alleen bij multisiteKeurigOnline zegtMultisiteMultisite is een functie van WordPress waarmee je meerdere websites draait en beheert vanuit één installatie.) - Beheert het hele netwerk van websites.
1. Minimaliseer Administrators
2. Hernoem admin username
3. Audit bestaande users
4. Schakel file editing uit in WordPress
wp-config.php bestand:define('DISALLOW_FILE_EDIT', true);5. Gastauteurs? Gebruik de Contributor rol
Tip: Een plugin zoals Members laat je custom rollen maken. Je kunt dan specifieke rechten per rol instellen.
File permissions bepalen wie bestanden kan lezen, schrijven en uitvoeren. Verkeerde permissies zijn een enorm beveiligingslek. Ze geven hackers direct toegang tot gevoelige bestanden.
Linux servers werken met numerieke chmodKeurigOnline zegtCHMODCHMOD is een Unix-commando dat bestandspermissies wijzigt, zoals lees-, schrijf- en uitvoerrechten voor gebruikers, groepen en anderen. codes. Elk cijfer heeft een betekenis:
Je ziet altijd drie cijfers achter elkaar. Die staan voor owner-group-public. Bijvoorbeeld 644 betekent: owner kan schrijven, de rest kan alleen lezen.
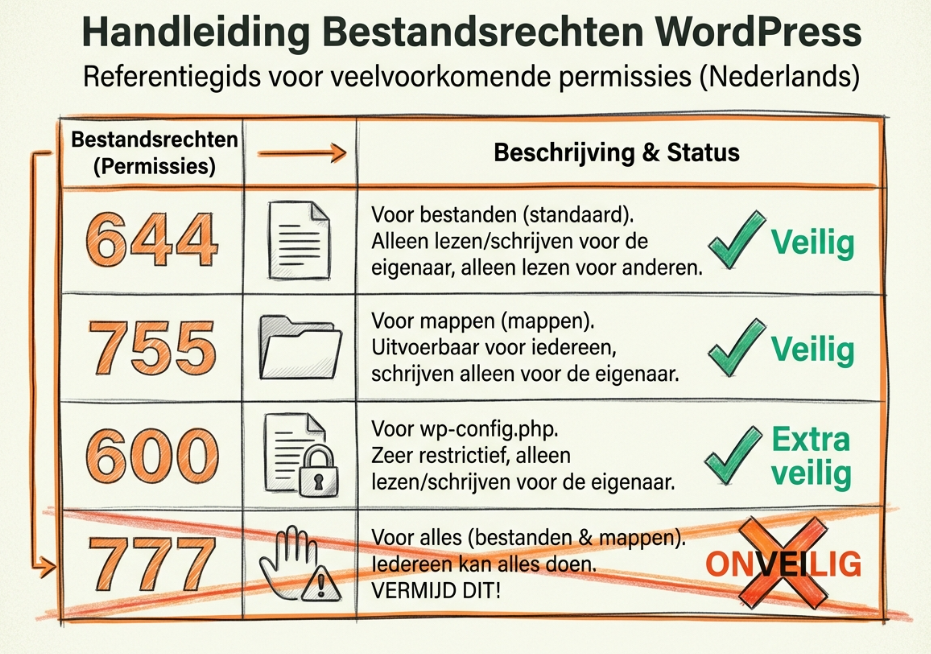
Directories: 755
/wp-content/ en /wp-includes/Files: 644
KeurigOnline zegtCSSCSS (Cascading Style Sheets) is een opmaaktaal voor het vormgeven en stylen van webpagina's en documenten. en JavaScriptKeurigOnline zegtJavaScriptJavaScript is een programmeertaal die wordt gebruikt om interactieve en dynamische websites te maken.Let op: wp-config.php beveiliging is kritiek
Uploads directory: 755 voor mappen, 644 voor bestanden
/wp-content/uploads/ moet schrijfbaar zijn voor WordPressGebruik SFTP in plaats van FTP
Via SFTP (FileZilla of Cyberduck):
KeurigOnline zegtFTPFTP (File Transfer Protocol) is een protocol voor het overdragen van bestanden tussen computers via een netwerk. - SSHKeurigOnline zegtSSHSSH (Secure Shell) is een beveiligingsprotocol voor versleutelde externe toegang tot computers en servers. File Transfer Protocol" in je FTP-clientVia SSH (command line):
# Alle directories naar 755
find /pad/naar/wordpress/ -type d -exec chmod 755 {} \;

# Alle files naar 644
find /pad/naar/wordpress/ -type f -exec chmod 644 {} \;

# wp-config.php naar 600
chmod 600 /pad/naar/wordpress/wp-config.php
Let op: Heb je geen SSH toegang? Vraag dan je hosting provider om het correcte pad naar je WordPress installatie.
Je kunt kritieke bestanden extra beschermen via .htaccess. Dit werkt alleen op ApacheKeurigOnline zegtApacheApache HTTP Server is een open source webserver ontwikkeld door de Apache Software Foundation. servers:
# Bescherm wp-config.php
<files wp-config.php>
order allow,deny
deny from all
</files>

# Disable directory browsing
Options -Indexes

# Bescherm .htaccess zelf
<files ~ "^.*\.([Hh][Tt][Aa])">
order allow,deny
deny from all
</files>

# Bescherm wp-includes
<IfModule mod_rewrite.c>
RewriteEngine On
RewriteBase /
RewriteRule ^wp-admin/includes/ - [F,L]
RewriteRule !^wp-includes/ - [S=3]
RewriteRule ^wp-includes/[^/]+\.php$ - [F,L]
RewriteRule ^wp-includes/js/tinymce/langs/.+\.php - [F,L]
RewriteRule ^wp-includes/theme-compat/ - [F,L]
</IfModule>

# Disable PHP execution in uploads
<Directory "/pad/naar/wp-content/uploads">
    <Files "*.php">
        Order Deny,Allow
        Deny from All
    </Files>
</Directory>
Nuttige bronnen:
Let op:
Je WordPress database bevat alles van je website. Alle posts, users, wachtwoorden, emails en configuratie zitten erin. Een gehackte database betekent dat je hele site gecompromitteerd is.
Let op: je database wachtwoord is niet hetzelfde als je WordPress admin wachtwoord. Het database wachtwoord staat in het bestand wp-config.php:
define('DB_NAME', 'database_naam');
define('DB_USER', 'database_user');
define('DB_PASSWORD', 'zwak_wachtwoord_hier'); // ⚠️ WIJZIG DIT
define('DB_HOST', 'localhost');
Zo wijzig je het database wachtwoord:
KeurigOnline zegtDirectAdminDirectAdmin is een webhosting control panel ontwikkeld door JBMC Software als kostenefficiënt en gebruiksvriendelijk alternatief voor cPanel.KeurigOnline zegtDatabaseEen database is een georganiseerde verzameling gegevens die elektronisch wordt opgeslagen en beheerd. user wachtwoord en genereer een random wachtwoord van minimaal 24 tekensDB_PASSWORD in je wp-config.php bestand via FTP of SFTPTip: Gebruik dezelfde password manager zoals 1Password of Bitwarden om je database credentials veilig op te slaan.
WordPress gebruikt standaard het wp_ prefix voor alle database tabellen. Denk aan wp_posts en wp_users. Hackers kennen deze standaard namen. Ze gebruiken ze in SQL injection aanvallen.
Wijzig naar een custom prefix zoals ko8x_ in plaats van wp_:
Methode 1: Bij nieuwe installatie
x7f_ of ko8_Methode 2: Bij een bestaande site (voor gevorderden)
Waarschuwing: Het wijzigen van de prefix op een live site kan je site kapot maken. Verkeerd uitvoeren zorgt voor problemen. Test dit daarom eerst op een staging omgeving.
Je database moet alleen toegankelijk zijn vanaf localhost. Dat is dezelfde server waarop je website draait.
Controleer de remote access instelling:
KeurigOnline zegtMySQLMySQL is een open-source relationeel databasebeheersysteem (RDBMS) dat gegevens opslaat in tabellen.Waarom is dit belangrijk? Met remote access kunnen hackers je database proberen te benaderen vanaf hun eigen server. Dan hoeven ze je webserver niet eens te hacken.
Databases veranderen vaker dan bestanden op je server. Aparte database backups geven je een extra vangnet.
Hoe vaak moet je backups maken?
Welke tools kun je gebruiken?
wp db export backup.sqlTest je database export:
KeurigOnline zegtphpMyAdminphpMyAdmin is een gratis webapplicatie waarmee je MySQL- en MariaDB-databases in je browser beheert. en selecteer je databaseTest ook het terugzetten: Importeer de backup in een test database. Controleer of alle tabellen intact zijn.
WordPress gebruikt salts en keys in je wp-config.php bestand. Die versleutelen cookiesKeurigOnline zegtCookiesCookies zijn kleine tekstbestanden die een website via je browser opslaat om je bij een volgende pagina of later bezoek te herkennen. en sessions. Standaard zijn deze keys vaak zwak.
Zo genereer je nieuwe keys:
wp-config.php bestandHoe vaak? Doe dit minimaal 1 keer per jaar. Of direct na een security incident op je site.
Security headers zijn speciale instructies die je website naar browsers stuurt. Ze vertellen de browser hoe hij met je content om moet gaan. Deze headers voorkomen XSS aanvallen, clickjacking en andere veelvoorkomende attacks.
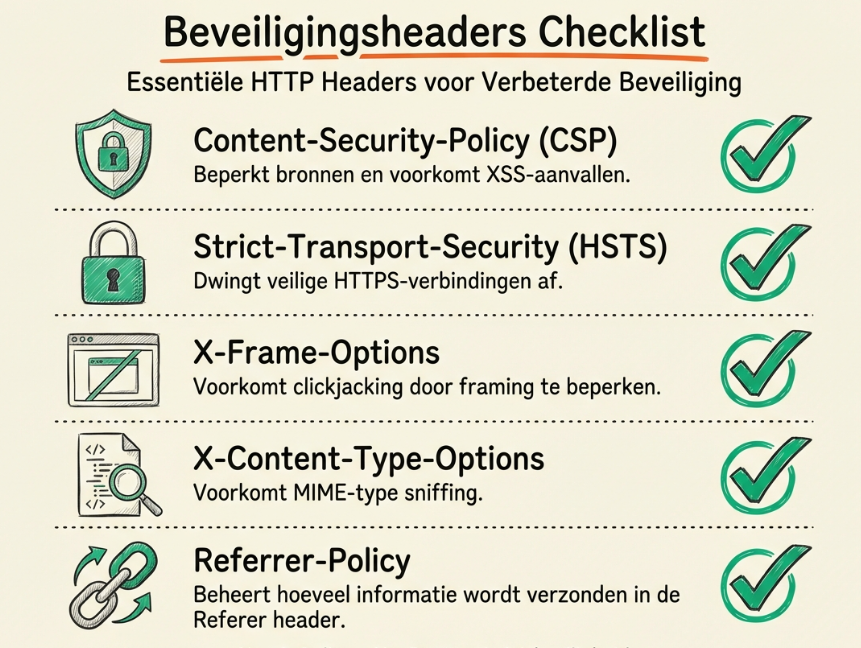
1. HTTP Strict Transport Security (HSTSKeurigOnline zegtHSTSHSTS (HTTP Strict Transport Security) is een beveiligingsheader die browsers dwingt een site alleen via HTTPS te openen.)
<IfModule mod_headers.c>
    Header always set Strict-Transport-Security "max-age=31536000; includeSubDomains; preload"
</IfModule>max-age=31536000 betekent 1 jaar caching2. X-Frame-Options
<iframe> geladen wordtHeader always set X-Frame-Options "SAMEORIGIN"SAMEORIGIN mag alleen je eigen site iframes gebruiken3. X-Content-Type-Options
Header always set X-Content-Type-Options "nosniff"4. X-XSS-Protection
Header always set X-XSS-Protection "1; mode=block"5. Content Security Policy (CSP) - Voor gevorderden
Header always set Content-Security-Policy "default-src 'self'; script-src 'self' 'unsafe-inline' https://www.google-analytics.com; style-src 'self' 'unsafe-inline';"Methode 1: Via .htaccess (voor Apache servers)
.htaccess bestand in de root van je sitemod_headers ingeschakeld is, dat is meestal wel het gevalMethode 2: Via een plugin
Methode 3: Via Cloudflare
Controleer welke headers actief zijn op je site:
2. Browser DevTools
KeurigOnline zegtHTMLHTML (HyperText Markup Language) is de opmaaktaal die de structuur en inhoud van een webpagina vastlegt. document in de lijstDoel: Probeer een A+ score te behalen op SecurityHeaders.com. Dat betekent HSTS, X-Frame-Options, CSP, nosniff en XSSKeurigOnline zegtXSSXSS (cross-site scripting) is een aanval waarbij een kwetsbare website de JavaScript van een aanvaller naar bezoekers stuurt. protection allemaal correct ingesteld.
Nuttige bronnen:
Een Content Delivery Network, afgekort CDN, verspreidt je website content via servers wereldwijd. Dat maakt je site sneller. Maar CDNs bieden ook belangrijke security voordelen die vaak vergeten worden.
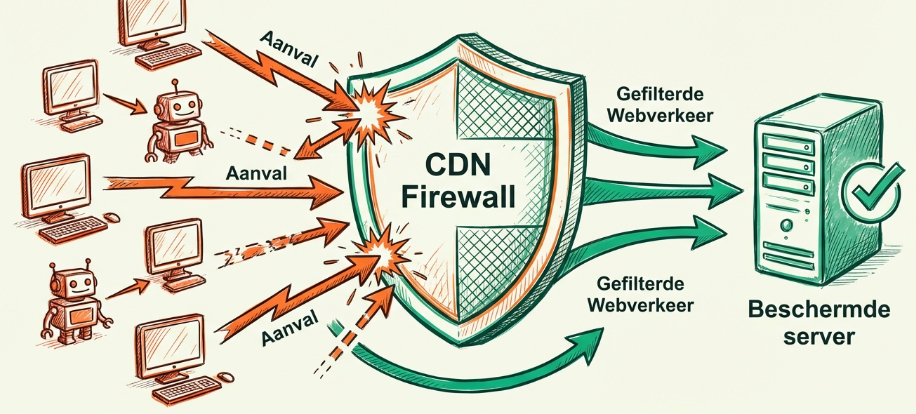
Zonder CDN: Gebruiker → Je hosting server → Website content
Met een CDN: Gebruiker → CDN Edge Server → Je hosting server
KeurigOnline zegtCDNEen CDN (Content Delivery Network) is een wereldwijd netwerk van servers dat content sneller bij gebruikers aflevert. netwerkWelke security voordelen krijg je?
Extra voordeel: Een CDN verbetert ook je laadtijd en Core Web VitalsKeurigOnline zegtCore Web VitalsCore Web Vitals zijn drie meetwaarden van Google voor de laadsnelheid, reactiesnelheid en stabiliteit van een pagina. scores. Lees onze WordPress snelheid optimalisatie gids voor complete performance tips.
1. Cloudflare ⭐ Meest populair
KeurigOnline zegtNameserversNameservers zijn DNS-servers die domeinnamen omzetten naar IP-adressen en internetverkeer naar de juiste servers leiden. (5 min)2. Sucuri CDN - Security-first CDN
3. BunnyCDN - Budget-friendly
Een WAF filtert HTTP traffic tussen users en je server. Denk: firewall specifiek voor web traffic.
Wat WAF blokkeert:
' OR 1=1--)<script>alert('hacked')</script>)../../../etc/passwd)Plugin-based WAF vs Cloud WAF:
Plugin WAFKeurigOnline zegtWAFEen WAF (web application firewall) controleert het verkeer naar een website en blokkeert aanvallen zoals SQL-injectie en XSS. (bijv. Wordfence):
Cloud WAF (Cloudflare, Sucuri):
Best of both worlds: Cloud WAF (Cloudflare) + Plugin WAF (Wordfence) = defense-in-depth.
KeurigOnline zegtDomeinnaamEen domeinnaam is een uniek webadres gekoppeld aan je website en e-mail, zoals voorbeeld.nl, bedrijf.com of startup.ai. inKeurigOnline zegtDNSHet Domain Name System (DNS) vertaalt domeinnamen naar IP-adressen, zodat websites makkelijk bereikbaar zijn., controleer of alle records correcterin.ns.cloudflare.com)KeurigOnline zegtCloudflareCloudflare is een Amerikaans bedrijf dat als reverse proxy vóór websites staat en DNS, een CDN en beveiliging levert. nameserversSecurity settings enablen (na setup):
Let op: Sommige plugins (caching, security) conflicteren met Cloudflare. Test na setup.
Je hebt 12 beveiligingsmaatregelen geïmplementeerd. Maar werken ze? Test is het bewijs.
KeurigOnline zegtHTTPSHTTPS (HyperText Transfer Protocol Secure) is HTTP over een versleutelde TLS-verbinding tussen browser en webserver. pagina)KeurigOnline zegtSSLSSL (Secure Sockets Layer) is een beveiligingsprotocol voor versleutelde internetverbindingen. + cookiesKeurigOnline zegtCookiesCookies zijn kleine tekstbestanden die een website via je browser opslaat om je bij een volgende pagina of later bezoek te herkennen. + subresource integrityKeurigOnline zegtPhishingPhishing is een cyberaanval waarbij criminelen zich voordoen als betrouwbare organisaties om gevoelige informatie te stelen., malware, suspicious codeWordfence (plugin):
WPScan (WP-CLIKeurigOnline zegtWP-CLIWP-CLI is de command line interface voor WordPress waarmee ontwikkelaars WordPress beheren via de terminal. tool)
Plugin Security Checker:
Voor kritieke sites (e-commerce, membership):
Professional pentesting services:
Ondanks alle maatregelen kan het gebeuren. Panic niet. Volg deze stappen:

1. Bevestig de hack
2. Site offline halen (optioneel)
index.php met maintenance page3. Wijzig alle wachtwoorden
KeurigOnline zegtRegistrarEen registrar is een bedrijf dat namens jou domeinnamen registreert bij de registry, zoals SIDN voor .nl.4. Scan en identificeer malware
KeurigOnline zegtSFTPSFTP (SSH File Transfer Protocol) is een protocol om bestanden over een versleutelde SSH-verbinding over te zetten.: sort by date)wp-content/uploads/, wp-includes/, wp-config.php5. Verwijder malicious code
6. Update ALLES
7. Identify attack vector
8. Re-implement security measures
9. Monitor voor reinfection
KeurigOnline zegtSearch ConsoleSearch Console is een gratis dienst van Google die laat zien hoe je website presteert in de zoekresultaten van Google. voor spam links10. Blacklist removal (if applicable)
Prevention is beter dan cure. Maar als het gebeurt: blijf kalm, volg deze stappen, en leer van de experience.
Je hebt nu 12 concrete stappen om je WordPress website te beveiligen, van beginners-basics (sterke wachtwoorden, SSL) tot gevorderde technieken (security headers, Cloudflare WAF). Maar WordPress beveiliging is geen one-time setup.
1. Preventie - De 12 tips in dit artikel
2. Detectie - Monitoring & alerting
KeurigOnline zegtUptimeUptime is de tijd dat een server of website operationeel en bereikbaar is, uitgedrukt als percentage. (UptimeRobot, Pingdom)3. Response - Incident preparedness
Print deze checklist en vink af wat je al hebt:
KeurigOnline zegtSecurity HeadersSecurity headers zijn HTTP-headers waarmee je website de browser vertelt welke beveiligingsregels hij moet volgen. enabled (minimaal HSTS + X-Frame) (Tip 11)KeurigOnline zegtCDNEen CDN (Content Delivery Network) is een wereldwijd netwerk van servers dat content sneller bij gebruikers aflevert. met DDoS protection (Cloudflare Free is genoeg) (Tip 12)Done 0-4? Je bent kwetsbaar. Prioriteit: Tips 1-5 vandaag implementeren.
Done 5-8? Goede basis. Add Tips 9-12 deze maand voor pro-level security.
Done 9-12? Excellent! Maintain: monthly security scans + quarterly update audits.
Website security evolueert. Nieuwe threats, nieuwe tools, nieuwe best practices. Blijf bij:
Gerelateerde artikelen van ons:
Je website is veilig wanneer je het blijft onderhouden. Niet door eenmalige setup, maar door ongoing vigilance. Start vandaag met Tip 1, en build van daaruit. Over 3 maanden kijk je terug en realiseer je: "Mijn site is 100x veiliger dan voorheen."
Succes met het beveiligen van je website!
Hieronder beantwoorden we de 12 meest gestelde vragen over WordPress beveiliging. Van basisvragen over SSL en 2FA tot geavanceerde onderwerpen zoals security headers en incident response.
WordPress beveiliging omvat alle technische maatregelen die een WordPress website beschermen tegen hackers, malware en datalekken. Dit omvat:
WordPress beveiliging is cruciaal omdat 43% van alle websites op WordPress draait, wat het een populair doelwit maakt voor hackers. Jaarlijks worden miljoenen WordPress sites gehackt, met gemiddeld €3.86 miljoen schade per datalek.
Beveilig je WordPress website met deze 12 stappen:
KeurigOnline zegtCaptchaCaptcha is een beveiligingstest die onderscheid maakt tussen mensen en geautomatiseerde programma's (bots). toe aan je loginformulierEen SSL-certificaat (Secure Sockets Layer, nu TLSKeurigOnline zegtTLSTLS is het standaardprotocol voor versleutelde, betrouwbare communicatie tussen client en server.) versleutelt alle data tussen de browser van je bezoeker en jouw server.
Ja, je hebt het nodig. Zonder SSL:
KeurigOnline zegtSEOSEO (search engine optimization) is het beter vindbaar maken van je website in de onbetaalde zoekresultaten.-rankings dalen (Google gebruikt HTTPS als rankingfactor sinds 2014)Let's Encrypt biedt gratis SSL-certificaten met dezelfde 256-bit encryptieKeurigOnline zegtEncryptieEncryptie (versleuteling) is het onleesbaar maken van gegevens met een sleutel, zodat alleen wie de sleutel heeft ze kan lezen. als betaalde certificaten. Activeer SSL via je hosting control panel en forceer HTTPS met een .htaccess redirectKeurigOnline zegtRedirectEen redirect stuurt bezoekers automatisch door naar een andere webpagina. of de Really Simple SSL plugin.
Tweestapsverificatie (2FA) is een extra beveiligingslaag waarbij je naast je wachtwoord ook een tijdelijke code invoert van je telefoon. Microsoft research toont aan dat 2FA 99.9% van account attacks blokkeert.
Stel 2FA in voor WordPress:
Belangrijk: Gebruik altijd een authenticator app in plaats van SMS-codes vanwege SIM swapping risico's.
De beste WordPress security plugins zijn:
KeurigOnline zegtFirewallEen firewall is een beveiligingssysteem dat netwerkverkeer filtert en ongeautoriseerde toegang tot netwerken en servers blokkeert., malware scanner en brute force protectionAanbeveling: Voor beginners, start met Wordfence of iThemes gratis versie. Installeer nooit meerdere security plugins tegelijk — dit veroorzaakt conflicten.
De backup frequentie hangt af van hoe vaak je site verandert:
Volg de 3-2-1 backup regel: 3 kopieën van je data, 2 verschillende media types (cloud + lokaal), 1 off-site kopie.
Gebruik UpdraftPlus voor automatische WordPress backups naar Google Drive of Dropbox. Test je backup restore proces minstens elk kwartaal om te verifiëren dat het werkt.
De aanbevolen WordPress file permissions zijn:
KeurigOnline zegtPHPPHP (Hypertext Preprocessor) is een populaire open-source scripttaal die speciaal is ontworpen voor webontwikkeling en server-side programmering. — alleen eigenaar kan lezenGebruik nooit 777 voor directories of 666 voor bestanden — dit maakt je site kwetsbaar voor hackers.
Stel permissions in via FTP (rechtermuisklik → File Permissions) of via SSHKeurigOnline zegtSSHSSH (Secure Shell) is een beveiligingsprotocol voor versleutelde externe toegang tot computers en servers. met het chmod commando.
Security headers zijn HTTP instructies die browsers vertellen hoe ze met je content moeten omgaan. De belangrijkste headers:
KeurigOnline zegtHSTSHSTS (HTTP Strict Transport Security) is een beveiligingsheader die browsers dwingt een site alleen via HTTPS te openen. — forceert HTTPSKeurigOnline zegtHTTPSHTTPS (HyperText Transfer Protocol Secure) is HTTP over een versleutelde TLS-verbinding tussen browser en webserver. verbindingenKeurigOnline zegtXSSXSS (cross-site scripting) is een aanval waarbij een kwetsbare website de JavaScript van een aanvaller naar bezoekers stuurt. filterImplementeer headers via .htaccessKeurigOnline zegthtaccessEen .htaccess bestand is een configuratiebestand voor Apache webservers waarmee je per directory instellingen kunt wijzigen zonder toegang tot de hoofdconfiguratie. op ApacheKeurigOnline zegtApacheApache HTTP Server is een open source webserver ontwikkeld door de Apache Software Foundation. servers, de WP Security HeadersKeurigOnline zegtSecurity HeadersSecurity headers zijn HTTP-headers waarmee je website de browser vertelt welke beveiligingsregels hij moet volgen. plugin, of Cloudflare Transform Rules. Test je headers op SecurityHeaders.com en streef naar een A+ rating.
Ja, Cloudflare's gratis plan biedt uitstekende basisbeveiliging:
Dit is voldoende voor kleine tot middelgrote websites. De setup duurt 5 minuten: wijzig je nameserversKeurigOnline zegtNameserversNameservers zijn DNS-servers die domeinnamen omzetten naar IP-adressen en internetverkeer naar de juiste servers leiden. naar Cloudflare.
Pro tip: Combineer Cloudflare (cloud WAFKeurigOnline zegtWAFEen WAF (web application firewall) controleert het verkeer naar een website en blokkeert aanvallen zoals SQL-injectie en XSS.) met Wordfence (plugin WAF) — beide gratis — voor optimale bescherming. Betaalde Cloudflare plannen (vanaf €20/maand) voegen rate limiting en geavanceerde WAF rules toe voor high-traffic sites.
Bij een gehackte website, volg deze 10 stappen:
KeurigOnline zegtDatabaseEen database is een georganiseerde verzameling gegevens die elektronisch wordt opgeslagen en beheerd., FTPKeurigOnline zegtFTPFTP (File Transfer Protocol) is een protocol voor het overdragen van bestanden tussen computers via een netwerk., hosting)KeurigOnline zegtBlacklistEen blacklist is een lijst met geblokkeerde IP-adressen, domeinnamen of e-mailadressen die als spam of onveilig worden beschouwd. removal aan bij Google indien nodigTest je website beveiliging met deze gratis tools:
KeurigOnline zegtHTTPHTTP (HyperText Transfer Protocol) is het protocol dat de communicatie tussen webclients en servers mogelijk maakt. headersKeurigOnline zegtPluginEen plugin is een uitbreiding die je aan software zoals WordPress toevoegt om er een nieuwe functie bij te krijgen. — WordPressKeurigOnline zegtWordPressWordPress is een open-source contentmanagementsysteem (CMS) geschreven in PHP, waarmee je eenvoudig websites en blogs kunt bouwen en beheren.-specifieke checksRoutine: Run wekelijks een Wordfence scan, check maandelijks Google Search ConsoleKeurigOnline zegtSearch ConsoleSearch Console is een gratis dienst van Google die laat zien hoe je website presteert in de zoekresultaten van Google. op security issues, en test elk kwartaal je backupKeurigOnline zegtBackupEen backup is een reservekopie van digitale gegevens die je kunt terugzetten bij dataverlies of storingen. restore proces.
Goede website beveiliging kan volledig gratis:
KeurigOnline zegtLet's EncryptLet's Encrypt is een gratis certificaatautoriteit die automatisch SSL/TLS-certificaten uitgeeft. SSLKeurigOnline zegtSSLSSL (Secure Sockets Layer) is een beveiligingsprotocol voor versleutelde internetverbindingen. — gratisKeurigOnline zegtCloudflareCloudflare is een Amerikaans bedrijf dat als reverse proxy vóór websites staat en DNS, een CDN en beveiliging levert. — gratis planKeurigOnline zegt2FA2FA (tweefactorauthenticatie) is een beveiligingsmethode die naast je wachtwoord een tweede verificatie vereist.Dit pakket beschermt tegen 95% van alle aanvallen.
Premium opties:
KeurigOnline zegtMalwareMalware is kwaadaardige software die een computer, server of website besmet om gegevens te stelen, te schaden of te misbruiken. removal service)Voor de meeste kleine tot middelgrote sites is de gratis stack meer dan voldoende.
Deze gids is gebaseerd op officiële documentatie, security standards, en best practices van:
Laatst bijgewerkt: December 2026
Auteur: KeurigOnline Web Hosting & Development
Terugblik op het PHP-lek PHP2Shell van 21 oktober 2026 (CVE-2026-109618/109619): waarom wij geen websites offline haalden, en wat we wel deden.
 Maarten Keizer
PHP2Shell (CVE-2026-109618/109619) technisch uitgelegd: SAPI's, ini-modes, FPM-reloads, CageFS, Imunify360-regels, vendor-builds en hoe je controleert of een PHP-binary de fix bevat.
Maarten Keizer
Kritiek WordPress-lek CVE-2026-63030 (wp2shell) wordt actief misbruikt. Ontdek of je kwetsbaar bent en patch je site in 5 stappen, inclusief noodmaatregel.
 Pablo Cleij
